
В статье – Установка маршрутизатора pfSense в Hyper-V мы настроили маршрутизатор pfSense для работы в частной сети. Сегодня мы настроим Windows Server для работы в этой сети используя только командную строку PowerShell.
Запустим PowerShell из-под администратора.
Отключаем DHCP-клиент на интерфейсе через командную строку
Get-NetIPConfiguration -DetailedComputerName : SD-SERVER-1
InterfaceAlias : Ethernet
InterfaceIndex : 12
InterfaceDescription : Сетевой адаптер Hyper-V (Майкрософт)
NetAdapter.LinkLayerAddress : 00-15-5D-01-28-02
NetAdapter.Status : Up
NetProfile.Name : soft.altuninvv.ru
NetProfile.NetworkCategory : DomainAuthenticated
NetProfile.IPv6Connectivity : NoTraffic
NetProfile.IPv4Connectivity : LocalNetwork
IPv4Address : 192.168.1.39
IPv4DefaultGateway : 192.168.1.1
NetIPv4Interface.NlMTU : 1500
NetIPv4Interface.DHCP : Enabled
DNSServer : 127.0.0.1NetIPv4Interface.DHCP : EnabledУказывает что DHCP-клиент включен на интерфейсе.
Отключим DHCP, для этого нам нужен индекс интерфейса:
InterfaceIndex : 12Set-NetIPInterface -ifIndex 12 -Dhcp DisabledУдаляем все ip-адреса через командную строку
Очистим все уже установленные адреса, если они есть:
Remove-NetIPAddress -InterfaceIndex 12 -AsJobRemove-NetRoute -AsJobSet-DnsClientServerAddress -InterfaceIndex 12 -ServerAddresses (127.0.0.1)ipconfig /allНастройка протокола IP для Windows Имя компьютера . . . . . . . . . : sd-server-1 Основной DNS-суффикс . . . . . . : soft.altuninvv.ru Тип узла. . . . . . . . . . . . . : Гибридный IP-маршрутизация включена . . . . : Нет WINS-прокси включен . . . . . . . : Нет Порядок просмотра суффиксов DNS . : soft.altuninvv.ru
Ethernet adapter Ethernet: DNS-суффикс подключения . . . . . : Описание. . . . . . . . . . . . . : Сетевой адаптер Hyper-V (Майкрософт) Физический адрес. . . . . . . . . : 00-15-5D-01-28-02 DHCP включен. . . . . . . . . . . : Нет Автонастройка включена. . . . . . : Да Автонастройка IPv4-адреса . . . . : 169.254.97.43(Основной) Маска подсети . . . . . . . . . . : 255.255.0.0 Основной шлюз. . . . . . . . . : DNS-серверы. . . . . . . . . . . : 127.0.0.1 NetBios через TCP/IP. . . . . . . . : Включен
Туннельный адаптер isatap.{0694B4DA-F8D3-456C-B0E2-2A1269DE1267}: Состояние среды. . . . . . . . : Среда передачи недоступна. DNS-суффикс подключения . . . . . : Описание. . . . . . . . . . . . . : Адаптер Microsoft ISATAP Физический адрес. . . . . . . . . : 00-00-00-00-00-00-00-E0 DHCP включен. . . . . . . . . . . : Нет Автонастройка включена. . . . . . : ДаНастройки сети сброшены!
Отключаем IPv6 через командную строку
Get-NetAdapterBinding -ComponentID 'ms_tcpip6'Name DisplayName ComponentID Enabled
---- ----------- ----------- -------
Ethernet Протокол Интернета версии 6 (TCP/IPv6) ms_tcpip6 TrueGet-NetAdapterBinding -ComponentID ‘ms_tcpip6’ | Disable-NetAdapterBinding -ComponentID ‘ms_tcpip6’ -PassThruПроверим еще раз:
Get-NetAdapterBinding -ComponentID 'ms_tcpip6'Name DisplayName ComponentID Enabled
---- ----------- ----------- -------
Ethernet Протокол Интернета версии 6 (TCP/IPv6) ms_tcpip6 FalseIPv6 отключен на сервере.
Установка статического адреса
Выполним в консоли:
Get-NetAdapter -ifIndex 12 | New-NetIPAddress –IPAddress 172.16.0.1 -DefaultGateway 172.16.0.254 -PrefixLength 24Set-DnsClientServerAddress -InterfaceIndex 12 -ServerAddresses (172.16.0.254)Проверим настройки сети:
ipconfig /allНастройка протокола IP для Windows Имя компьютера . . . . . . . . . : sd-server-1 Основной DNS-суффикс . . . . . . : soft.altuninvv.ru Тип узла. . . . . . . . . . . . . : Гибридный IP-маршрутизация включена . . . . : Нет WINS-прокси включен . . . . . . . : Нет Порядок просмотра суффиксов DNS . : soft.altuninvv.ru
Ethernet adapter Ethernet: DNS-суффикс подключения . . . . . : Описание. . . . . . . . . . . . . : Сетевой адаптер Hyper-V (Майкрософт) Физический адрес. . . . . . . . . : 00-15-5D-01-28-02 DHCP включен. . . . . . . . . . . : Нет Автонастройка включена. . . . . . : Да IPv4-адрес. . . . . . . . . . . . : 172.16.0.1(Основной) Маска подсети . . . . . . . . . . : 255.255.255.0 Основной шлюз. . . . . . . . . : 172.16.0.254 NetBios через TCP/IP. . . . . . . . : ВключенПроверим доступность шлюза:
ping 172.16.0.254Обмен пакетами с 172.16.0.254 по с 32 байтами данных:
Ответ от 172.16.0.254: число байт=32 время<1мс TTL=64
Ответ от 172.16.0.254: число байт=32 время<1мс TTL=64
Ответ от 172.16.0.254: число байт=32 время<1мс TTL=64
Ответ от 172.16.0.254: число байт=32 время<1мс TTL=64Шлюз доступен и сайты открываются.
Заключение
Сегодня мы рассмотрели настройку локальной сети в Windows Server с использованием PowerSell:
Отключили получения адреса посредством DHCP;
Удалили все адреса с интерфейса;
Удалили все маршруты;
Установили адрес DNS для интерфейса как 127.0.0.1;
Отключили IPv6 на интерфейсе:
Установили статический адрес, шлюз и адрес DNS-сервера для интерфейса.
Проверили настройки и доступность сети Интернет.
Устройство A (Windows 10 Pro) с 192.168.1.10/24 (локальная сеть) и 172.16.3.37 (VPN-подключение к устройству B).
Устройство B – Кинетик (192.168.43.1/24) c VPN-сервером.
Необходимо организовать доступ с Устройства B к сети Устройства A (192.168.1.0/24).
На Устройстве А:
- прописал маршрут до сети Устройства B:
route add 192.168.43.0 MASK 255.255.255.0 172.16.3.37 if 33, где 33 – интерфейс VPN-подключения
Устройство B c Устройства А доступно:>tracert 192.168.43.1 Трассировка маршрута к 192.168.43.1 с максимальным числом прыжков 30 1 10 ms 10 ms 15 ms keen.home [192.168.43.1] Трассировка завершена. - отключил Сетевой экран Касперского; системный фаервол отключен
- включил через реестр
IpEnableRouter - включил службу “Маршрутизация и удаленный доступ”:
Set-Service RemoteAccess -StartupType Automatic; Start-Service RemoteAccess - включил форвардинг:
Set-NetIPInterface -Forwarding Enabled
На Устройстве B прописал маршрут до сети Устройства А через VPN-интерфейс:
192.168.1.0/24 via 172.16.3.37 dev sstp1
Трассируюсь с Утройства B до Устройства A по его локальному адресу:
traceroute to 192.168.1.10 (192.168.1.10), 30 hops max, 38 byte packets 1 172.16.3.37 (172.16.3.37) 11.659 ms 13.345 ms * 2 * * * 3 * * *Пожалуйста, подскажите, в рамках использования клиентского Windows задача не выполнима?
включил форвардинг:
Set-NetIPInterface -Forwarding Enabled
Не очень правильно для всех интерфейсов включать форвардинг, поэтому поправился и включил на Устройстве А форвардинг только для VPN’а:
Set-NetIPInterface -Forwarding Disabled
Set-NetIPInterface -ifIndex 33 -Forwarding Enabled
После этого включил на Устройстве А Wireshark и начал отслеживать icmp для локальной сети Устройства А.
Далее с Устройства B (192.168.43.1) пингую Устройство А (192.168.1.10).
sending ICMP ECHO request to 192.168.1.10...
PING 192.168.1.10 (192.168.1.10) 56 (84) bytes of data.
--- 192.168.1.10 ping statistics ---
5 packets transmitted, 0 packets received, 100% packet loss,
0 duplicate(s), time 5002.70 ms.
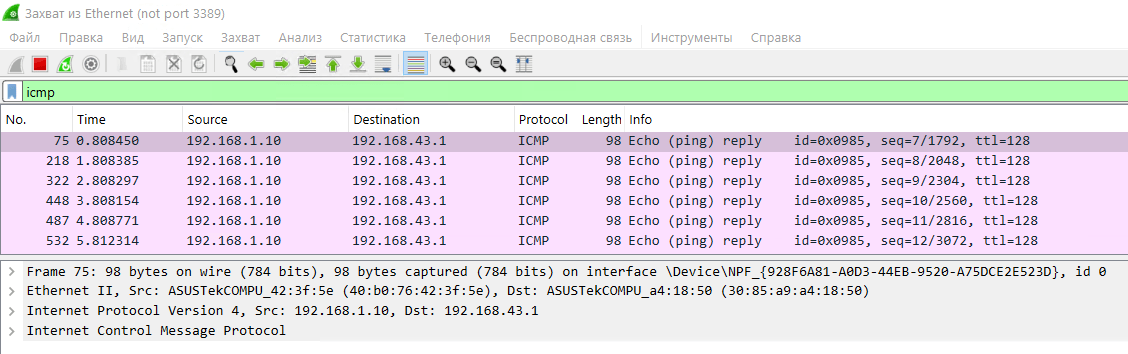
Пинг не проходит, но при этом на Устройстве А по захвату icmp вот такая картинка:

Т.е. локальный интерфейс Устройства А отвечает Устройству B, но Устройство B ответ этот почему-то не получает, хотя соответствующий маршрут на Устройстве А имеется.
При этом с Устройства А прямой пинг на Устройство B проходит:
>ping 192.168.43.1
Обмен пакетами с 192.168.43.1 по с 32 байтами данных:
Ответ от 192.168.43.1: число байт=32 время=13мс TTL=64
Ответ от 192.168.43.1: число байт=32 время=11мс TTL=64
Что я не докрутил или перекрутил?..
В общем, поменял SSTP на WG и включил форвардинг:
Set-NetIPInterface -ifIndex 33 -Forwarding Enabled // форвардинг для VPN’а
Set-NetIPInterface -ifIndex 9 -Forwarding Enabled // форвардинг для физического интерфейса локальной сети
Проблема решилась. Всем спасибо!
А решение, как оказалось, достаточно простое:
powershell -nologo -noprofile "%{[Net.ServicePointManager]::SecurityProtocol = 'Tls12, Tls11, Tls, Ssl3'} ;(Invoke-WebRequest -UseBasicParsing -Uri <ULR>).StatusCode;exit [int]$Error[0].Exception.Status"Результат считывается из значение свойства “Status” члена “Exception” в переменной $Error. Это помогает обработать ситуации типа такой
Invoke-WebRequest : Невозможно разрешить удаленное имя: ‘cle.linux.org.tw’
строка:1 знак:77
+ %{[Net.ServicePointManager]::SecurityProtocol = ‘Tls12, Tls11, Tls, Ssl3’} ;Invo …
+ ~
~~~
+ CategoryInfo: InvalidOperation: (System.Net.HttpWebRequest:HttpWebRequest) [Invoke-WebRequest], WebException
+ FullyQualifiedErrorId : WebCmdletWebResponseException,Microsoft.PowerShell.Commands.InvokeWebRequestCommand
Status Property System.Net.WebExceptionStatus Status {get;}, которое и даёт ответ, было соединение или нет.
Ну, вот, как‐то так. Почти полный аналог “curl”.
как посмотреть id интерфейса windows
Всем привет сегодня хочу рассказать, как посмотреть id интерфейса windows. Для чего это может потребоваться, примером может быть если вы хотите пустить определенный маршрут через определенный интерфейс, об этом я рассказывал в статье Как прописать статический маршрут в windows с помощью утилиты командной строки route, но не упомянул, где его можно посмотреть, давайте заполним пробел. Еще примером может быть создание виртуальных коммутаторов в гипервизоре Hyper-V, где нужно понять, какой сетевой интерфейс будет выступать в роли up-link.
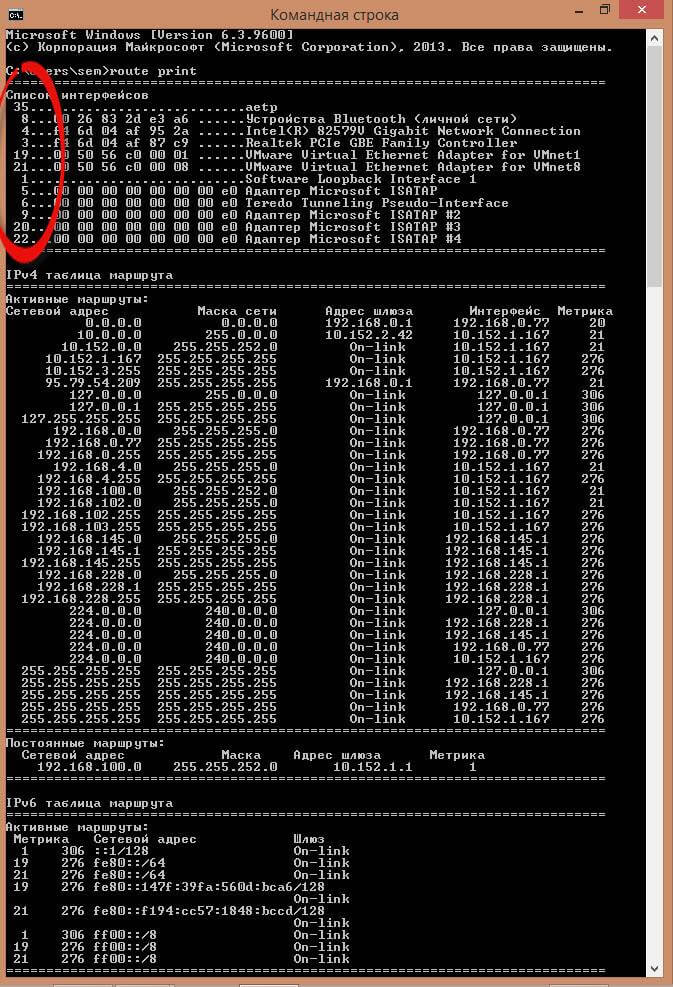
Нам поможет все та же команда route print, вводим ее и видим поле Список интерфейсов и на против каждого есть свой ID.
Как посмотреть id интерфейса windows-01
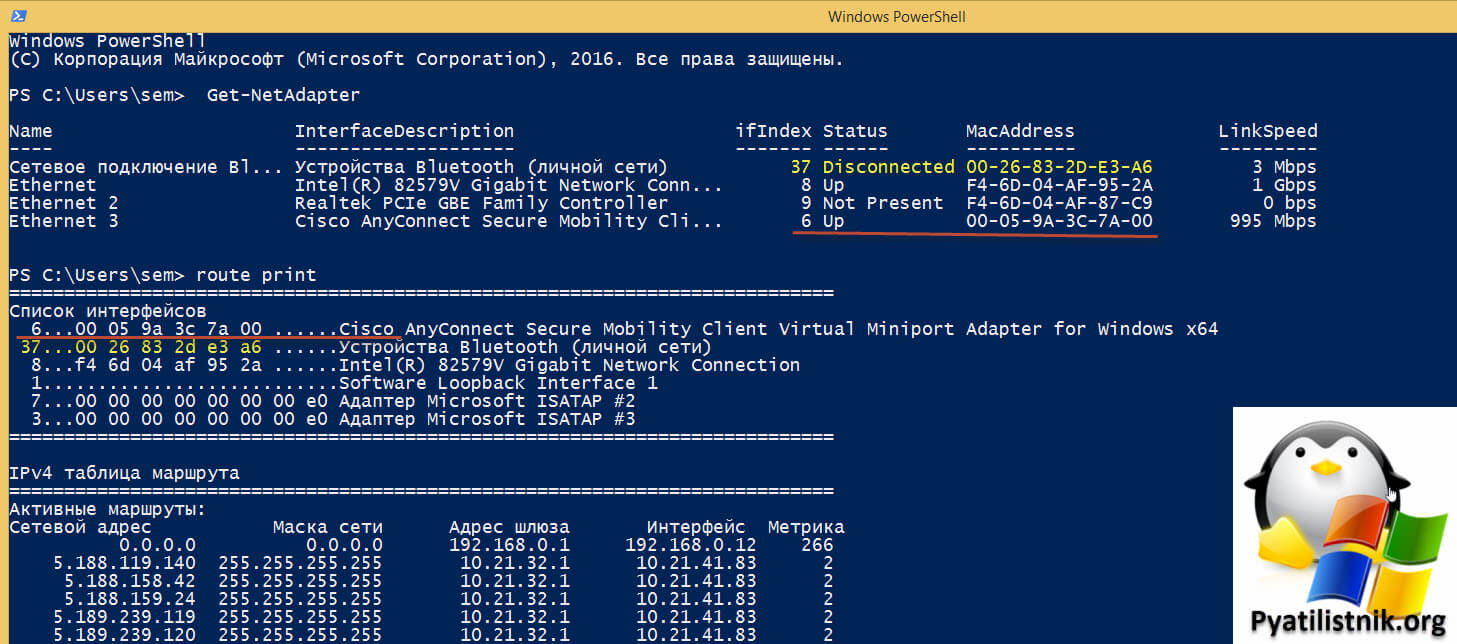
Можно так же эту информацию получить и через PowerShell запрос, для этого выполните такую команду:
В случае с PowerShell на необходимо смотреть на столбец ifindex, он будет соответствовать номеру ID при выводе команду route print. Я выделил это на изображении.
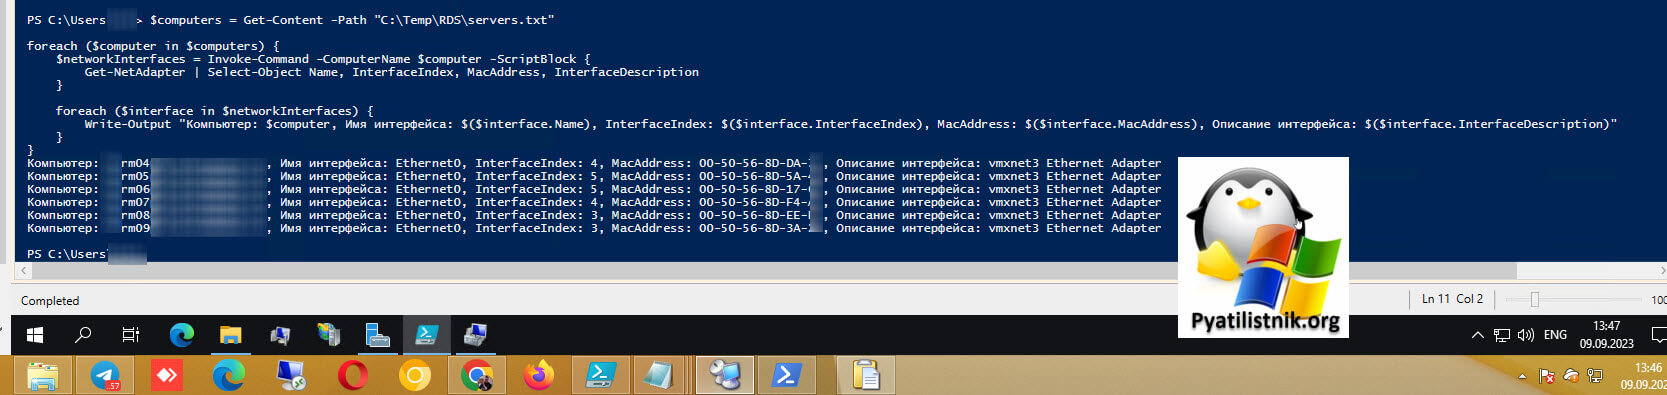
Как получить информацию с ID сетевого интерфейса на удаленных компьютерах
- ✅ Имя компьютера
- ✅ InterfaceIndex
- ✅ MacAddress
- ✅ InterfaceDescription
$computers = Get-Content -Path “C:\Temp\RDS\servers.txt”
На выходе вот такой результат, пре желании можно экспортировать в файл.
Вот так вот просто посмотреть id интерфейса windows. Материал сайта pyatilistnik.org
В статье – Установка маршрутизатора pfSense в Hyper-V мы настроили маршрутизатор pfSense для работы в частной сети. Сегодня мы настроим Windows Server для работы в этой сети используя только командную строку PowerShell.
Запустим PowerShell из-под администратора.
Отключаем DHCP-клиент на интерфейсе через командную строку
Get-NetIPConfiguration -DetailedComputerName : SD-SERVER-1
InterfaceAlias : Ethernet
InterfaceIndex : 12
InterfaceDescription : Сетевой адаптер Hyper-V (Майкрософт)
NetAdapter.LinkLayerAddress : 00-15-5D-01-28-02
NetAdapter.Status : Up
NetProfile.Name : soft.altuninvv.ru
NetProfile.NetworkCategory : DomainAuthenticated
NetProfile.IPv6Connectivity : NoTraffic
NetProfile.IPv4Connectivity : LocalNetwork
IPv4Address : 192.168.1.39
IPv4DefaultGateway : 192.168.1.1
NetIPv4Interface.NlMTU : 1500
NetIPv4Interface.DHCP : Enabled
DNSServer : 127.0.0.1NetIPv4Interface.DHCP : EnabledУказывает что DHCP-клиент включен на интерфейсе.
Отключим DHCP, для этого нам нужен индекс интерфейса:
InterfaceIndex : 12Set-NetIPInterface -ifIndex 12 -Dhcp DisabledУдаляем все ip-адреса через командную строку
Очистим все уже установленные адреса, если они есть:
Remove-NetIPAddress -InterfaceIndex 12 -AsJobRemove-NetRoute -AsJobSet-DnsClientServerAddress -InterfaceIndex 12 -ServerAddresses (127.0.0.1)ipconfig /allНастройка протокола IP для Windows Имя компьютера . . . . . . . . . : sd-server-1 Основной DNS-суффикс . . . . . . : soft.altuninvv.ru Тип узла. . . . . . . . . . . . . : Гибридный IP-маршрутизация включена . . . . : Нет WINS-прокси включен . . . . . . . : Нет Порядок просмотра суффиксов DNS . : soft.altuninvv.ru
Ethernet adapter Ethernet: DNS-суффикс подключения . . . . . : Описание. . . . . . . . . . . . . : Сетевой адаптер Hyper-V (Майкрософт) Физический адрес. . . . . . . . . : 00-15-5D-01-28-02 DHCP включен. . . . . . . . . . . : Нет Автонастройка включена. . . . . . : Да Автонастройка IPv4-адреса . . . . : 169.254.97.43(Основной) Маска подсети . . . . . . . . . . : 255.255.0.0 Основной шлюз. . . . . . . . . : DNS-серверы. . . . . . . . . . . : 127.0.0.1 NetBios через TCP/IP. . . . . . . . : Включен
Туннельный адаптер isatap.{0694B4DA-F8D3-456C-B0E2-2A1269DE1267}: Состояние среды. . . . . . . . : Среда передачи недоступна. DNS-суффикс подключения . . . . . : Описание. . . . . . . . . . . . . : Адаптер Microsoft ISATAP Физический адрес. . . . . . . . . : 00-00-00-00-00-00-00-E0 DHCP включен. . . . . . . . . . . : Нет Автонастройка включена. . . . . . : ДаНастройки сети сброшены!
Отключаем IPv6 через командную строку
Get-NetAdapterBinding -ComponentID 'ms_tcpip6'Name DisplayName ComponentID Enabled
---- ----------- ----------- -------
Ethernet Протокол Интернета версии 6 (TCP/IPv6) ms_tcpip6 TrueGet-NetAdapterBinding -ComponentID ‘ms_tcpip6’ | Disable-NetAdapterBinding -ComponentID ‘ms_tcpip6’ -PassThruПроверим еще раз:
Get-NetAdapterBinding -ComponentID 'ms_tcpip6'Name DisplayName ComponentID Enabled
---- ----------- ----------- -------
Ethernet Протокол Интернета версии 6 (TCP/IPv6) ms_tcpip6 FalseIPv6 отключен на сервере.
Установка статического адреса
Выполним в консоли:
Get-NetAdapter -ifIndex 12 | New-NetIPAddress –IPAddress 172.16.0.1 -DefaultGateway 172.16.0.254 -PrefixLength 24Set-DnsClientServerAddress -InterfaceIndex 12 -ServerAddresses (172.16.0.254)Проверим настройки сети:
ipconfig /allНастройка протокола IP для Windows Имя компьютера . . . . . . . . . : sd-server-1 Основной DNS-суффикс . . . . . . : soft.altuninvv.ru Тип узла. . . . . . . . . . . . . : Гибридный IP-маршрутизация включена . . . . : Нет WINS-прокси включен . . . . . . . : Нет Порядок просмотра суффиксов DNS . : soft.altuninvv.ru
Ethernet adapter Ethernet: DNS-суффикс подключения . . . . . : Описание. . . . . . . . . . . . . : Сетевой адаптер Hyper-V (Майкрософт) Физический адрес. . . . . . . . . : 00-15-5D-01-28-02 DHCP включен. . . . . . . . . . . : Нет Автонастройка включена. . . . . . : Да IPv4-адрес. . . . . . . . . . . . : 172.16.0.1(Основной) Маска подсети . . . . . . . . . . : 255.255.255.0 Основной шлюз. . . . . . . . . : 172.16.0.254 NetBios через TCP/IP. . . . . . . . : ВключенПроверим доступность шлюза:
ping 172.16.0.254Обмен пакетами с 172.16.0.254 по с 32 байтами данных:
Ответ от 172.16.0.254: число байт=32 время<1мс TTL=64
Ответ от 172.16.0.254: число байт=32 время<1мс TTL=64
Ответ от 172.16.0.254: число байт=32 время<1мс TTL=64
Ответ от 172.16.0.254: число байт=32 время<1мс TTL=64Шлюз доступен и сайты открываются.
Заключение
Сегодня мы рассмотрели настройку локальной сети в Windows Server с использованием PowerSell:
Отключили получения адреса посредством DHCP;
Удалили все адреса с интерфейса;
Удалили все маршруты;
Установили адрес DNS для интерфейса как 127.0.0.1;
Отключили IPv6 на интерфейсе:
Установили статический адрес, шлюз и адрес DNS-сервера для интерфейса.
Проверили настройки и доступность сети Интернет.
На компьютере Windows с несколькими сетевыми адаптерами (Ethernet, Wi-Fi, VPN) для корректной маршрутизации трафика иногда нужно вручную настраивать приоритеты сетевых подключений. Например, при наличии одновременного подключений к сети через Wi-Fi и Ethernet, вы можете изменить приоритеты сетевых адаптеров так, чтобы по-умолчанию трафик всегда отправлялся через проводное подключение.
Windows автоматически назначает приоритеты сетевым адаптерам в зависимости от скорости подключения. Чем выше скорость подключения, тем более высокий приоритет такого сетевого адаптера (меньше значение метрики). Обычно Windows использует следующий порядок приоритетов для различных типов сетевых интерфейсов:
- Ethernet
- Wi‑Fi
- Мобильные подключения
Если компьютер подключен к 100 Мб Ethernet порту и высокоскоростному Wi-Fi роутеру, может оказаться, что беспроводное подключение будет иметь более высокий приоритет.
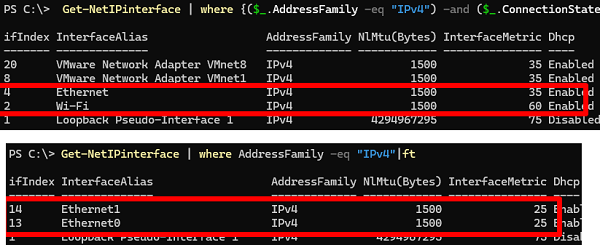
Вывести информацию о доступных IPv4 сетевых адаптерах в Windows:
Приоритет сетевого интерфейс определяется значением InterfaceMetric. Чем меньше значение InterfaceMetric, тем выше приоритет сетевого подключения.
Ниже представлены результаты команды с двух разных компьютеров. На первом скриншоте видно, что у Ethernet подключения выше приоритет чем у беспроводного Wi-Fi адаптера. На втором скриншоте два Ethernet интерфейса с одинаковыми приоритетами.
Значение InterfaceMetric это метрика, которая задает приоритет IP маршрута через этот сетевой адаптер в таблице маршрутизации Windows:
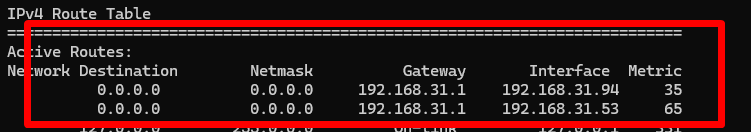
В этой таблице маршрутизации видно, что по умолчанию сетевой трафик будет отправлен через интерфейс с меньшей метрикой.
С помощью PowerShell можно проверить, какой сетевой адаптер будет использоваться для доступа в Интернет согласно текущей таблицы маршрутизации:
Get-NetRoute -DestinationPrefix 0.0.0.0/0
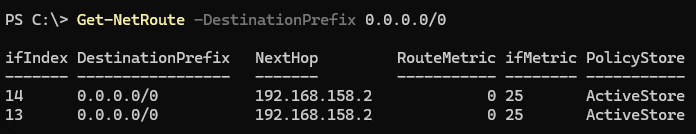
В данном случае есть два маршрута с одинаковыми метриками. Это означает, что вы не может гарантировать какой адаптер будет использоваться для доступа в Интернет.
Можно изменить метрики сетевых интересов и назначать приоритеты вручную с помощью PowerShell командлета Set-NetIPInterface. Чтобы уменьшить приоритет одного из интерфейсов, нужно указать его название (
InterfaceAlias
) или индекс интерфейса (
ifIndex
) и новое значение метрики:
Set-NetIPInterface -ifIndex 14 -InterfaceMetric 26
Set-NetIPInterface -InterfaceAlias Ethernet1 -InterfaceMetric 26
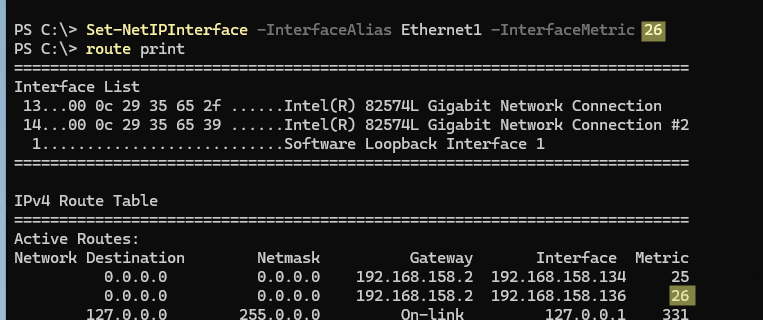
Проверьте, что значение в таблице маршрутизации изменилась метрика для этого адаптера.
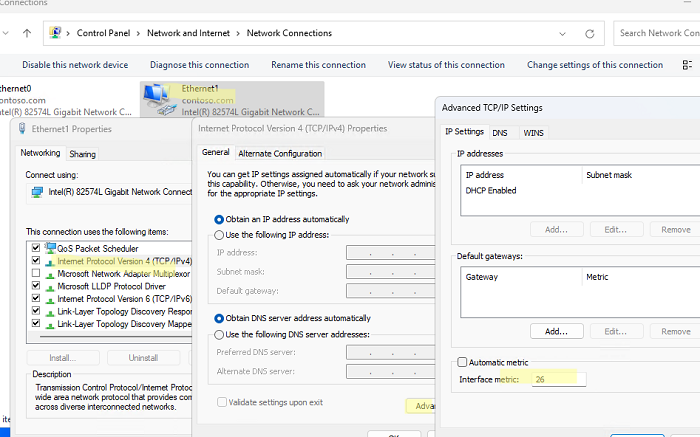
Также вы можете изменить приоритет (метрику) сетевого интерфейса в свойствах сетевого адаптера в панели управления Network Connections (
ncpa.cpl
).
Откройте свойства IPv4 протокола адаптера -> кнопка Advanced -> измените значение в поле Interface metric и примените изменения.
По умолчанию здесь включена опция Automatic metric, которая указывает, что приоритет сетевого адаптера устанавливается автоматически в соответствии со скоростью подключения среды.
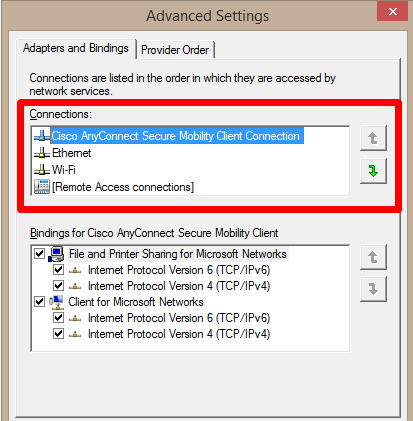
В версиях до Windows 10 и Windows Server 2016 можно было изменить приоритет сетевых адаптеров в настройках привязки адаптеров (Adapters and Bindings). В более новых версиях эту опцию убрали.
Windows позволяет назначить несколько IP адресов (алиасов, псевдонимов) на один физический сетевой адаптер. Это может пригодиться, когда вы хотите запустить несколько веб сайтов с уникальными IP адресами на одном сервере IIS, хотите привязать приложение к определенному IP или готовитесь к смене IP адресации. В Windows можно назначить дополнительные статический адрес на сетевой интерфейс через графический интерфейс или из командной строки.
Добавить дополнительный IP адрес через панель управления Windows
Дополнительный IP адрес можно назначить на сетевой интерфейс через графический интерфейс панели управления Windows.
- Откройте панель управления сетевыми подключениями (выполните команду
ncpa.cpl
). - Откройте свойства вашего сетевого интерфейса.
- В списке протоколов выберите TCP/IP v4 и нажмите Свойства.
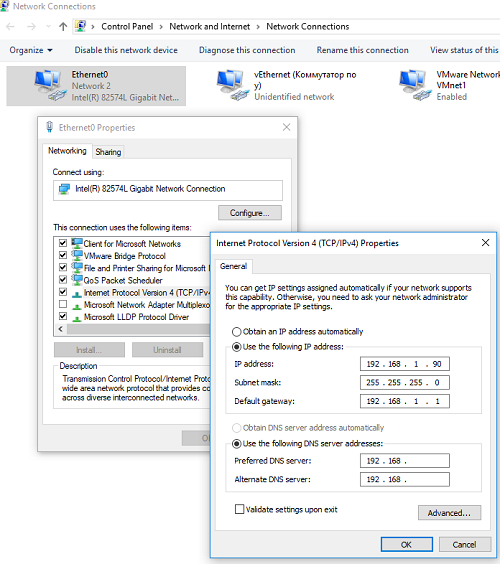
- Нажмите на кнопку Advanced (Дополнительно) и в секции «IP адреса» нажмите кнопку Добавить.
- Укажите дополнительный IP адрес и маску подсети и нажмите Добавить.
- Сохраните изменения.
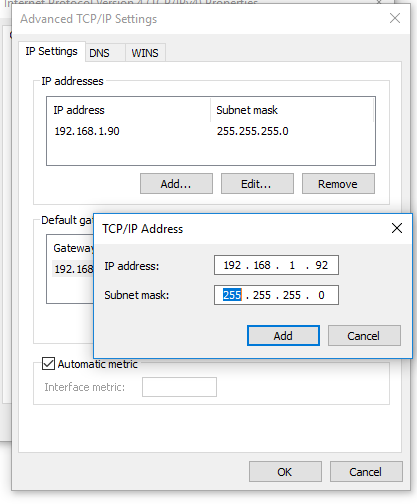
Дополнительный IP адрес можно добавить только для сетевого адаптера, для которого первый IP адрес настроен вручную, а не получен от DHCP сервера. Если для интерфейса включено автоматическое получения IP адреса (DHCP enabled), вам не удастся добавить дополнительный IP.
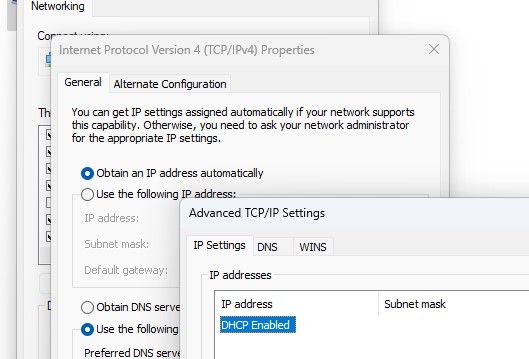
Выполните команду
ipconfig
и проверьте, у интерфейса появился второй IP адрес.
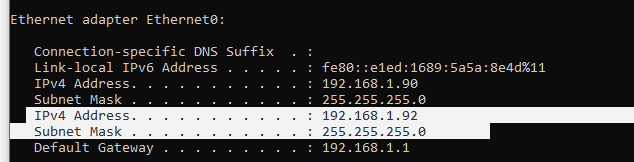
Проверьте доступность второго IP адреса по сети с других компьютеров командой ping. Он должен отвечать.
Параметр SkipAsSource и основной IP адрес сетевого адаптера
Когда вы назначаете дополнительный IP из панели управления, такой IP адрес будет использоваться для исходящих соединений. Дело в том, что в современных версиях Windows отсутствует понятие основного IP адреса. Если вы хотите запретить отправку исходящего трафика со всех дополнительных IP адресов, нужно включить для них опцию SkipAsSource.
С помощью PowerShell выведите список IPv4 адресов, назначенных сетевым адаптерам:
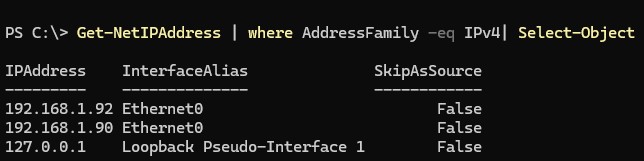
В этом примере SkipAsSource =False установлен для всех IP адресов компьютера. Если вы хотите сделать определенный IP адрес основным, выполните команду:
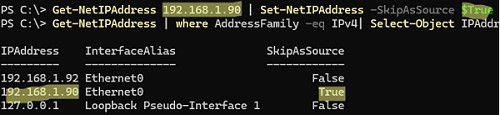
Теперь указанный IP не будет использоваться в качестве источника исходящих подключений, кроме случаев его явного задействования определенным приложением. Так же при включенном флаге второй IP адрес не регистрируется в DNS (при включенной динамической регистрации).
Назначить второй IP адрес сетевому интерфейсу из командной строки/PowerShell
При добавлении дополнительного IP адреса из командной строки вы можете сразу включить для него флаг SkipAsSource. Например, с помощью netsh:
Netsh int ipv4 add address name="Local Area Connection" 192.168.1.92 255.255.255.0 SkipAsSource=True
Вывести список назначенных IP адресов и значение опции SkipAsSource:
netsh int ipv4 show ipaddresses level=verbose
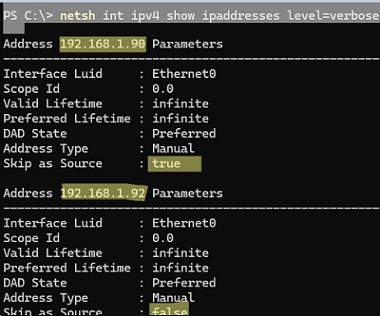
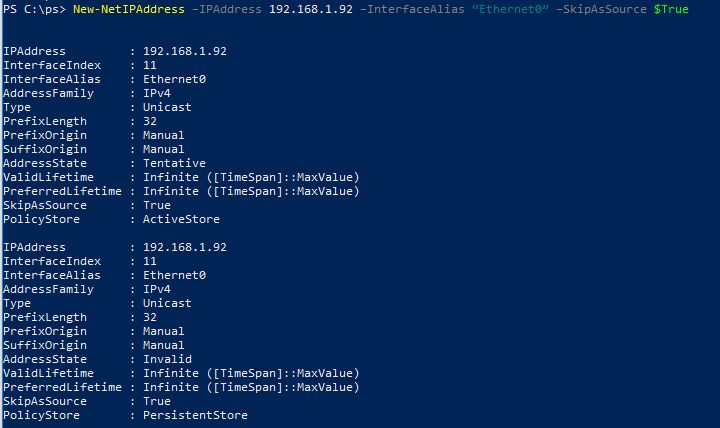
Также можно настроить второй IP для сетевого интерфейса с именем Ethernet0 с помощью PowerShell:
New-NetIPAddress –IPAddress 192.168.1.92 –PrefixLength 24 –InterfaceAlias “Ethernet0” –SkipAsSource $True
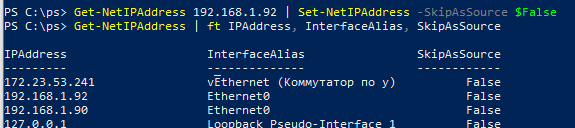
Чтобы разрешить исходящий трафик с данного IP адреса сетевого интерфейса воспользуйтесь командой:
Удалить дополнительный IP:
PDF-ловушка: как дизайн Foxit Reader позволяет заразиться вирусом в 2 клика
Хакеры в очередной раз пользуются невнимательностью жертв для проникновения в системы.
Команда Check Point Research обнаружила
эксплойт, нацеленный на пользователей Foxit Reader, который использует невнимательность пользователей для выполнения вредоносного кода.
Множество злоумышленников уже активно применяют данный эксплойт, который базируется на недостатках в системе предупреждений Foxit Reader. Когда пользователь открывает зараженный PDF-файл, срабатывает предупреждение безопасности. Если невнимательный пользователь дважды соглашается с настройками по умолчанию, эксплойт загружает и выполняет вредоносный код с удалённого сервера.
Заражение происходит по такому сценарию:
- при открытии файла появляется первое всплывающее окно с выбором по умолчанию «Доверять один раз»;
- после нажатия «ОК» в первом окне всплывает второе окно с сообщением, предупреждающим об опасности заражения;
- жертва разрешает открыть файл, не читая сообщение.
Злоумышленники пользуются таким поведением цели, предоставляя наиболее «вредоносный» выбор по умолчанию.
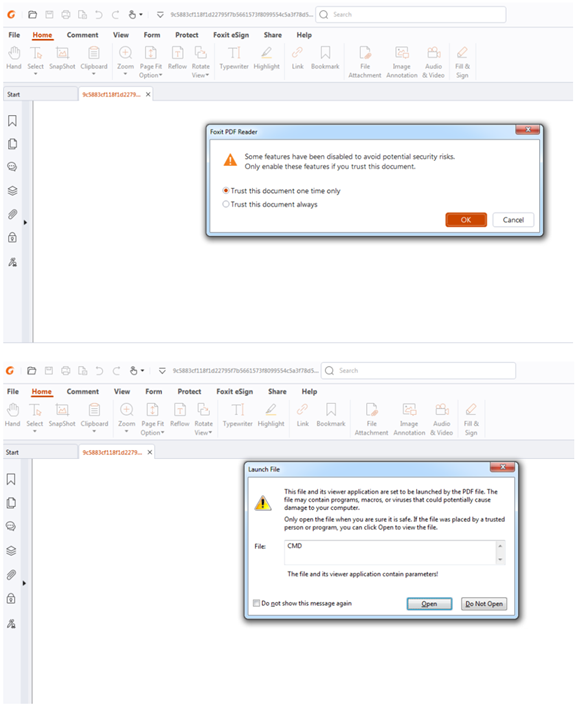
Всплывающие окна в Foxit Reader
В одном из случаев группировка APT-C-35 (DoNot Team) смогла провести гибридные кампании, нацеленные как на устройства Windows, так и на Android, что привело к обходу двухфакторной аутентификации (2FA). Эксплойт также применялся различными киберпреступниками для распространения наиболее известных семейств вредоносного ПО, таких как VenomRAT, Agent Tesla, Remcos и другие.
Исследователи смогли получить несколько утилит, которыми хакеры создавали вредоносные PDF-файлы. Большинство PDF-файлов выполняли команду PowerShell для загрузки вредоносного кода с удалённого сервера, хотя в некоторых случаях использовались и другие команды.
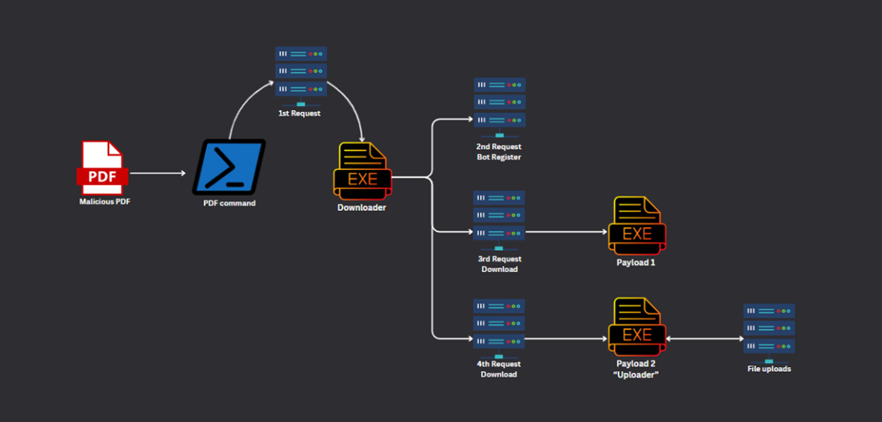
Эксплойт классифицируется исследователями как форма фишинга или социальной инженерии, нацеленной на пользователей Foxit Reader, а не как классическая вредоносная активность. Киберпреступники заставляют пользователей привычно нажимать «ОК», не осознавая возможных рисков.
В Foxit Reader признали проблему и сообщили Check Point, что она будет решена в версии 2024 3. Тем временем пользователям настоятельно рекомендуется быть внимательными и осторожными при открытии PDF-файлов из неизвестных источников.
омпания Meta и её продукты признаны экстремистскими, их деятельность запрещена на территории РФ.
Если вам нравится играть в опасную игру, присоединитесь к нам – мы научим вас правилам!


