

Если вы создали программу и хотите, чтобы она запускалась автоматически, когда кто-то вставляет USB / DVD / CD на их ПК, тогда все, что вам нужно сделать, это записать небольшой файл с помощью этой программы. В этом посте мы объясним, как создать простой и продвинутый Файл автозапуска.
Когда вам нужен файл автозапуска
Допустим, у вас есть программа «XYZ. EXE», и вы хотите, чтобы она запускалась автоматически, когда вы вставляете USB / DVD / CD. Обычно Windows ищет информационный файл Autorun.inf. Это простой текстовый файл, содержащий информацию о том, какую программу Windows должна автоматически запускать при вставке запоминающего устройства. Другими словами, autorun.inf сообщает Windows, как открывать презентацию и обрабатывать содержимое компакт-диска.
Чтобы включить автозапуск, вам понадобятся два основных файла – файл Autorun.inf и приложение или исполняемый файл для запуска.
Следуйте инструкциям, чтобы создать его для своего приложения.
Откройте Блокнот и напишите следующую строку как есть:
Сохраните его как «Autorun.inf».
Теперь запишите свой CD / DVD с включенным файлом автозапуска .inf. В случае USB-накопителя вам необходимо скопировать и вставить в него файл INF.
Как улучшить файл Autorun. inf
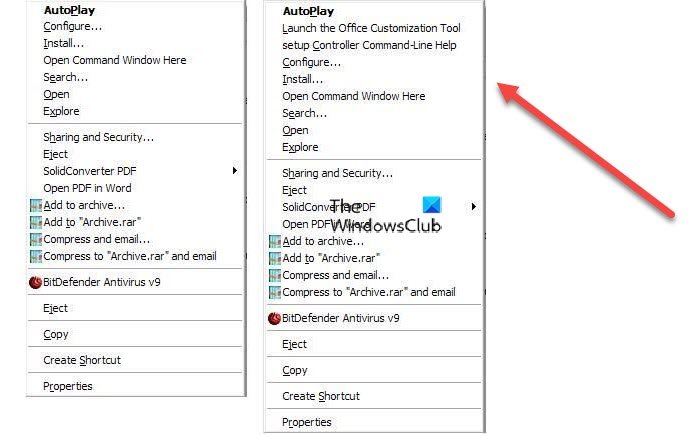
Используйте вместо этого:
Он добавит контекстное меню, вызываемое правой кнопкой мыши, которое можно настроить для вашего приложения. Вы можете настроить таргетинг на определенные исполняемые файлы внутри устройства хранения, добавить значок и т. Д.
Читать: Как включить или отключить автозапуск в Windows 10.
Генератор Autorun. inf
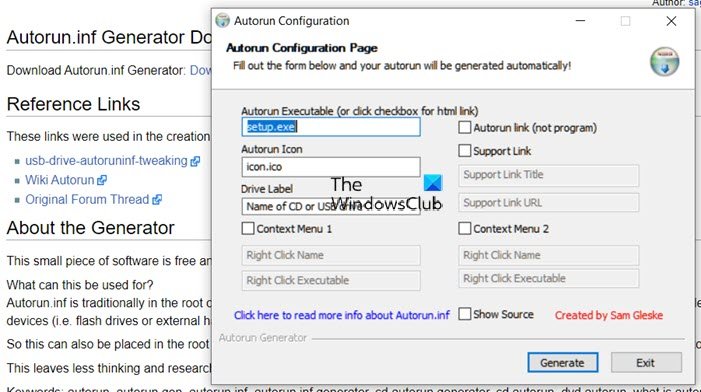
Если вам сложно использовать блокнот для создания файла автозапуска, вы можете использовать это простая программа называется Генератор Autorun.inf что позволяет легко его создавать.
Когда вы запускаете программу, вы получаете возможность добавить следующее:
Вот об этом.
Надеюсь, этот пост поможет вам создать файл автозапуска для USB / DVD / CD носителя.
Навигация по записям
I decided to write this article for everyone who wants to get advice on how to create an autorun USB flash drive. If you’re like most anyone these days, you have a USB stick that you use to take computer files from home to the office and back, rather than taking a laptop with you, which can be bothersome. A USB key is small and can hold gigabytes of data, which makes it perfect for anyone who wants to have computer files and applications always at hand.
As you know, when the USB drive is plugged into the port, an autorun USB dialog appears that prompts you to do certain operations: print images, run Windows Media Players, or open a folder. But what if you have a particular application on the USB drive and want it to be launched from the autorun USB dialog? There are two answers to the question. Firstly, you can put autorun.inf into the root of the USB drive and edit its commands to get the app started when the USB key is plugged. Secondly, you may want to create a fully-fledged autorun USB menu, which can be used to run a presentation, portfolio, etc. Below I am going to tell you how to make use of both solutions.
How To Create a Basic autorun USB
To get started, we need a USB flash drive, Notepad (other editors are not recommended as they add extra coding), an application you wish to run when the stick is plugged into the USB port.
Next time you plug in the USB key into the port, the specified program starts automatically.
How To Create autorun USB menu
Sometimes we may need to make an autorun USB menu. For example, as an artist you may want to assemble a portfolio of your designs under a nice front-end and show it to prospective clients from the autorun USB stick. Or, you may want to create a business presentation or lecture that could also start from the USB key automatically. Companies may want to create an autorun USB with marketing materials and distribute to partners and clients.
If you’re looking for an application to create a fully-fledged autorun USB menu for a USB flash drive, I recommend you take a look at Autoplay Menu Designer. The program is very intuitive and friendly in that you do not have to be a design expert to make a great looking front-end for a presentation or portfolio on a USB flash drive. The program offers a wizard-driven interface and a set of professionally-looking templates, letting you jumpstart your autorun USB menu with a minimal amount of efforts. You just run the program and begin.
Once it’s done, you are presented with the selected menu template in the editing window of the program. It’s time to edit.

At any moment, you can enter the preview mode and see how the menu works. If you are not happy with the changes, you can always go back and keep on editing until you get what you want.
The last step is to package the menu files and put them onto the USB key. Making an autorun USB menu doesn’t get any easier than this. When the USB stick is plugged in, the autorun USB menu pops up on autopilot.
Autorun USB in Windows 7 and higher

Технология настолько продвинулась, , что способ кражи или записи информации был разработан хитрым способом на любом компьютере . Этот метод называется кейлоггингом, и он может быть полезным или вредоносным в зависимости от использования, которое ему дано, поскольку, если вы один из тех, кто загружает программы или постоянно представляет USB-устройства, вы можете стать его жертвой.
Есть люди, которые используют этот метод с пользой. Например, компании используют клавиатурные шпионы для записи и просмотра результатов работы своих сотрудников без необходимости постоянно запрашивать отчеты. Это способ организации и оптимизации работы офиса в полной мере . Однако это настолько деликатный вопрос, что его можно решить только с согласия работника и с некоторыми ограничениями для защиты его личной информации.
Если вы хотите узнать, сегодня мы научим вас, как настроить USB-накопитель так, чтобы вы могли выполнять кражу данных в режиме ожидания, , а также научим вас, как избежать этого типа случайности, поскольку, будучи жертвой, Мы говорим о чем-то очень серьезном, что может привести к потере почты и, в крайнем случае, к деньгам на банковских счетах. Так что примите к сведению и станьте экспертом по этому вопросу.
Какое использование USB-кейлоггера «крадет данные» или так называемых «похитителей» информации?
Кейлоггер также известен как датчик нажатия клавиш или крадет данные. Это программа или она отвечает за сохранение или запись всего, что вы пишете при использовании клавиатуры. Все, что вы собираете, немедленно сохраняет его в файл , или его также можно запрограммировать так, чтобы информация отправлялась онлайн на электронную почту ежедневно или еженедельно автоматически.
Есть два способа сделать это. Первый-это программный кейлоггер (наиболее используемый), который является частью вредоносного ПО, такого как трояны или руткиты. Это может быть отправлено по электронной почте или любым другим файлом, загруженным из Интернета. Вторым является аппаратный кейлоггер (который не очень распространен), который состоит из заражения съемного USB-диска программой и вставки его в компьютер, который хочет извлечь данные .
Эта программа, уже установленная на компьютере, позволяет вам регистрировать и запоминать все, что вы печатаете с клавиатуры, как если бы вы печатали прямо на ней. Кибер-лампы могут украсть много конфиденциальной информации. без обнаружения этим методом .
Действия по созданию портативного запоминающего устройства USB и извлечению ценных данных и информации
Сегодня мы расскажем, как создать USB-порт, который будет автоматически запускаться и восстанавливать, или автоматически сохранять всю информацию на вашем компьютере , просто подключив его к компьютеру, не прикасаясь к чему-либо вообще. которая включает функцию кейлоггера, которая записывает все, что вы нажимаете на клавиатуре, в файл с расширением .txt , пока USB подключен к ПК.
Сначала необходимо вставить перьевой диск, чтобы отформатировать его, щелкнуть правой кнопкой мыши на диске и затем отформатировать его. Вы можете отформатировать его в NTFS или в FAT32 , хотя последний наиболее рекомендуется.

Откройте блокнот или аналогичную программу и напишите следующее:
Вы сохраняете файл, называя его AUTORUN.inf , и оставляете его внутри USB. Вы возвращаетесь в блокнот, чтобы создать другой файл, на этот раз вы пишете следующее:
Затем вы сохраняете файл с именем LAUNCH.bat и также оставляете его на USB.
После того как вы создали оба файла, настало время загрузить некоторые дополнения, чтобы сделать ваш USB кибершпионом , способным похищать информацию из самых строгих систем безопасности.
Посетите веб-сайт Nirsoft.net, чтобы загрузить следующие утилиты:
Вы должны разархивировать их в корневой каталог USB , и это будет выглядеть так, как вы можете видеть на изображении:

Теперь разархивируйте все инструменты и скройте все файлы следующим образом:

Вы удаляете USB из компьютера и вставляете его снова, чтобы убедиться, что он работает, если все прошло хорошо, вы увидите следующие строки в .txt

Как запретить USB-устройству похищать пароли и информацию нашего компьютера?
Защита от этой компьютерной угрозы больше не является проблемой, и меры защиты очень просты, и они также помогают вам защитить себя от других угроз.
Чтобы избежать кейлоггера, вы должны будете следовать советам, которые мы оставим ниже:
В дополнение к этим советам вы можете использовать любой из следующих инструментов для обнаружения клавиатурных шпионов и их немедленной блокировки, , чтобы вся ваша информация всегда была защищена .
Another way to prevent getting this page in the future is to use Privacy Pass. Check out the browser extension in the Chrome Web Store.
Пять способов заразить свой компьютер
Банки отлично знают, что ДБО – настоящее золотое дно для кибермошенников. Ситуация осложняется тем, что как бы банк ни закручивал гайки информационной безопасности, огромной «дырой» в защите останется компьютер клиента, нередко зараженный целым «букетом» вредоносных программ (зловредов). Как такие программы проникают на компьютер и как можно это пресечь, разбирался портал Банки.ру.
Какова бы ни была функциональность вредоносной программы (будь то троянец-банкер, кейлоггер или простой датамайнер), для заражения ей необходимо загрузиться на компьютер жертвы. В современных операционных системах это сделать без дозволения пользователя не так-то легко, и злоумышленники идут на множество ухищрений.
Оговоримся сразу, что во всех случаях может помочь установленный комплексный антивирус класса Internet Security или пакет защитного программного обеспечения, включающий спам-фильтр, почтовый, файловый и веб-антивирус, а также брандмауэр. Но все это может и не помочь: иные мошенники превосходно разбираются в технологиях информационной безопасности, а их вредоносные продукты зачастую опережают защитные решения на несколько недель или даже месяцев. И если на вашем пути встретилась такая суперсовременная угроза, вы можете остаться с ней один на один.
Сценарий первый: любовь по переписке. Вирус ILOVEYOU, заразивший около 3 млн компьютеров в 2000 году, действовал предельно просто – рассылал свои копии по почте, признаваясь получателю в любви. Жертва, заинтересовавшись, кто именно испытывает к ней такие чувства, открывала приложенный файл, названный LOVE-LETTER-FOR-YOU. TXT.vbs, и заражала свой компьютер.
Прошло 15 лет, а этот способ до сих пор отлично работает и является основным в целевых атаках на серьезные организации, тщательно выстраивающие свой периметр безопасности. Письмо может выглядеть крайне достоверно и даже содержать какую-либо личную информацию о получателе. Но чаще всего это что-то невнятное, обещающее, к примеру, чьи-то интимные фотографии. При этом отправитель может быть вам известен – в частности, если письмо прислал зловред с компьютера вашего знакомого.
К такому письму обязательно прилагается файл, обычно упакованный в запароленный архив для защиты от антивирусов. Файл может быть исполняемым, в этом случае его запуск почти всегда приводит к заражению системы. Или же это может быть документ, или даже картинка. В двух последних случаях заражение произойдет, если в той программе, в которой вы откроете файл (например, Microsoft Word в случае файла DOCX), имеются известные злоумышленникам уязвимости, позволяющие запустить на компьютере какой-либо код.
Что делать? Главное – не открывать вложение к письму, если вы его не ждете. Чаще всего вам просто не нужны вложения, рассылаемые незнакомыми людьми, а достоверность письма от знакомого можно подтвердить по другим каналам связи.
Если же вам по роду деятельности необходимо иметь дело с файлами, присланными от незнакомцев, то вы – в группе риска, и серьезная антивирусная защита вам просто необходима. Кроме того, стоит позаботиться о том, чтобы ваше программное обеспечение было наименее уязвимо, для чего нужно его своевременно обновлять. Если, к примеру, для просмотра картинок в формате JPG вы используете популярный просмотрщик, который установили три года назад, можете быть уверены, что злоумышленники досконально изучили его код и научились использовать его уязвимости для заражения через JPG-файлы.
Сценарий второй: заражаемся сами. Доверчивый пользователь сам найдет, загрузит и установит себе вредоносную программу, надо лишь его обмануть. Методику в общих чертах продемонстрировали лиса Алиса с котом Базилио в известном отечественном фильме, не менее эффективно это работает и в Интернете.
Внешне легитимная полезная программа, которую вы скачаете с незнакомого вам сайта-файлопомойки, может на деле оказаться зловредом или содержать встроенного зловреда. Допустим, вам понадобилась какая-либо программа (архиватор, конвертер форматов, мессенджер), вы вбиваете ее название в поисковую систему, кликаете на одну из первых строчек поисковой выдачи, загружаете и устанавливаете программу – все, ваш компьютер заражен.
Технология такая: страница с вредоносными файлами «раскручивается» с помощью набора приемов черной поисковой оптимизации (Black SEO). Арсенал Black SEO весьма обширен – страница может наполняться тысячами ключевых слов, повышающими ее релевантность с точки зрения поисковой системы, ссылки на страницу раскидываются по популярным форумам, нередко используются ботнеты – тысячи ботов задают определенные поисковые запросы и выбирают в выдаче вредоносный сайт. В результате его рейтинг повышается.
В качестве приманки мошенники используют популярные бесплатные или условно-бесплатные программы (например, WinRAR), или жертвам предлагаются взломанные версии платных программ. Перед таким искушением многие устоять не могут.
Что делать? Старайтесь не скачивать программы из незнакомых мест. В Интернете есть немало площадок обмена файлами, администрация которых следит за их наполнением и проверяет все программы (туда же можно отнести и некоторые торрент-трекеры). Но надежнее всего будет найти сайт разработчиков программы и загрузить ее оттуда. Конечно, если она платная, ее придется купить, заодно и авторов полезного приложения поддержите. В противном случае риск весьма высок.
Сценарий третий: соглашаемся, не глядя. Если вы любитель посещать страницы сомнительного содержания, к примеру, уже упомянутые файлопомойки, порносайты или онлайн-казино, владельцы сайта могут вас атаковать с помощью всплывающих окон.
Содержание окна может быть разным, но обязательно требует от вас установки какой-либо программы. Например, для корректной работы онлайн-казино вдруг потребуется обновить ваш Adobe Flash Player, порносайт откажется показывать «горячее» видео без установки специального проигрывателя, а файлопомойка вдруг заявит, что на вашем компьютере обнаружены тонны вирусов и предложит загрузить бесплатный антивирус. Если вы выразите свое согласие нажатием соответствующей кнопки окна, ваш браузер загрузит файл, и вам еще повезет, если это будет относительно безобидное приложение, показывающее вам рекламу к месту и не к месту.
Что делать? Ничему не верить, ни на что не соглашаться. Ничего хорошего вам на таких сайтах все равно не предложат.
Сценарий четвертый: зашел, увидел, заразился. Самый опасный зверь в океане Интернета – эксплойт-кит (exploit-kit, набор эксплойтов). Очень дорогостоящая, но крайне эффективная штука. Тысячи профессионалов с темной стороны информационной безопасности непрерывно анализируют код браузеров, дополнений для браузеров и прочего популярного софта для Интернета. Ищут они уязвимости – программные ошибки, позволяющие вынудить приложение сделать на компьютере нечто опасное, например, запустить вредоносный код, который в свою очередь загрузит и установит троянца.
Для обнаруженных уязвимостей специалисты пишут эксплойты – программы, позволяющие этими уязвимостями воспользоваться через Интернет. Эксплойты закупаются у авторов и собираются в эксплойт-киты, за использование которых профессиональные мошенники платят десятки тысяч долларов. Если вы зашли на сайт с установленным эксплойт-китом, и в вашем программном обеспечении найдется уязвимость, эксплойт для которой имеется в этом наборе, ваш компьютер окажется заражен. Вы об этом даже не узнаете, пока не будет слишком поздно.
Повстречать эксплойт-кит можно даже на солидном и популярном сайте – злоумышленники тратят немало сил и средств, чтобы взломать ресурсы с высокой посещаемостью. Если администраторы сайта окажутся нерасторопны, компьютеры тысяч посетителей могут заразиться чем-то неприятным.
Подвергнуться атаке эксплойтом можно и на невзломанном сайте – к примеру, если злоумышленникам удается пропихнуть свой баннер в популярную баннерную сеть. Это иногда случается, и тогда достаточно открыть страницу с таким баннером, чтобы получить зловред на свой компьютер. Бывает, для распространения вредоносных баннеров злоумышленники создают целые баннерные сети, оплачивающие размещение по высоким ставкам. Не слишком щепетильные владельцы сайтов подключаются к таким сетям и подставляют своих посетителей под удар.
Признаком атаки через баннер (так называемого малвертайзинга) является неожиданное открытие всплывающего окна не над, а под основным окном браузера (pop-under). Появление такого окна можно не заметить. Именно из-за таких атак в большинстве современных браузеров открытие всплывающих окон по умолчанию блокируется.
Что делать? Держите свое программное обеспечение в состоянии свежести. Обнаружение уязвимостей и написание для них эксплойтов требуют немало времени. И для самых новых версий приложений эксплойты могут просто отсутствовать на рынке. Правда, останутся еще эксплойты для уязвимостей, о которых производителям программного обеспечения ничего неизвестно. С такого рода атаками неплохо справляются веб-антивирусы, входящие в комплект всех мало-мальски серьезных антивирусных пакетов.
Сценарий пятый: гость из сети. Достаточно редкий в силу своей трудоемкости способ – удаленная атака через сеть. В операционных системах есть сервисы, «слушающие» сеть и ожидающие подключения снаружи – к примеру, для удаленного управления компьютером. Кроме того, у вас могут быть установлены сторонние программы с подобными функциями. И если в них есть известные хакеру уязвимости, он может проникнуть на компьютер и выполнить какие-либо действия от имени пользователя, в том числе загрузить и установить вредоносные программы.
В современных операционных системах такого рода «дыры» изначально закрыты, но если вы полезли в настройки безопасности, не разбираясь в них, или до сих пор пользуетесь, к примеру, плохо настроенной Windows XP, то можете быть атакованы. Хакер скачает ваши файлы, почитает вашу переписку, украдет ваши пароли и на прощание оставит какого-нибудь троянца.
Такие атаки плохо автоматизируются, и злоумышленник вынужден тратить много времени для заражения каждого компьютера. Поэтому занимаются этим лишь любители или, наоборот, хорошо оснащенные профессионалы, обладающие эксплойтами для таких атак. Но их целями обычно являются серьезные организации, а не домашние компьютеры пользователей портала Банки.ру.
Что делать? Регулярно обновлять операционную систему, вдумчиво настраивать параметры безопасности и пользоваться брандмауэром – отдельным либо в составе антивирусного пакета класса Internet Security. Во многих случаях от таких атак спасает простой домашний маршрутизатор – правда, и его еще надо правильно настроить.


