
В этой статье мы расскажем о простых и доступных способах открытия Редактора групповых политик в Windows 10 Pro и Enterprise. По умолчанию этот инструмент для тонкой настройки Windows не доступен в домашней редакции (Home).
Введение
Эта статья является базисом и введением в изучение групповых политик операционных систем Windows, от знания которой зависит работа со всем последующим материалом. Как уже говорилось в предыдущей статье по основам групповых политик: «Введение в изучение групповых политик»,групповая политика – это компонент серверных и клиентских операционных систем Windows, начиная с Windows 2000, позволяющий централизовано управлять конфигурацией пользователей и компьютеров. Групповые политики основываются на многих параметров политик, которые в свою очередь указывают на применение определенной настройки для выбранного компьютера или пользователя. В операционных системах Windows Server 2008 R2 и Windows 7 насчитывается более 3200 политик, при помощи которых можно оградить локальных пользователей и пользователей, расположенных в вашем домене или лесу от действий, которые они не должны выполнять. Методы создания собственных политик будут рассказаны в одной из последующих статей. Все параметры политик располагаются в объекте групповых политик GPO (Group Policy Object).
Объекты групповых политик делятся на две категории:
В этой статье речь пойдет об управлении локальными объектами групповых политик.
В данной статье мы покажем простой способ удаленного обновления групповых политик на клиентах (компьютерах и серверах) домена Active Directory, без необходимости доступа к консоли удаленной машине и без использования команды gpupdate.
Одной из самых сложных проблем в управлении групповыми политиками AD является — тестирование политик «на лету», без перезагрузки компьютера или доступа к локальному компьютеру и запуску команды gpupdate /force.
Функция Remote Group Policy Update предоставляет возможность использовать одну консоль управления GPO (GPMC.msc) как для создания, изменения, так и применения и тестирования групповых политик.
Функционал удаленного обновления групповых политик впервые появился в Microsoft Windows Server 2012, во всех последующих версия (Windows Server 2016, Microsoft Windows 10), этот функционал и его стабильность постепенно улучшался.
Требования для работы Remote Group Policy Update:
Требования к серверному окружению:
Требования к клиентам:
Требования к сетевому взаимодействию (файерволам) между сервером и клиентами
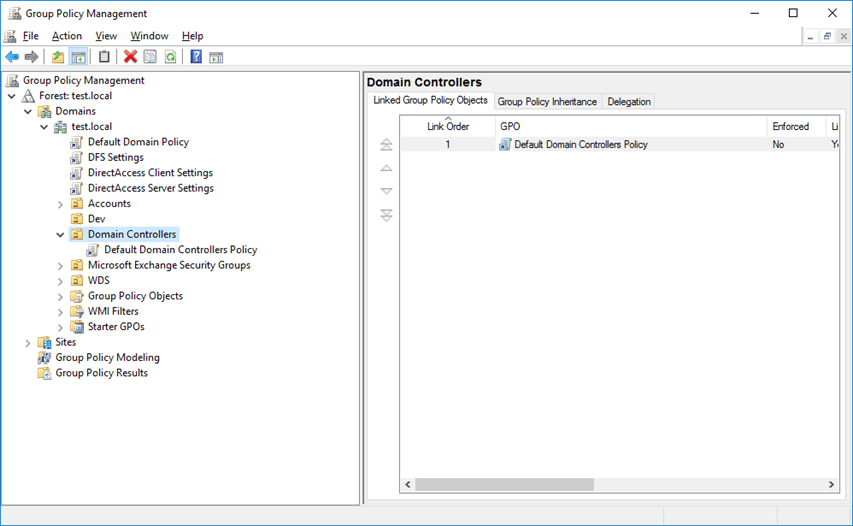
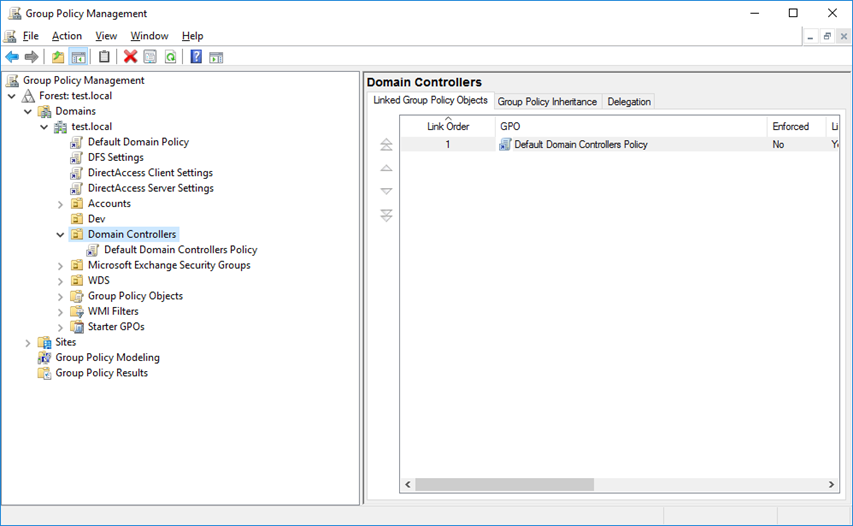
В том случае, если ваше окружение соответствует данным требованиям, откройте консоль управления групповыми политиками (GPMC.msc), выберите OU (контейнер), в котором расположены целевые компьютеры, на которых нужно принудительно обновить GPO.
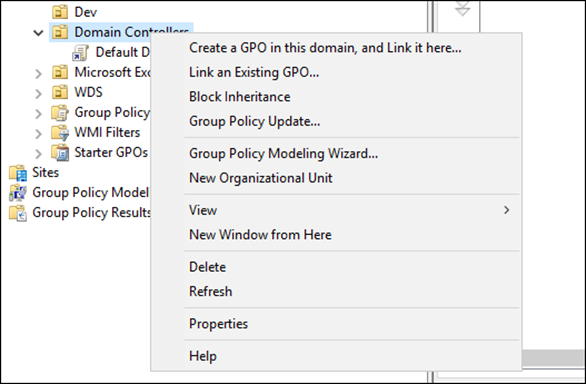
Щелкните правой кнопкой мыши по нужному контейнеру и выберите пункт Group Policy Update.
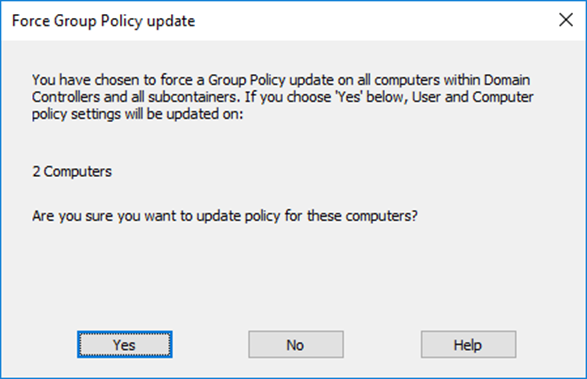
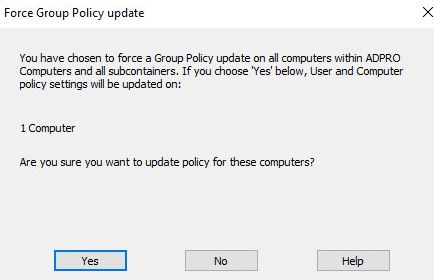
В открывшемся окне появится информация о количестве объектов в данном OU, на которых будет произведено обновление GPO. Для подтверждения действия щелкните по кнопке «Yes».
В окне Remote Group Policy update results вы увидите статус выполнения обновления политик, а также статус данной операции (успех/ ошибка, код ошибки). Естественно, если какой-то компьютер выключен, или доступ к нему ограничен файерволом, появится соответствующая ошибка.
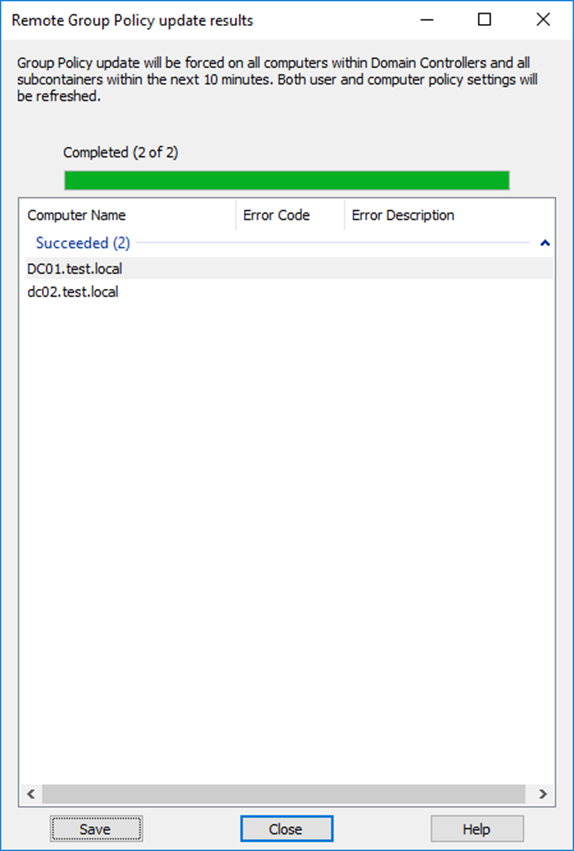
Многие инструкции по настройке и решению проблем с Windows 10, 8.1 или Windows 7 содержат, среди прочих пунктов «Откройте редактор групповой политики», однако не все начинающие пользователи знают, как это сделать. В этой инструкции подробно о том, как открыть редактор локальной групповой политики несколькими способами.
Заранее обращу внимание на то, что эта системная утилита присутствует только в Корпоративной и Профессиональной версиях Windows 10, 8.1 и Windows 7 (для последней — также в редакции «Максимальная». В Домашней вы получите сообщение о том, что запустить инструмент не удается, хотя это можно и обойти, подробно: Не удается найти gpedit.msc в Windows.
Ниже — все основные способы запуска редактора локальной групповой политики. Существуют и другие, но они являются производными от описанных далее.
Диалоговое окно «Выполнить»
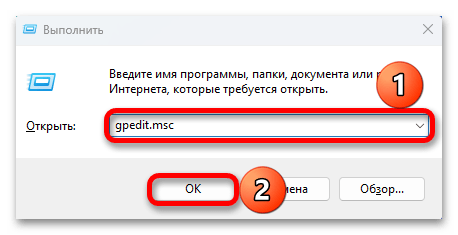
Первый способ, о котором я пишу чаще других, подходящий для всех актуальных версий Windows — нажать клавиши Win+R (Win — клавиша с эмблемой ОС), и в открывшееся окно «Выполнить» ввести gpedit.msc
После этого нажмите Enter или Ok — сразу откроется интерфейс редактора локальной групповой политики, при условии его наличия в вашей редакции системы.
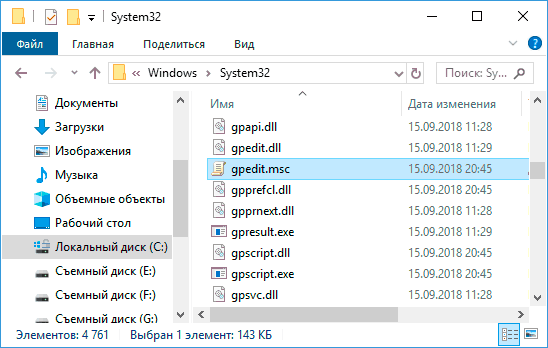
Вы можете запустить редактор локальной групповой политики, а также создать ярлык для него в нужном вам расположении, используя файл для запуска: он находится в папке C:WindowsSystem32 и имеет имя gpedit.msc
Поиск Windows 10, 8. 1 и Windows 7
Одна из функций ОС Windows, которой пользователи незаслуженно не уделяют внимания — поиск в системе, который в Windows 7 находится в меню «Пуск», в Windows 10 — в панели задач, а в 8.1 — в отдельной панели поиска (можно вызвать клавишами Win+I). Если вы не знаете, как что-либо запустить, используйте поиск: обычно, это самый быстрый способ.
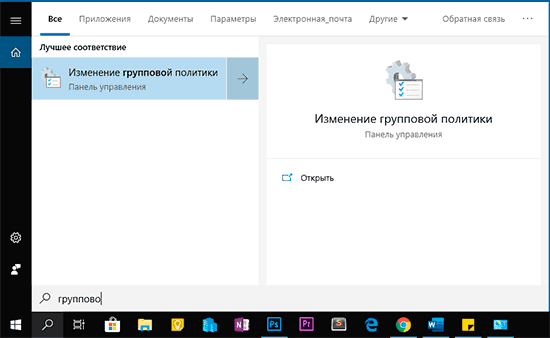
Однако, по какой-то причине, нужный результат находится только если вводить «Групповой политики», без слова «Редактор». По этому же запросу нужный результат можно найти в поиске в «Параметры» Windows 10.
Панель управления
Запуск редактор локальной групповой политики возможен из панели управления, однако тоже с некоторыми странностями: он должен находиться в разделе «Администрирование», однако если его открыть, такого пункта там не будет (во всяком случае в Windows 10).
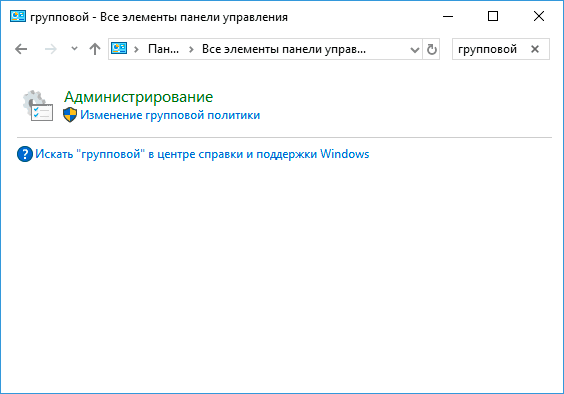
Если же начать вводить «Групповой политики» в поиске в панели управления (в окно справа вверху), редактор будет найден именно в разделе «Администрирование».
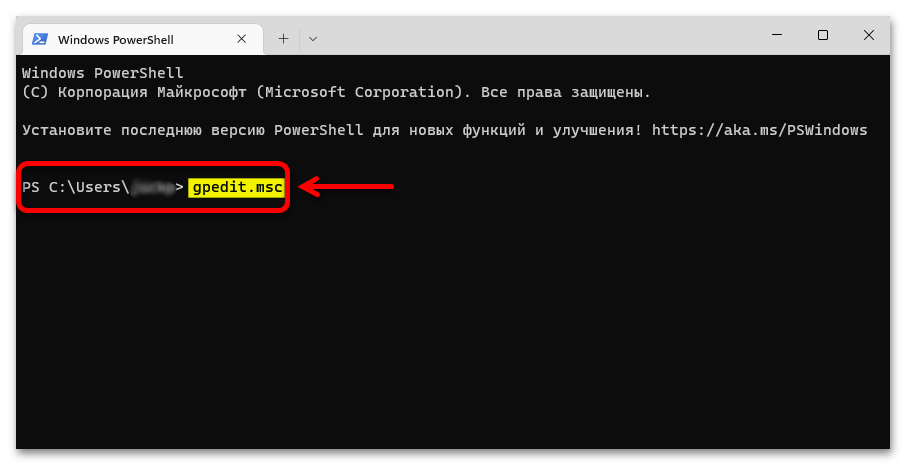
Все остальные способы — по сути варианты уже описанных: например, gpedit.msc вы можете запустить из командной строки или PowerShell, ярлык к файлу gpedit.msc можно закрепить на панели задач или в меню Пуск. Так или иначе, думаю, что описываемых методов для ваших целей окажется достаточно. Также может быть полезным: Редактор локальной групповой Windows политики для начинающих.

«Редактор локальной групповой политики» (Local Group Policy Editor) – инструмент консоли управления Microsoft (MMC), с помощью которого можно настраивать и управлять различными параметрами системы, например включать или отключать какие-либо функции, запрещать использовать конкретные ресурсы и прочее.
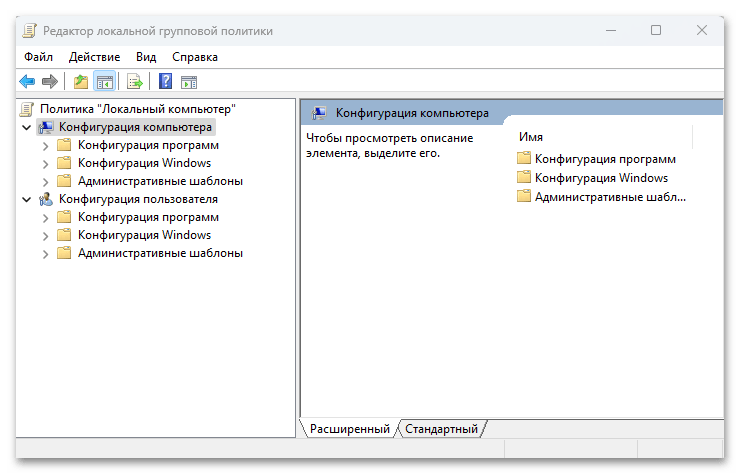
Официально «Редактор» доступен во всех изданиях Windows 11, кроме базовой версии «Home». Хотя в сети, говорят, существуют неофициальные способы запуска LGPE в домашнем издании с помощью сторонних утилит или bat-файла.
Компонент состоит из двух основных частей:
Эти разделы дополнительно расформированы на три группы:
Для запуска LGPE предусмотрено сразу несколько способов. Например, это можно сделать с помощью MMC, оснастки «Выполнить», консольных команд, а тем, кто собирается пользоваться инструментом регулярно, возможно, будет проще создать ярлык быстрого доступа. В общем, ознакомьтесь с отдельной статьей на нашем сайте, где подробно написано о каждом методе запуска.
Подробнее: Запуск «Редактора локальной групповой политики» в Windows 11
Инструмент идеально подходит для системного администрирования в сетевой среде, например, если нужно запретить на других ПК запуск определенных приложений, но он может быть полезен и обычному пользователю. Чтобы наглядно показать, как работает «Редактор», настроим один простой параметр – отключим контекстное меню в меню «Пуск».
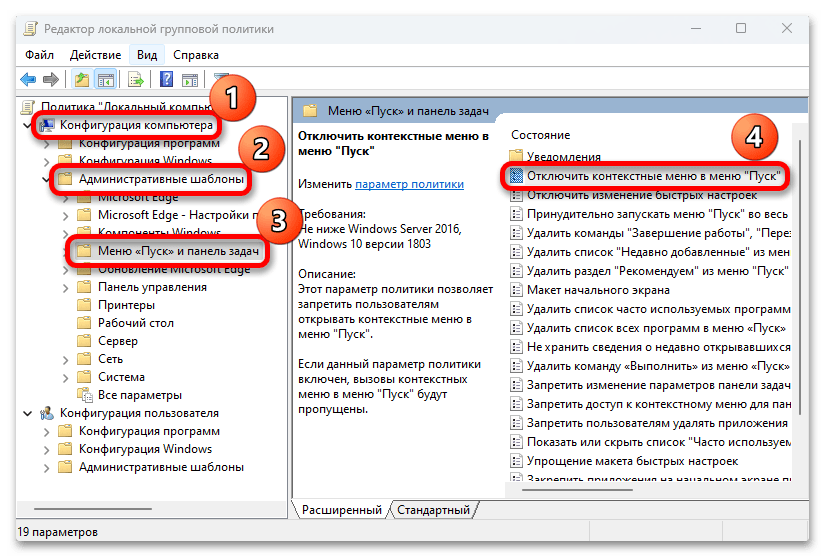
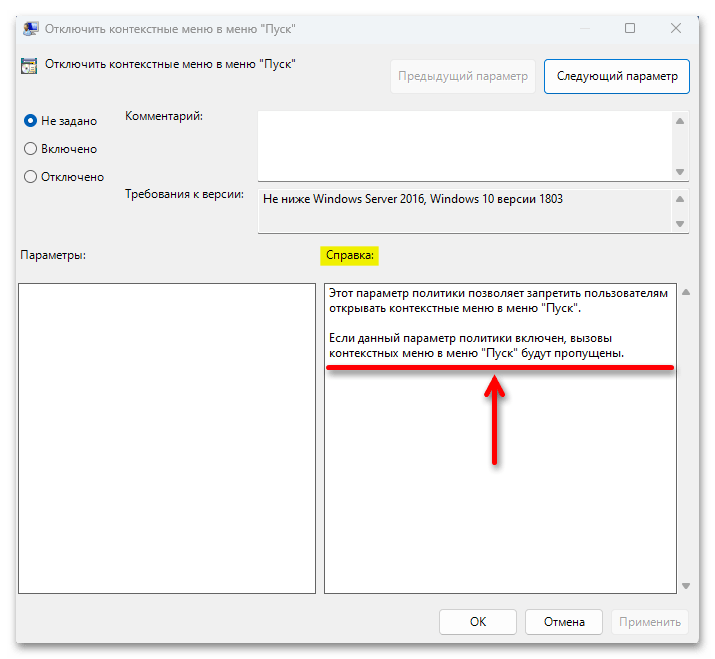
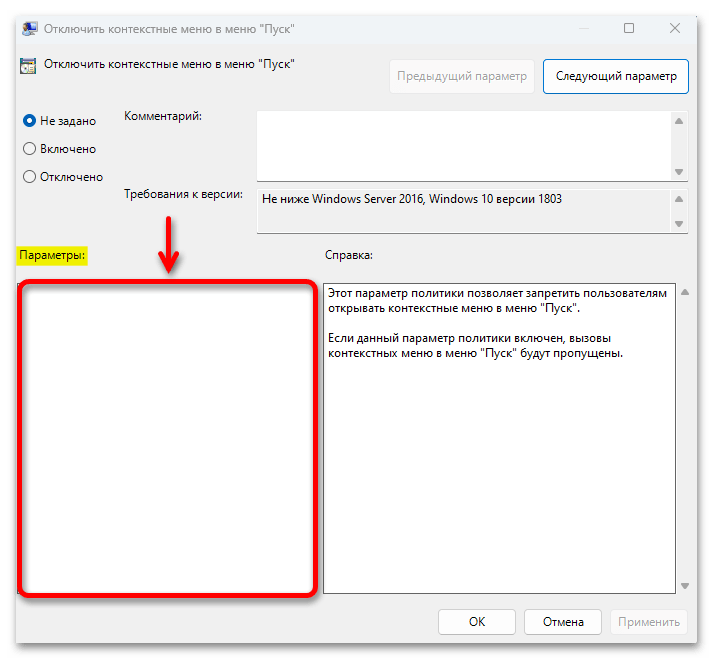
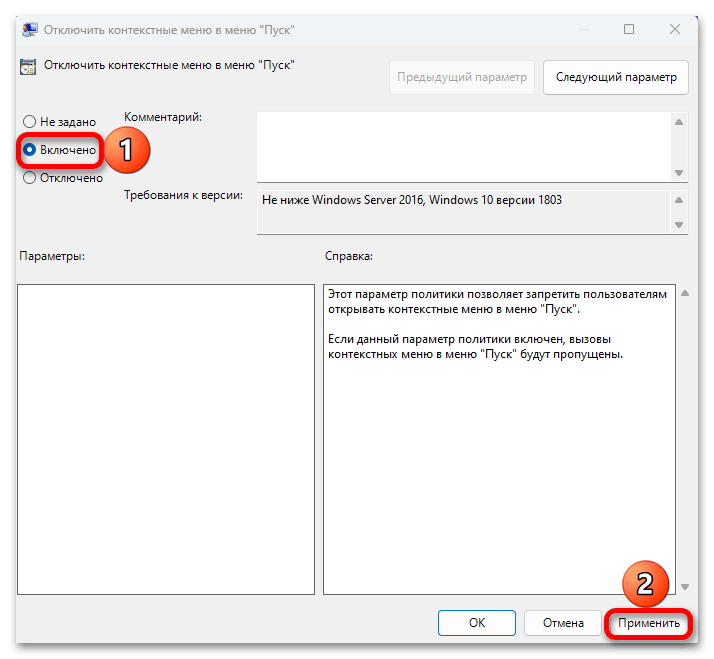
Безусловно, через «Редактор локальной групповой политики» могут выполняться и более сложные сценарии, но это требует глубокого погружения в тему.
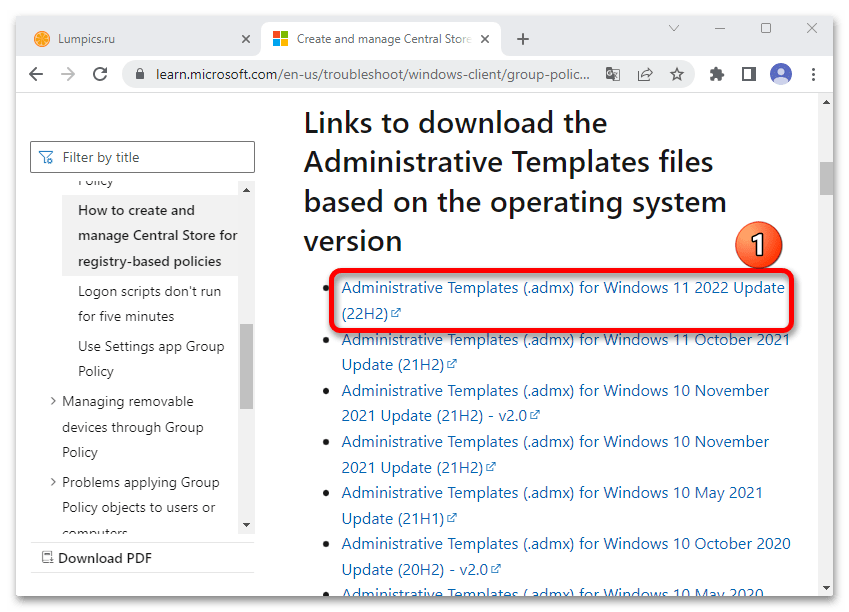
Напоследок отметим, что наряду с крупными обновлениями Windows 11, Microsoft периодически обновляет и наборы административных шаблонов, добавляя туда новые функции. Проблема в том, что автоматически они не устанавливаются и даже предложений таких не поступает, а значит, чтобы поддерживать оснастку в актуальном состоянии, придется загружать обновленные пакеты вручную.
Загрузить файлы административных шаблонов групповой политики
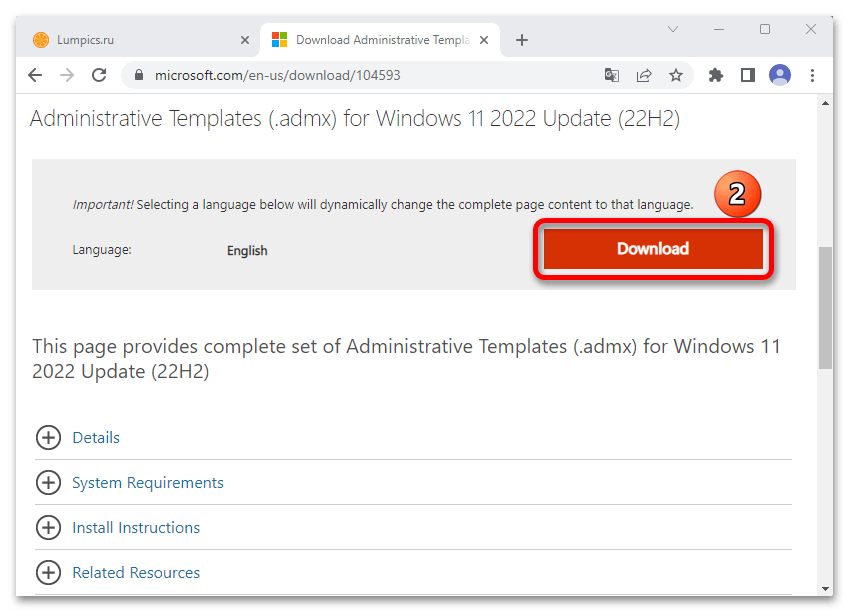
Выбираем ссылку на интересующую нас версию административных шаблонов, переходим по ней
и загружаем файл с официальной страницы Microsoft.
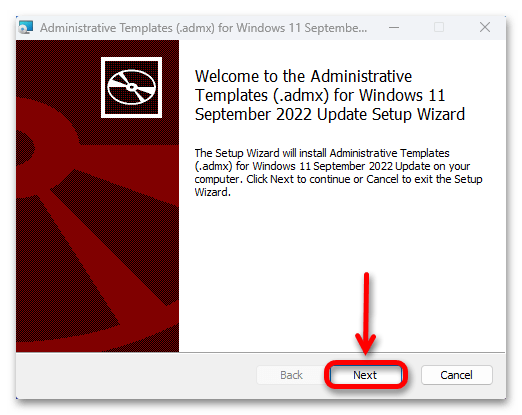
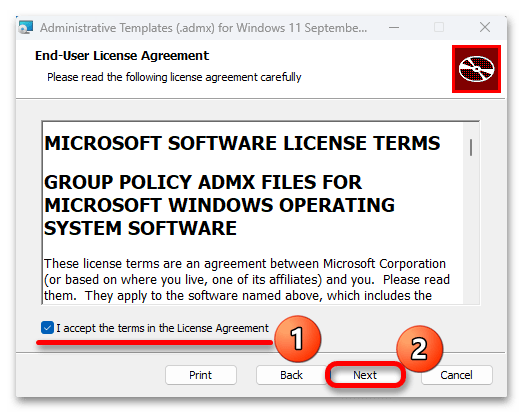
По умолчанию на локальном компьютере административные шаблоны хранятся в каталоге:
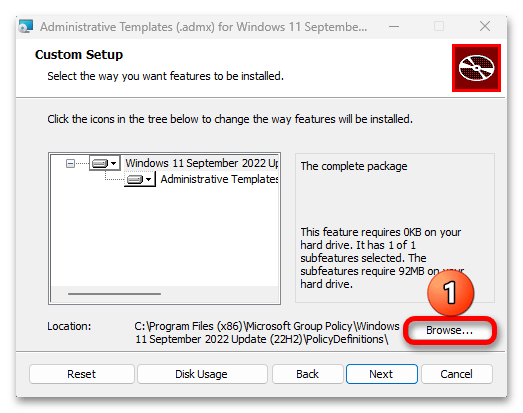
где «С» – буква диска, на котором установленная система. Так что новые шаблоны будем устанавливать в ту же папку, но прежде чем это делать, желательно создать ее резервную копию на тот случай, если потом возникнут проблемы. Итак, нажимаем «Browse»,
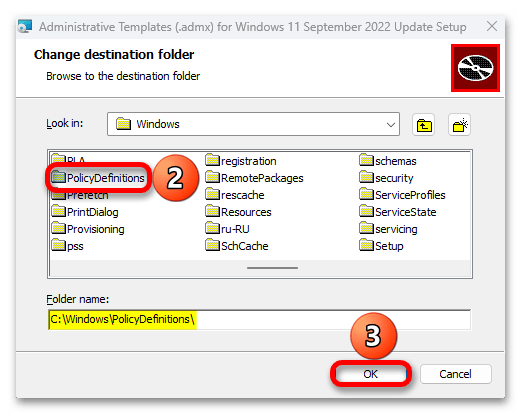
находим каталог «PolicyDefinitions», подтверждаем выбор
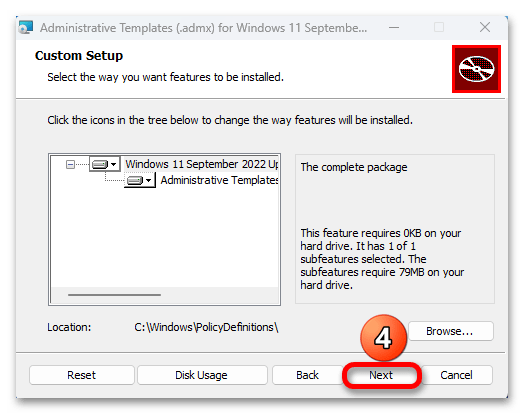
и двигаемся дальше.
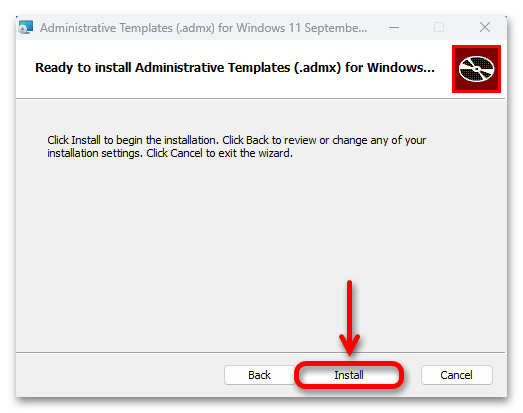
а когда она завершится, закрываем окно.
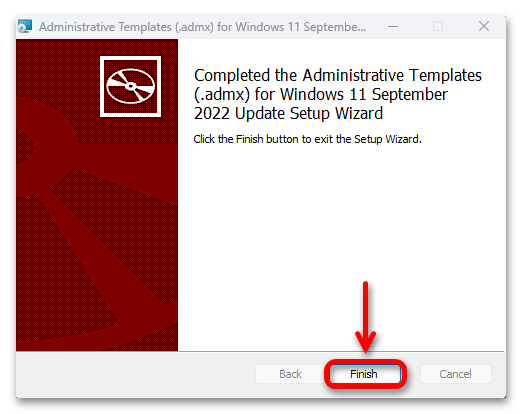
Таким же образом можно загружать и устанавливать пакеты административных шаблонов для управления параметрами отдельных компонентов, например Microsoft 365 или браузера Edge.
Еще статьи по данной теме
Today I will show you how to force a group policy update on remote computers.
Computers will update group policy in the background every 90 minutes, in addition, group policy is updated when the computer starts up.
There are times when you make changes or create new GPOs (Group Policy Objects) and you need the changes to go into effect immediately.
There are a few different methods for remotely updating group policy.
Let’s take a look.
Tip: Method 1 is best for older clients, Method 2 and 3 are for systems running 2012 and later.
Using the gpupdate command with PsExec
This first method uses a built in command on the client computers called gpupdate.
To immediately force a group policy update on the local computer use this command
gpupdate /force
The /force will force all policies to update not just the new ones.
Now, if you have a bunch of computers that need to be updated it would be a pain to log into each one and run this command.
To run this on a remote computer you can use the PsExec command from the Sysinternals toolset.
Here is an example of using PsExec to remotely update group policy
“PsExec \Computername Gpupdate”
Just replace Computername with the actual hostname of the computer.
Using Group Policy Management Console
With Windows Server 2012 and later versions, you can now force a group policy update on remote computers from the Group Policy Management Console.
This method is super easy and allows you to run an update on a single OU or all OUs.
Here are the steps.
Open the Group Policy Management Console
You can open this console on a computer that has the RSAT tools installed or a server running the DHCP role.
Right click an OU to update
You can update an individual OU or a parent OU and it will update all sub OUs.
I’m going to update my parent OU “ADPRO Computers” this OU has a few sub OUs broken out into departments. This will run a group policy update on all computers.
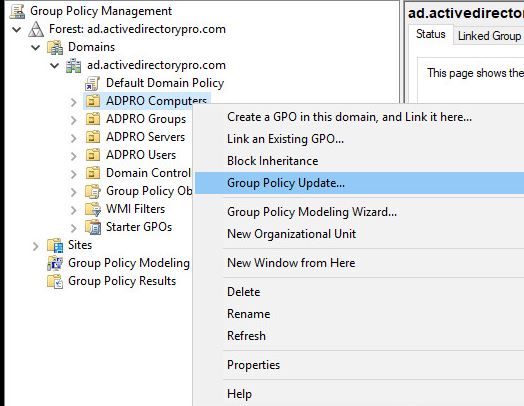
I’ll click yes to confirm to run the update.
Now this is pretty cool, I get a window showing me the status of group policy being updated on each computer.
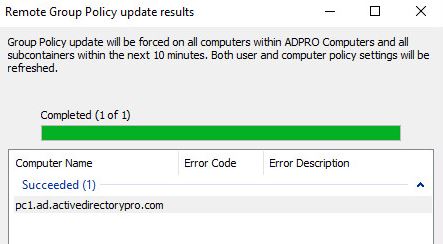
There you have it, that’s how easy it is to use the group policy management console to remotely force a group policy update.
If you are a Powershell nerd then check out the next method.
Using Powershell Invoke-GPUpdate
In Windows 2012 you can now force an immediate update using the PowerShell invoke-GPUpdate cmdlet.
This command can be used to update Windows 10 and Windows 7 clients.
You will need Powershell installed as well as the Group Policy Management Console (GPMC).
Here is the command:
Invoke-GPUpdate -Computer COMPUTER02 -RandomDelayInMinutes 0
The RandomDelayInMinutes 0 specifies the delay. Setting it to 0 will update group policy right away.
The only downside to using this command is that the clients will get a CMD screen pop up like below.
It only displays for about 3 seconds and then closes.
If you want to use the PowerShell command to force an update on all computers you can use these commands:
The above commands will pull in every computer from the domain, put them into a variable, and run the commands for each object in the variable.
As always I hope you find this article useful.
Active Directory Permissions Reporting Tool
You can easily identify who has what permissions, where they came from, and when they were granted or revoked. You can also generate compliance-ready reports for various standards and regulations, such as HIPAA, PCI DSS, SOX, and GDPR
Download Free Trial
В этой статье поговорим о еще одном инструменте администрирования Windows — редакторе локальной групповой политики. С его помощью вы можете настроить и определить значительное количество параметров своего компьютера, установить ограничения пользователей, запретить запускать или устанавливать программы, включить или отключить функции ОС и многое другое.
Отмечу, что редактор локальной групповой политики недоступен в Windows 7 Домашняя и Windows 8 (8.1) SL, которые предустановлены на многие компьютеры и ноутбуки (однако, можно установить Редактор локальной групповой политики и в домашней версии Windows). Вам потребуется версия начиная с Профессиональной.
Дополнительно на тему администрирования Windows
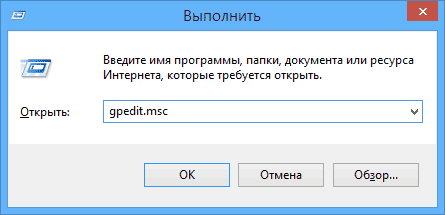
Первый и один из самых быстрых способов запуска редактора локальной групповой политики — нажать клавиши Win + R на клавиатуре и ввести gpedit.msc — этот способ будет работать в Windows 8.1 и в Windows 7.
Также можно воспользоваться поиском — на начальном экране Windows 8 или в меню пуск, если вы используете предыдущую версию ОС.
Где и что находится в редакторе
Интерфейс редактора локальной групповой политики напоминает другие инструменты администрирования — та же структура папок в левой панели и основная часть программы, в которой можно получить информацию по выбранному разделу.

Слева настройки разделены на две части: Конфигурация компьютера (те параметры, которые задаются для системы в целом, вне зависимости от того, под каким пользователем был совершен вход) и Конфигурация пользователя (настройки, относящиеся к конкретным пользователям ОС).
Каждая из этих частей содержит следующие три раздела:
Примеры использования
Перейдем к использованию редактора локальной групповой политики. Я покажу несколько примеров, которые позволят увидеть, как именно производятся настройки.
Разрешение и запрет запуска программ
Если вы пройдете в раздел Конфигурация пользователя — Административные шаблоны — Система, то там вы обнаружите следующие интересные пункты:
Два последних параметра могут быть полезными даже обычному пользователю, далекому от системного администрирования. Кликните дважды по одному из них.
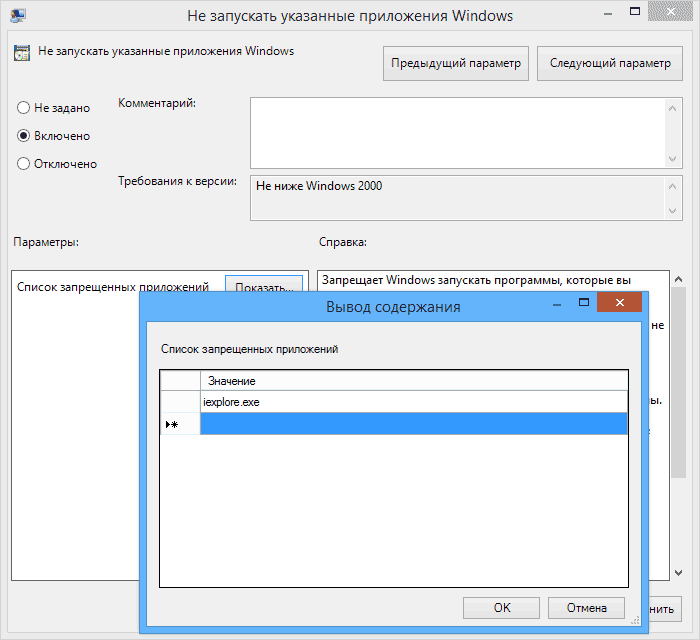
В появившемся окне установите «Включено» и нажмите по кнопке «Показать» около надписи «Список запрещенных приложений» или «Список разрешенных приложений», в зависимости от того, какой из параметров меняется.
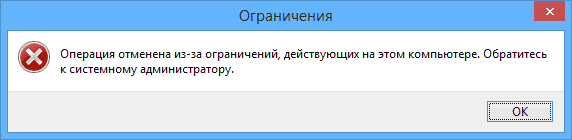
Укажите в строчках имена исполняемых файлов программ, запуск которых нужно разрешить или запретить и примените настройки. Теперь, при запуске программы, которая не разрешена, пользователь будет видеть следующее сообщение об ошибке «Операция отменена из-за ограничений, действующих на этом компьютере».
Изменение параметров контроля учетных записей UAC
В разделе Конфигурация компьютера — Конфигурация Windows — Параметры безопасности — Локальные политики — Параметры безопасности имеется несколько полезных настроек, одну из которых можно и рассмотреть.
Выберите параметр «Контроль учетных записей: поведение запроса на повышение прав для администратора» и дважды кликните по нему. Откроется окно с параметрами этой опции, где по умолчанию стоит «Запрос согласия для исполняемых файлов не из Windows» (Как раз поэтому, всякий раз, при запуске программы, которая хочет изменить что-то на компьютере, у вас запрашивают согласие).
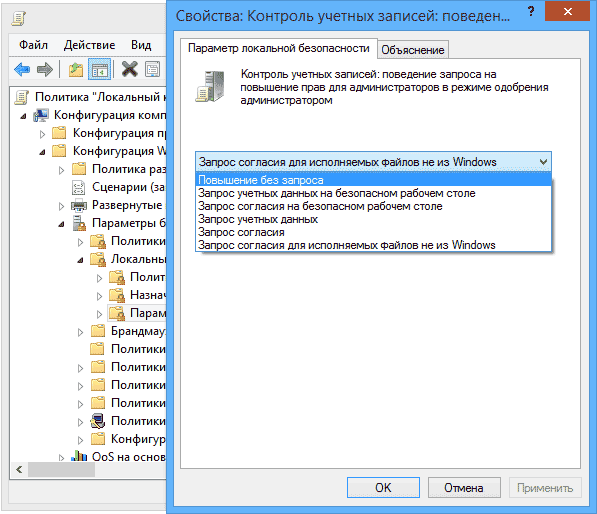
Вы можете вообще убрать подобные запросы, выбрав параметр «Повышение без запроса» (только этого лучше не делать, это опасно) или же, напротив, установить параметр «Запрос учетных данных на безопасном рабочем столе». В этом случае, при запуске программы, которая может внести изменения в системе (а также для установки программ) каждый раз потребуется вводить пароль учетной записи.
Сценарии загрузки, входа в систему и завершения работы
Еще одна вещь, которая может оказать полезной — скрипты загрузки и выключения, которые вы можете заставить выполняться с помощью редактора локальной групповой политики.
Это может пригодиться, например, для запуска раздачи Wi-Fi с ноутбука при включении компьютера (если вы реализовывали ее без сторонних программ, а создав Wi-Fi сеть Ad-Hoc) или выполнения операций резервного копирования при выключении компьютера.
В качестве скриптов можно использовать командные файлы .bat или же файлы сценариев PowerShell.

Сценарии загрузки и выключения находятся в Конфигурация компьютера — Конфигурация Windows — Сценарии.
Сценарии входа в систему и выхода — в аналогичном разделе в папке «Конфигурация пользователя».
Например, мне нужно создать сценарий, выполняемый при загрузке: я дважды кликаю по «Автозагрузка» в сценариях конфигурации компьютера, нажимаю «Добавить» и указываю имя файла .bat, который следует выполнить. Сам файл должен находится в папке C:WINDOWSSystem32GroupPolicyMachineScriptsStartup (этот путь можно увидеть по нажатию кнопки «Показать файлы»).
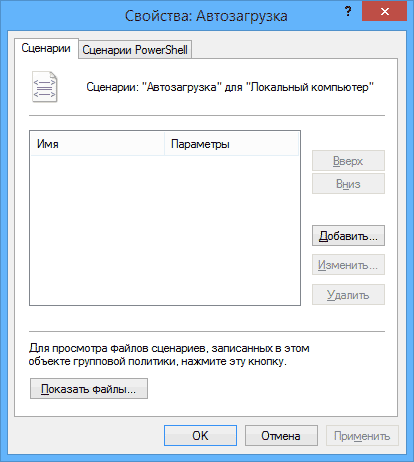
В случае, если сценарий требует ввода каких-то данных пользователем, то на время его исполнения дальнейшая загрузка Windows будет приостановлена, до завершения работы скрипта.
В заключение
Это лишь несколько простых примеров использования редактора локальной групповой политики, для того, чтобы показать, что такое вообще присутствует на вашем компьютере. Если вдруг захочется разобраться подробнее — в сети есть масса документации на тему.
С помощью кнопки или строки поиска на панели задач Windows 10
В Windows 10 на панели задач можно встретить кнопку поиска в виде лупы или строки с текстом «Введите здесь текст для поиска».
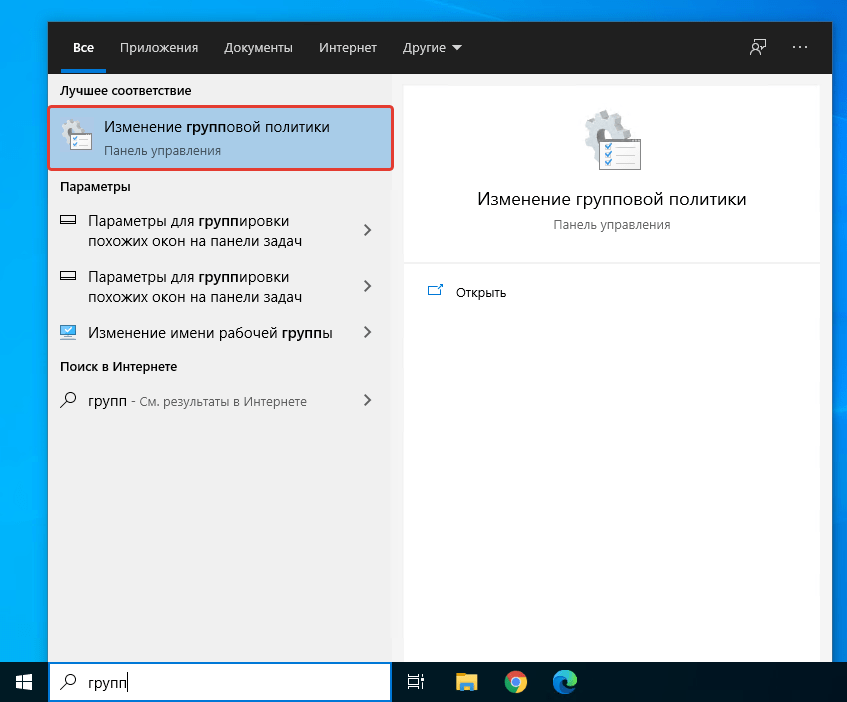
К сожалению, строка поиска отнимает полезное пространство в панели задач для запущенных приложений. Поэтому мы используем простую кнопку поиска.
Узлы оснастки
В оснастке редактора локальных объектов групповой политики присутствуют два основных узла:
В этих основных узлах вы можете найти по три дочерних узла, при помощи которых настраиваются все параметры локальных объектов групповых политик.
Конфигурация программ
В узле конфигурации программ расположено только одно расширение клиентской стороны «Установка программ», благодаря которому, вы можете указать определенную процедуру установки программного обеспечения. Расширения клиентской стороны (Client-Side-Extension CSE) преобразовывает указанные параметры в объект групповой политики и вносит изменения в конфигурацию пользователя или компьютера. Создавать объекты GPO для развертывания программного обеспечения можно только в операционной системе Windows Server 2008/2008R2. Процесс создания GPO для установки программ будет подробно рассмотрен в одной из последующих статей.

Конфигурация Windows
Узел «Конфигурация Windows» в основном предназначен для обеспечения безопасности компьютера и учетной записи, для которой применяются данные политики. В конфигурации Windows вы можете найти несколько узлов:
Политика разрешения имен
Этот узел предоставляет возможность управлением расширением таблицы политик разрешения имен (NRTP), которая хранит параметры конфигурации для безопасности DNS (DNSSEC). Политика разрешения имен – это объект групповой политики, в котором указаны сведения о политике, которые отображаются в NRTP. Это расширение стоит настраивать только в том случае, если ваш компьютер входит в состав домена Active Directory. Эта политика расположена только в узле«Конфигурация компьютера».

При создании правила вам следует обратить внимание на следующие моменты:
Правила можно создавать для следующих частей пространства DNS:
В поле «Центр сертификации» вы можете указать ЦС, который используется для создания цифровых подписей. Можно вводить ЦС вручную или выбрать нужный, воспользовавшись кнопкой «Обзор».
На вкладке «DNSSEC» вы можете включить DNSSEC для создаваемого правила и указать принудительную проверку конфигурации для безопасности DNS, а также выбрать тип шифрования, который будет использоваться для данного правила. Доступные значения: «Без шифрования (только целостность)», «Тройной DES (3DES)», «Advanced Encryption Standard (AES)» с длиной ключа 128, 192 или 256 бит, или AES с длиной ключа 192 и 256 бит.
На вкладке «Параметры DNS для прямого доступа» вы можете указать серверы, которые клиент DNS будет использовать при соответствии указанного имени; прокси-сервер, который будет использоваться для подключения к Интернету; и можете указать тип шифрования для использования IPSec при взаимодействии между клиентом и сервером DNS.
Если вы нажмете на кнопку «Дополнительные параметры глобальной политики», то сможете настроить параметры роуминга, параметры ошибки запроса и разрешения запроса.
После того как все параметры будут указаны, нажмите на кнопку «Создать». После чего созданное правило отобразится в таблице политик разрешения имен. Изменения политики не будут сохранены, пока вы не нажмете на кнопку «Применить».
При помощи этого CSE-расширения вы можете указывать по два типа сценариев автозапуска или завершения работы для узлов конфигурации компьютера и пользователя соответственно. В том случае, если вы укажете более одного сценария, то они будут выполняться согласно перечню в списке. Время ожидания обработки сценариев – 10 минут. В операционных системах, предшествующих Windows Server 2008 R2 и Windows 7, можно было использовать только языки сценариев ActiveX (Microsoft Visual Basic, Jscript, VBScript, Perl) и пакетные файлы (*.bat, *.cmd). Теперь появилась возможность использовать сценарии PowerShell:

Для того чтобы назначить сценарий для автозагрузки или завершения работы, выполните следующие действия:
При назначении нескольких сценариев они будут применяться в заданном порядке. Чтобы переместить сценарий в списке вверх, выберите его и нажмите на кнопку«Вверх». Для того чтобы переместить сценарий в списке вниз, выберите его и нажмите на кнопку «Вниз». Для того чтобы изменить сценарий, нажмите на кнопку«Изменить». Кнопка «Удалить» предназначена для удаления сценария из списка.
На вкладке «Сценарий PowerShell» вы можете добавить сценарии с расширением *.ps1. Также, вы можете выбрать порядок выполнения обычных сценариев и сценариев PowerShell из раскрывающегося списка.
Политика безопасности
Этот узел позволяет настраивать безопасность средствами GPO. В этом узле для конфигурации компьютера доступны следующие настройки:

Политики учетных записей, которые позволяют устанавливать политику паролей и блокировки учетных записей. Этот функционал будет рассматриваться в одной из следующих статей.
Локальные политики, отвечающие за политику аудита, параметры безопасности и назначения прав пользователя. Этот функционал будет рассматриваться в одной из следующих статей.
Брандмауэр Windows в режиме повышенной безопасности, при помощи которых вы можете создавать правила входящих и исходящих подключений, а также правила безопасности подключений так же, как и в одноименной оснастке. Разница лишь в том, что после создания правила, его настройки нельзя будет изменить, а также в оснастке «Брандмауэр Windows в режиме повышенной безопасности» у вас не будет прав для удаления текущего правила. На следующем скриншоте вы увидите правило безопасности подключения туннельного режима, созданного средствами групповых политик и открытого в оснастке «Брандмауэр Windows в режиме повышенной безопасности»:

Политики диспетчера списка сетей, позволяющие управлять всеми вашими сетевыми профилями.
Политики открытого ключа, которые позволяют:
О политиках открытого ключа будет подробно рассказано в статье о локальных политиках безопасности.
Политики ограниченного использования программ, позволяющие осуществлять идентификацию программ и управлять возможностью их выполнения на локальном компьютере, в подразделении, домене и узле.
Политики управления приложениями, отвечающие за создание и управления правилами и свойствами функционала AppLocker, который позволяет управлять установкой приложений и сценариев.

Политики IP-безопасности на «Локальный компьютер», которые позволяют создавать политику IP-безопасности локального компьютера и управлять списками IP-фильтров. Более подробно будет рассказано в статье о локальных политиках безопасности.
Конфигурация расширенного аудита, который предоставляет дополняющие локальные политики, отвечающие за аудит. Об этих параметрах речь пойдет в статье, связанной с политиками аудита.
В дополнение ко всем этим параметрам безопасности Windows 7, в операционной системе Windows Server 2008 R2 доступны еще следующие параметры:
Журнал событий, который позволяет настраивать параметры журналов событий приложений, системных событий и событий безопасности.
Группы с ограниченным доступом, которые позволяют включать пользователей в отдельные группы. Об этих параметрах будет подробно рассказываться в статье о делегировании прав групповых политик.
Системные службы, определяющие типы запуска и разрешения доступа для системных служб.
Реестр, который задает разрешения контроля доступа к отдельным разделам системного реестра.
Файловая система, определяющие разрешения контроля доступа для файлов и папок NTFS.
Политики проводной сети (IEEE 802.3), которые управляют настройками проводных сетей.
Политики беспроводной сети (IEEE 802.11), которые управляют настройками беспроводных сетей.
Network Access Protection, которые позволяют создавать политики защиты сетевого доступа.
QoS на основе политики
Этот узел определяет политики, управляющих сетевым трафиком, которые позволяют настраивать проводные сети. Параметры QoS на основе политик позволяют настраивать приоритеты и управлять скоростью передачи для исходящего трафика на основе следующих факторов:
Создание политик QoS будет подробно рассмотрено в одной из следующих статей.
Развернутые принтеры
Эта функция полезна, когда принтер используется совместно в закрытой среде, такой как школа, где все компьютеры в аудитории или офисе должны иметь доступ к одному принтеру или когда пользователю при перемещении в другое местоположение необходимо автоматическое подключение принтера.

Настройки Internet Explorer

В узле «Конфигурация Windows» операционной системы Windows Server 2008R2 вы также можете найти узел «Перенаправленные папки», которые позволяют менять местоположение специальных папок внутри профиля пользователя на новое, например, на место в общем сетевом ресурсе.
С помощью приложения «Выполнить»
А какой вариант открытия Редактора локальной групповой политики используете вы?
Напишите в комментариях о своих способах 😉
Управление локальными объектами групповых политик
Для управления локальными объектами групповых политик в операционных системах Windows используется оснастка консоли управления «Редактор локальной групповой политики». При помощи данной оснастки вы можете настраивать большинство системных компонентов и приложений. Рассмотрим подробно методы управления компьютером и пользователями при помощи данной оснастки:
Открытие оснастки «Редактор локальных групповых политик»
Вы можете открыть данную оснастку несколькими способами:
На следующем скриншоте отображена оснастка «Редактор объектов групповой политики»:

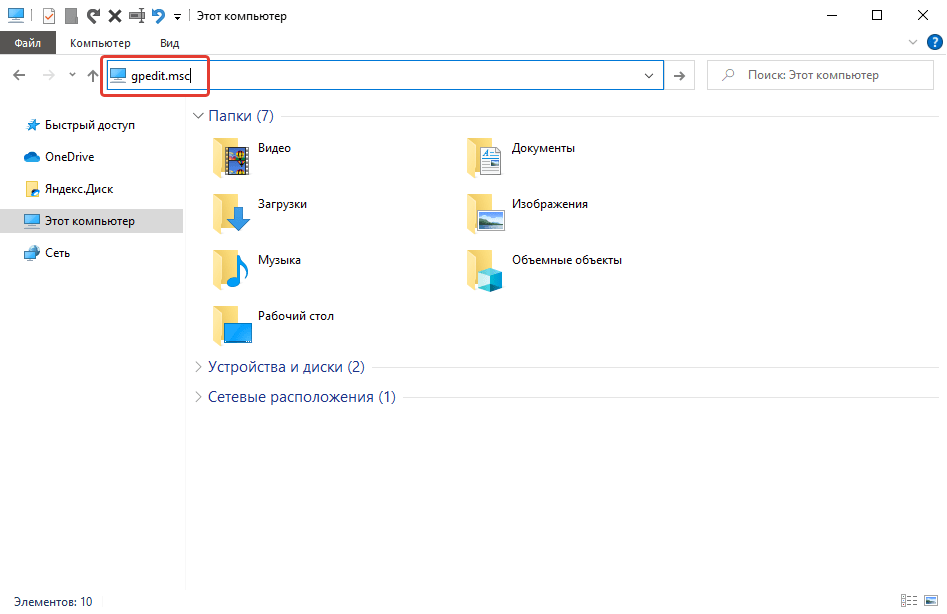
C помощью адресной строки в проводнике
Еще один вариант открытия Редактора локальной групповой политики из любой папки.
На этом заканчивается первая часть статьи, посвященной оснастке «Редактор локальной групповой политики». При помощи текущей оснастки вы можете проводить разнообразные действия для настройки компьютера и повышения его безопасности. В этой статье был проведен краткий обзор функционала узлов«Конфигурация программ» и «Конфигурация Windows», используя которые вы можете управлять установкой программ, аудитом пользователей, изменять запуска служб, сценарии автозапуска и завершения, правил брандмауэра Windows в режиме повышенной безопасности и многое другое. В следующей части статьи я расскажу о принципах работы с узлом «Административные шаблоны», а также о фильтрации параметров политик данной оснастки.


