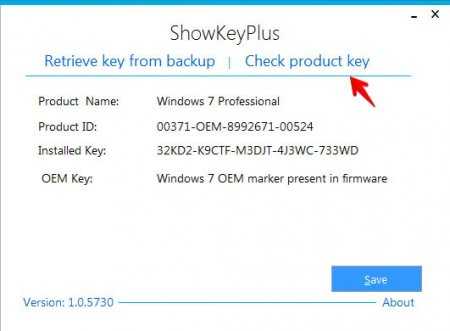
Рассмотрим как работает программа ShowKeyPlus. Как с помощью нее посмотреть установленные ключи в операционных системах или проверить соответствие ключа установленной операционной системе в (Bios / UEFI):
- Windows 11
- Windows 10
- Windows 8, 8.1
- Windows 7
Введение
Обзор работы и возможностей программы ShowKeyPlus (Шоу Кей Плюс) для получения ключа в Windows 11, 10, 8, 7
Скачивание программы ShowKeyPlus
Проверка ключа
программу – нажмите Check Product Key – в поле (1) введите проверочный ключ и чуть ниже (2) программа покажет версию операционной системы соответствующую ключу.


Если установленная версия Windows на вашем компьютере или ноутбуке соответствует версии которую показывает ShowKeyPlus, значит у вас получится активировать свою систему.
Просмотр ключа в BIOS / UEFI материнской платы
На новых компьютерах и ноутбуках на которых при покупке была установлена Windows 8 или Windows 11, 10 лицензионный ключ (ОЕМ ключ) зашивали в BIOS / UEFI материнской платы. Это способствует тому, что вы никогда его не потеряете, а при переустановке Windows 10 или Windows 8 вы можете посмотреть его и активировать Windows с помощью него.
Как посмотреть ключ в BIOS / UEFI – запустите программу ShowKeyPlus и вы увидите в строке OEM Key вшитый ключ, а в строке OEM Edition вы увидите название той версии Windows, которой соответствует ОЕМ ключ.
Для успешной активации установленной Windows этим кличем, OEM Editionдолжна совпадать со строкой Product Name. Если OEM Edition не совпадает со строкой Product Name – ваша система не активируется. Придется устанавливать именно ту версию, что указано в OEM Edition.

Обратите внимание, если в строке OEM Key ключ не показывается, а написано “Windows (11, 10, 8, 7) OEM marker (not) present in firmware” – это означает что встроенный ключа продукта активации windows 10, 8, 7 не присутствует в данном устройстве.
Другими словами ноутбук поставлялся без установленной на него операционной системы Windows.

Просмотр ключа в папке Windows или Windows.old
ShowKeyPlus способна показать ключ в неработающей системы Windows 11, 10, 8, 7 например при обновлении с 7 на 8 или 10 или при обновлении с 8 на 10 или 11. При таких обновлениях в корне диска “С” остается папка Windows.old. В ней хранятся старые файлы вашей системы и лицензионный ключ, который поможет вам активировать систему на которую вы обновились.
Также ShowKeyPlus покажет ключ при любых других проблемах, когда нет возможности загрузится в Windows (например при сбоях загрузки или из резервной копии Windows) Как посмотреть ключ в папке Windows или Windows.old
Для просмотра ключа в папке запустите ShowKeyPlus и выберите Retrieve key from backup.

В открывшемся окне перейдите в папку Windows.old, далее – в папку Windows – System32 – config и нажмите 2 раза открыть.

Программа просканирует файл и покажет ключ в строке Installed Key (ключ, которым была активирована Windows в папке Windows.old). Этим кличем можно активировать Windows.

Помогла ли Вам эта статья?
Сниффинг пакетов – это разговорный термин, который относится к искусству анализа сетевого трафика. Вопреки распространенному мнению, такие вещи, как электронные письма и веб-страницы, не проходят через сеть интернет одним куском. Они разбиты на тысячи небольших пакетов данных и таким образом отправляются через интернет. В этой статье мы рассмотрим лучшие бесплатные анализаторы сети и снифферы пакетов.
Есть множество утилит, которые собирают сетевой трафик, и большинство из них используют pcap (в Unix-подобных системах) или libcap (в Windows) в качестве ядра. Другой вид утилит помогает анализировать эти данные, так как даже небольшой объем траффика может генерировать тысячи пакетов, в которых трудно ориентироваться. Почти все эти утилиты мало отличаются друг от друга в сборе данных, основные отличия заключаются в том, как они анализируют данные.
Анализ сетевого трафика требует понимания того, как работает сеть. Нет никакого инструмента, который бы волшебным образом заменил знания аналитика об основах работы сети, такие как “3-х этапное рукопожатие” TCP, которое используется для инициирования соединения между двумя устройствами. Аналитики также должны иметь некоторое представление о типах сетевого трафика в нормально функционирующей сети, таких как ARP и DHCP. Это знание важно, потому что аналитические инструменты просто покажут вам то, о чем вы их попросите. Вам решать, что нужно просить. Если вы не знаете, как обычно выглядит ваша сеть, может быть сложно понять, что вы нашли то, что нужно, в массе собранных вами пакетов.
Лучшие снифферы пакетов и анализаторы сети
Промышленные инструменты
Начнем с вершины и далее спустимся к основам. Если вы имеете дело с сетью уровня предприятия, вам понадобится большая пушка. Хотя в основе почти все использует tcpdump (подробнее об этом позже), инструменты уровня предприятия могут решать определенные сложные проблемы, такие как корреляция трафика со множества серверов, предоставление интеллектуальных запросов для выявления проблем, предупреждение об исключениях и создание хороших графиков, чего всегда требует начальство.
Инструменты уровня предприятия, как правило, заточены на потоковую работу с сетевым трафиком, а не на оценку содержимого пакетов. Под этим я подразумеваю, что основное внимание большинства системных администраторов на предприятии заключается в том, чтобы сеть не имела узких мест в производительности. Когда такие узкие места возникают, цель обычно заключается в том, чтобы определить, вызвана ли проблема сетью или приложением в сети. С другой стороны, эти инструменты обычно могут обрабатывать такой большой трафик, что они могут помочь предсказать момент, когда сегмент сети будет полностью загружен, что является критическим моментом управления пропускной способностью сети.
1. SolarWinds
SolarWinds – это очень большой набор инструментов управления IT. В этой статье более уместна утилита Deep Packet Inspection and Analysis которая является его составной частью. Сбор сетевого трафика довольно прост. С использованием таких инструментов, как WireShark, базовый анализ также не является проблемой. Но не всегда ситуация полностью понятна. В очень загруженной сети может быть трудно определить даже очень простые вещи, например:
– какое приложение в сети создает этот трафик?
– если приложение известно (скажем, веб-браузер), где его пользователи проводят большую часть своего времени?
– какие соединения самые длинные и перегружают сеть?
Большинство сетевых устройств, чтобы убедиться, что пакет идет туда, куда нужно, используют метаданные каждого пакета. Содержимое пакета неизвестно сетевому устройству. Другое дело – глубокая инспекция пакетов; это означает, что проверяется фактическое содержимое пакета. Таким образом можно обнаружить критическую сетевую информацию, которую нельзя почерпнуть из метаданных. Инструменты, подобные тем, которые предоставляются SolarWinds, могут выдавать более значимые данные, чем просто поток трафика.
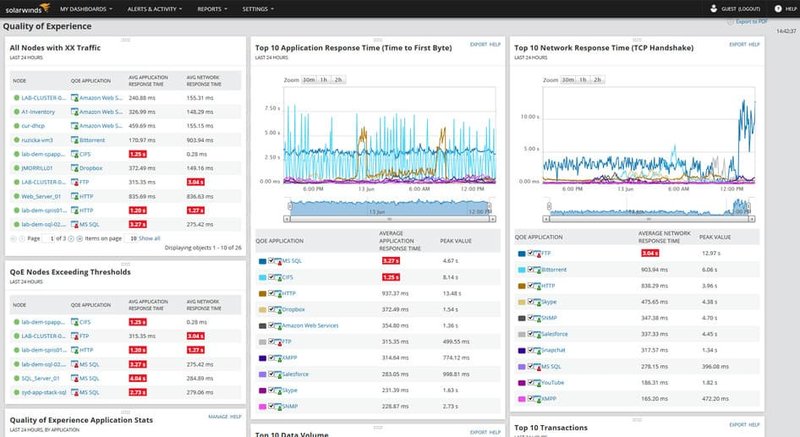
Другие технологии управления сетями с большим объемом данных включают NetFlow и sFlow. У каждой есть свои сильные и слабые стороны,
Анализ сетей в целом является передовой темой, которая базируется как на основе полученных знаний, так и на основе практического опыта работы. Можно обучить человека детальным знаниям о сетевых пакетах, но если этот человек не обладает знаниями о самой сети, и не имеет опыта выявления аномалий, он не слишком преуспеет. Инструменты, описанные в этой статье, должны использоваться опытными сетевыми администраторами, которые знают, что они хотят, но не уверены в том, какая утилита лучше. Они также могут использоваться менее опытными системными администраторами, чтобы получить повседневный опыт работы с сетями.
Основы
2. tcpdump
Основным инструментом для сбора сетевого трафика является
tcpdump. Это приложение с открытым исходным кодом, которое устанавливается практически во всех Unix-подобных операционных системах. Tcpdump – отличная утилита для сбора данных, которая имеет очень сложный язык фильтрации. Важно знать, как фильтровать данные при их сборе, чтобы в итоге получить нормальный набор данных для анализа. Захват всех данных с сетевого устройства даже в умеренно загруженной сети может породить слишком много данных, которые будет очень трудно проанализировать.
Оказывыается, что даже когда Chrome не работает, он остается запущенным как служба. Я не заметил бы этого без анализа пакетов. Я перехватил еще несколько пакетов данных, но на этот раз дал tcpdump задачу записать данные в файл, который затем открыл в Wireshark (подробнее об этом позже). Вот эти записи:
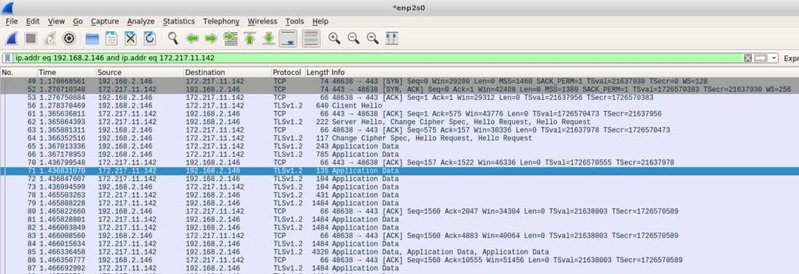
Tcpdump – любимый инструмент системных администраторов, потому что это утилита командной строки. Для запуска tcpdump не требуется графический интерфейс. Для производственных серверов графический интерфес скорее вреден, так как потребляет системные ресурсы, поэтому предпочтительны программы командной строки. Как и многие современные утилиты, tcpdump имеет очень богатый и сложный язык, который требует некоторого времени для его освоения. Несколько самых базовых команд включают в себя выбор сетевого интерфейса для сбора данных и запись этих данных в файл, чтобы его можно было экспортировать для анализа в другом месте. Для этого используются переключатели -i и -w.
Эта команда создает файл с захваченными данными:
Стандартом для таких файлов является формат pcap. Он не является текстом, поэтому его можно анализировать только с помощью программ, которые понимают данный формат.
3. Windump
Большинство полезных утилит с открытым исходным кодом в конечном итоге клонируют в другие операционные системы. Когда это происходит, говорят, что приложение было перенесено. Windump – это порт tcpdump и ведет себя очень похожим образом.
Самое существенное различие между Windump и tcpdump заключается в том, что Windump нуждается в библиотеке Winpcap, установленной до запуска Windump. Несмотря на то, что Windump и Winpcap предоставляются одним и тем же майнтайнером, их нужно скачивать отдельно.
Winpcap – это библиотека, которая должна быть предварительно установлена. Но Windump – это exe-файл, который не нуждается в установке, поэтому его можно просто запускать. Это нужно иметь в виду, если вы используете сеть Windows. Вам не обязательно устанавливать Windump на каждой машине, поскольку вы можете просто копировать его по мере необходимости, но вам понадобится Winpcap для поддержки Windup.
Как и в случае с tcpdump, Windump может выводить сетевые данные на экран для анализа, фильтровать таким же образом, а также записывать данные в файл pcap для последующего анализа.
4. Wireshark
Wireshark является следующим самым известным инструментом в наборе системного администратора. Он позволяет не только захватывать данные, но также предоставляет некоторые расширенные инструменты анализа. Кроме того, Wireshark является программой с открытым исходным кодом и перенесен практически на все существующие серверные операционные системы. Под названием Etheral, Wireshark теперь работает везде, в том числе в качестве автономного переносимого приложения.
Если вы анализируете трафик на сервере с графическим интерфейсом, Wireshark может сделать все за вас. Он может собрать данные, а затем анализировать их все здесь же. Однако на серверах графический интерфейс встречается редко, поэтому вы можете собирать сетевые данные удаленно, а затем изучать полученный файл pcap в Wireshark на своем компьютере.
При первом запуске Wireshark позволяет либо загрузить существующий файл pcap, либо запустить захват трафика. В последнем случае вы можете дополнительно задать фильтры для уменьшения количества собираемых данных. Если вы не укажете фильтр, Wireshark будет просто собирать все сетевые данные с выбранного интерфейса.
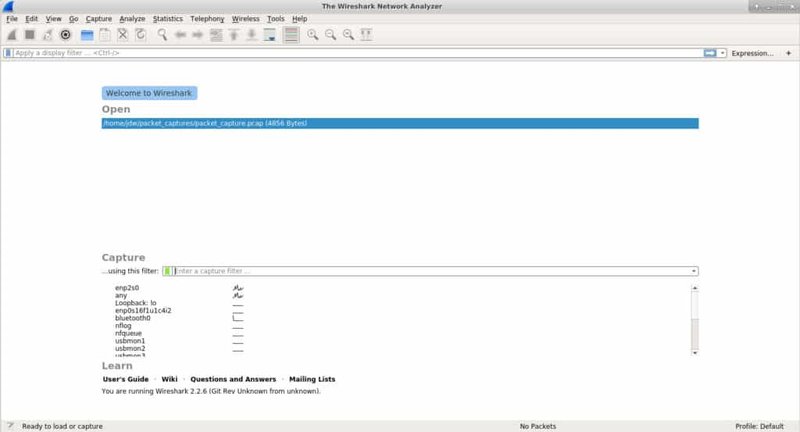
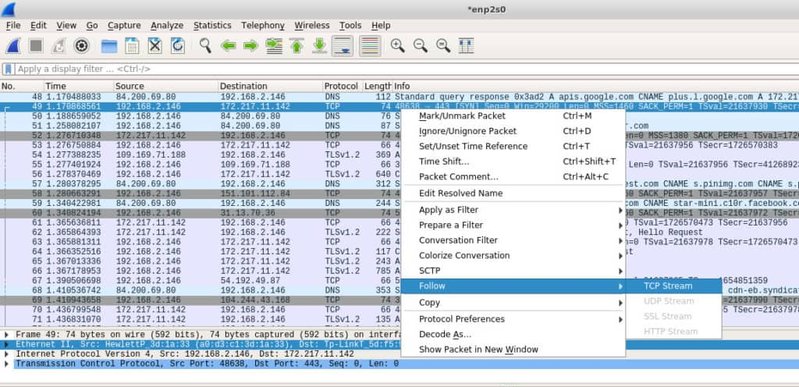
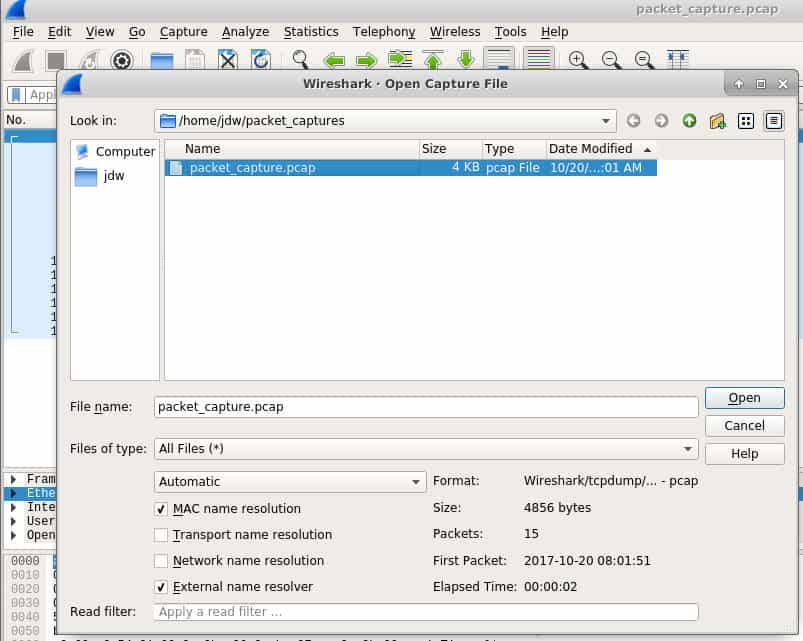
Если захват трафика производился на другом компьютере, вы можете импортировать файл PCAP с помощью диалога Wireshark File -> Open. Для импортированных файлов доступны те же фильтры и инструменты, что и для захваченных сетевых данных.
5. tshark
Tshark – это очень полезное звено между tcpdump и Wireshark. Tcpdump превосходит их при сборе данных и может хирургически извлекать только те данные, которые вам нужны, однако его возможности анализа данных очень ограничены. Wireshark отлично справляется как с захватом, так и с анализом, но имеет тяжелый пользовательский интерфейс и не может использоваться на серверах без графического интерфейса. Попробуйте tshark, он работает в командной строке.
Если вы хотите записать трафик в файл, используйте для этого параметр-W, а затем переключатель -r (чтение), чтобы прочитать его.
# tshark -i eth0 -w tshark_packets
Capturing on 'eth0'
102 ^C
Прочитайте его здесь же, или перенесите в другое место для анализа.
6. Network Miner
Network Miner – это очень интересный инструмент, который скорее попадает в категорию инструментов сетевого криминалистического анализа, а не просто снифферов. Сфера криминалистики, как правило, занимается расследованиями и сбором доказательств, и Network Miner выполняет эту работу просто отлично. Также, как wireshark может следовать потоку TCP, чтобы восстановить всю цепочку передачи паков, Network Miner может следовать потоку для того, чтобы восстановить файлы, которые были переданы по сети.
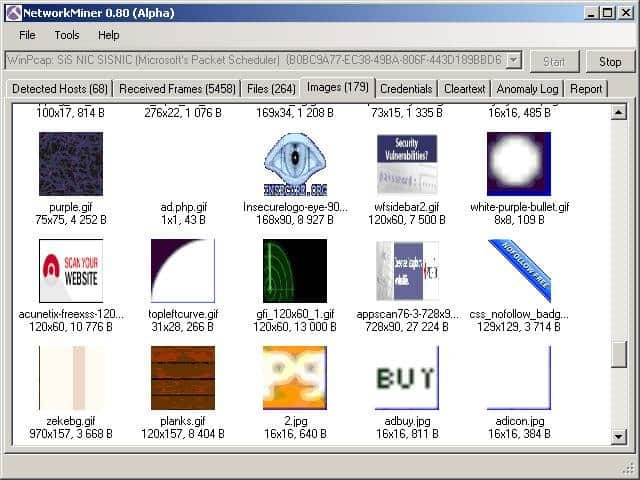
Network Miner может быть стратегически размещен в сети, чтобы иметь возможность наблюдать и собирать трафик, который вас интересует, в режиме реального времени. Он не будет генерировать свой собственный трафик в сети, поэтому будет работать скрытно.
Network Miner также может работать в автономном режиме. Вы можете использовать tcpdump, чтобы собрать пакеты в интересующей вас точке сети, а затем импортировать файлы PCAP в Network Miner. Далее можно будет попробовать восстановить какие-либо файлы или сертификаты, найденные в записанном файле.
Network Miner сделан для Windows, но с помощью Mono он может быть запущен в любой ОС, которая поддерживает платформу Mono, например Linux и MacOS.
Есть бесплатная версия, начального уровня, но с приличным набором функций. Если вам нужны дополнительные возможности, такие как геолокация и пользовательские сценарии, потребуется приобрести профессиональную лицензию.
7. Fiddler (HTTP)
Fiddler технически не является утилитой для захвата сетевых пакетов, но он так невероятно полезен, что попал в этот список. В отличие от других перечисленных здесь инструментов, которые предназначены для захвата трафика в сети из любого источника, Fiddler скорее служит инструментом отладки. Он захватывает HTTP трафик. Хотя многие браузеры уже имеют эту возможность в своих средствах разработчика, Fiddler не ограничивается трафиком браузера. Fiddler может захватить любой HTTP-трафик на компьютере, в том числе и не из веб-приложений.
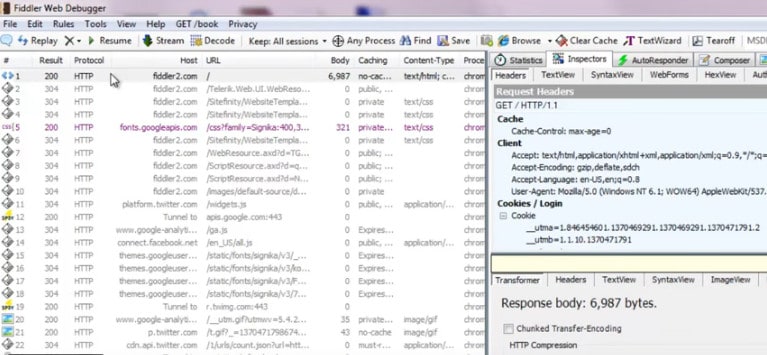
Многие настольные приложения используют HTTP для подключения к веб-службам, и помимо Fiddler, единственным способом захвата такого трафика для анализа является использование таких инструментов, как tcpdump или Wireshark. Однако они работают на уровне пакетов, поэтому для анализа необходимо реконструировать этии пакеты в потоки HTTP. Это может потребовать много работы для выполнения простых исследований и здесь на помощь приходит Fiddler. Fiddler поможет обнаружить куки, сертификаты, и прочие полезные данные, отправляемые приложениями.
Fiddler является бесплатным и, так же, как Network Miner, он может быть запущен в Mono практически на любой операционной системе.
8. Capsa
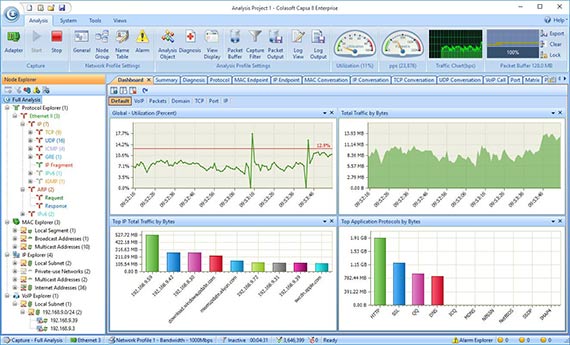
Бесплатная версия позволяет контролировать более 300 протоколов, подходит для мониторинга электронной почты, а также сохранения содержимого электронной почты, она также поддерживает триггеры, которые могут использоваться для включения оповещений при возникновении определенных ситуаций. В связи с этим Capsa в какой-то степени может использоваться в качестве средства поддержки.
Capsa доступна только для Windows 2008/Vista/7/8 и 10.
Заключение
Несложно понять, как с помощью описанных нами инструментов системный админимтратор может создать инфраструктуру мониторинга сети. Tcpdump или Windump могут быть установлены на всех серверах. Планировщик, такой как cron или планировщик Windows, в нужный момент запускает сеанса сбора пакетов и записывает собранные данные в файл pcap. Далее системный администратор может передать эти пакеты центральной машине и анализировать их с помощью wireshark. Если сеть слишком велика для этого, имеются инструменты корпоративного уровня, такие как SolarWinds, чтобы превратить все сетевые пакеты в управляемый набор данных.
Если вам понравилась статья, поделитесь ею с друзьями:
Программа для анализа и восстановления удаленной истории браузеров
Необходимо определить или восстановить удаленную историю браузера, пароли, документы, с которыми взаимодействовал пользователь во время работы с обозревателем? Хотите проанализировать активность посещения разных соц-сетей или определенных веб-ресурсов сомнительного содержания? Теперь любое действие на Вашем компьютере, связанное с использованием веб-браузеров, не остается бесследным.
Анализ стертой истории из браузера
программой
3.0
Программное обеспечение, которое поможет вам восстановить стертую историю и произвести анализ широкого диапазона веб-браузеров. Приложение позволит отследить историю посещения интернет-страниц, закладки, список загрузок и пароли даже если пользователь удалял эту информацию из своего обозревателя.
Интуитивно понятный русскоязычный интерфейс софта дает возможность пользоваться им как частному пользователю, так и следователю-криминалисту для поиска цифровых улик на ПК подозреваемого.
Возможные способы использования
Каждый день мы посещаем большое количество всевозможных страниц. Кто-то использует веб-браузеры для общения в соцсетях, просмотра видео на ютубе, кто-то посещает различные информационные ресурсы для развития или же использует обозреватель для ежедневной работы. Иногда по определенным причинам мы вынуждены удалять истории посещения определенных площадок, историю загрузок, пароли и все ради одной цели — скрыть следы своих приключений в сети интернет.
https://youtube.com/watch?v=Wq7fqrjdUpg%3Frel%3D0
Как бы нам это не казалось, удаление историй хоть и происходит, но не полное. На компьютере все равно остаются определенные следы и программа Starus Web Detective станет отличным выбором для анализа и сбора данной информации на исследуемом устройстве.
Возможности Starus Web Detective:
- История посещения страниц.
Вы можете с легкостью отследить историю посещения страниц любого пользователя сканируемого ПК. Приложение поддерживает все популярные веб-обозреватели: Google Chrome, Mozilla Firefox, Opera Browser, Safari, Яндекс Браузер, Рамблер-Браузер и др. - Восстановление истории обозревателя.
История браузера остается даже после проведения полной его очистки. Данное приложение позволит вам восстановить все стертые данные, даже если было произведено форматирование диска или удаление профиля пользователя в AppData. - Анализ общения в соцсетях.
Starus Web Detective предоставляет возможность получения, либо восстановления, паролей от аккаунтов социальных сетей, которые посещал пользователь ПК и насколько часто он это делал. - Изучение истории загрузок.
С помощью данной утилиты вы можете найти список всех файлов, которые пользователь скачивал на свой компьютер.
Функционал Starus Web Detective
В данной категории собрана информация о всех Сессиях пользования браузером и сайтах, которые были посещены юзером.
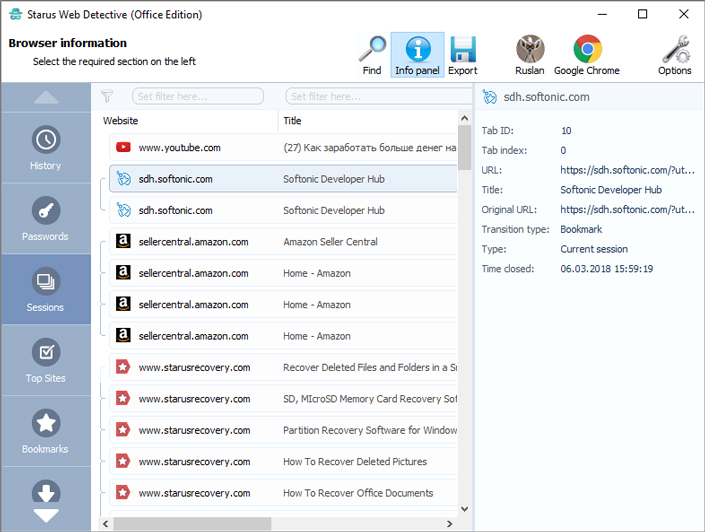
В категории История вы можете увидеть все страницы, которые ранее посещал пользователь, запросы в популярных поисковиках и историю переходов по всем страницам посещенных сайтов. Для удобства анализа все сайты в списке разбиты на подкатегории и вам не придется в массиве беспорядочно перемешанных ссылок искать нужную, которую в данном случае будет легко обнаружить.
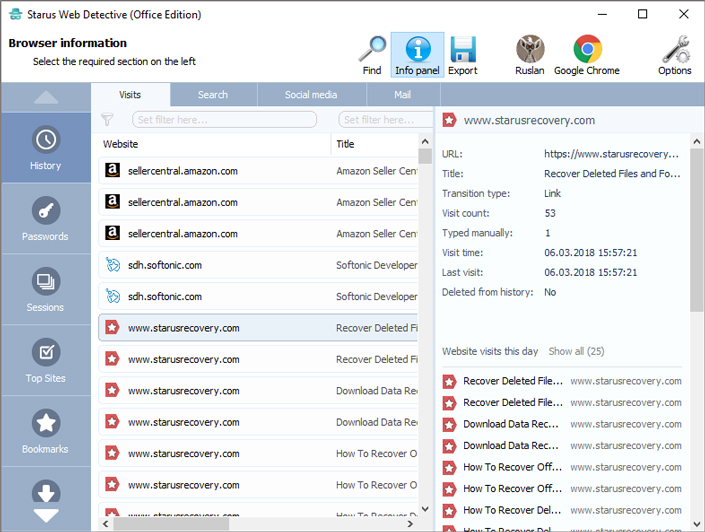
Помимо Визитов, основная категория История имеет раздел Поиск, в котором можно посмотреть все запросы, которые вводил пользователь в различных поисковиках или на сайтах.
Раздел Социальные сети позволит вам отследить сайты и их страницы, по которым юзер ранее переходил.
Особенностью анализа станет то, что вы сможете узнать не только ресурсы, которые открывались на конкретном устройстве, но и точную дату со временем, когда страницы были открыты.
Как вы помните, удаление файлов браузера с жесткого диска не гарантирует защиту от Starus Web Detective. Вы можете в любую секунду восстановить даже ту информацию, которую пытались стереть даже путем форматирования.
Такие функции браузеров как Инкогнито тоже не помешают данному программному обеспечению провести анализ интернет-истории и вы можете получить ее не встретив никаких препятствий.
● Популярные сайты
При помощи категории Популярные сайты вы можете с легкостью узнать самые посещаемые пользователем интернет-площадки.
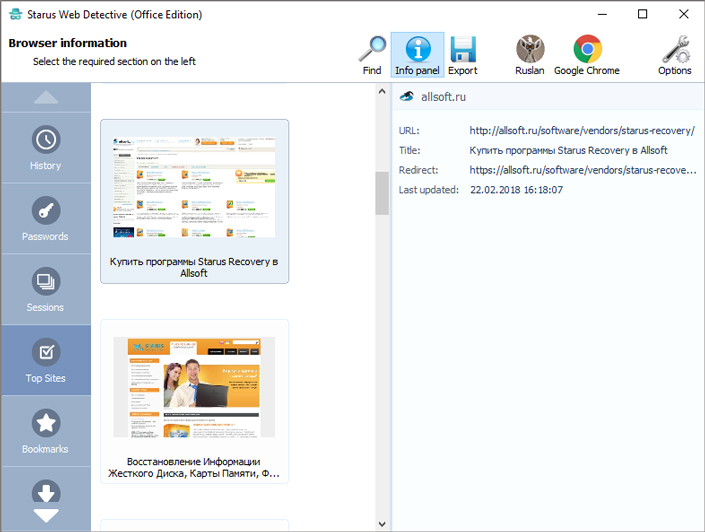
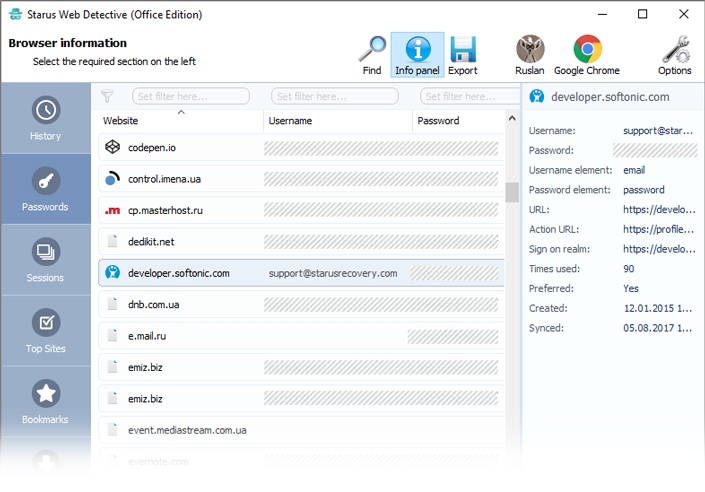
Категории Изображения, Файлы и Загрузки позволят вам отследить работу пользователя с различными документами.
Изображения. В этой вкладке вы увидите все изображения, которые открывались с помощью выбранного браузера или загружались на компьютер.
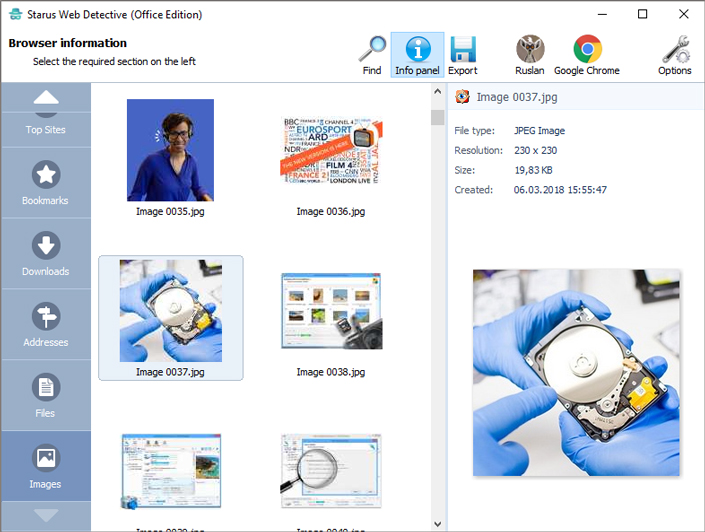
Файлы. Данная категория позволит проанализировать список файлов браузера на локальном диске, которые могут содержать полезную для вас информацию. Вы можете увидеть содержимое каждого файла в окне предварительного просмотра или же открыв при помощи HEX-редактора. В случае если файлы были удалены, вы можете восстановить их, сохранив на жесткий диск.
● Экспорт данных
Все полученные с помощью сканирования данные вы можете в два клика сохранить в трех разных форматах: Excel, HTML и PDF. А мастер составления отчетов позволит выбрать какую именно информацию хотите сохранить: данные выбранной ранее категории или же всю отсканированную программой информацию.
Операционные системы и браузеры
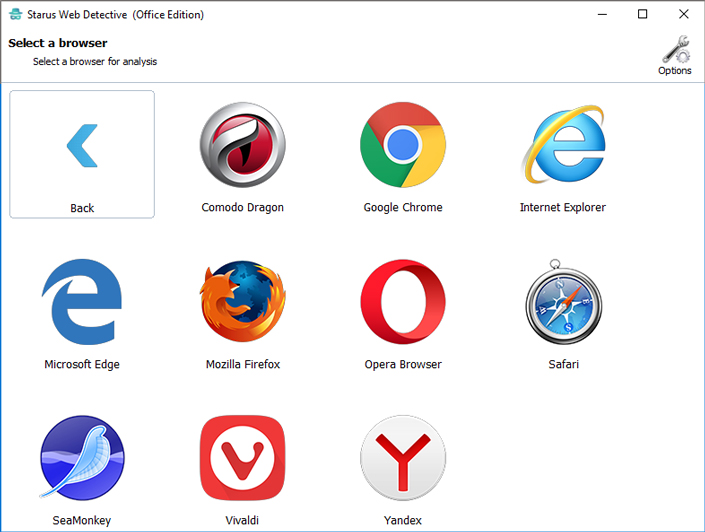
Starus Web Detective был разработан под Windows OS, поэтому всем знакомым с данной операционной системой пользователям будет легко разобраться и работать в программе.
Starus Web Detective работает с Windows 7, 8, 10. Поддерживаются и более ранние версии ОС: Windows XP, Vista, NT, 2003 и 2008 Server.
Если вам нужна универсальная утилита, которая будет вести лог всех открытых окон и посещенных в любом браузере страниц, то обратите внимание на History Viewer.

History Viewer собирает историю посещений во всех браузерах, установленных в системе, а так же составляет список всех папок и всех открываемых файлов в стандартном Проводнике. Всю эту информацию он бережно систематизирует, сортируя по названиям браузеров.
Вы можете отсортировать записи по посещенным сайтам, названиям и дате. Так же утилита позволяет просматривать историю вводимых адресов в адресной строке браузеров, просмотреть записи в куки, для некоторых браузеров выводится топ самых посещаемых узлов. History Viewer запоминает, какие USB флешки были просмотрены, какие программы на компьютере запускаются чаще всего, какие программы получали недавно доступ к истории, какие программы запускались с помощью меню Выполнить.

Всю эту активность можно собрать в одном общем отчете в виде отдельного HTML-файла. Этот файл можно сохранить или распечатать — в нем все данные собраны в удобные сводные таблицы по всем параметрам.

History Viewer — универсальная программа, работающая практически со всеми, используемыми сейчас 32/64-битными версиями Windows — Windows 98/ME/NT/2000/XP/Vista/Windows 7.
Необходимо определить или восстановить удаленную историю браузера, пароли, документы, с которыми взаимодействовал пользователь во время работы с обозревателем? Хотите проанализировать активность посещения разных соц-сетей или определенных веб-ресурсов сомнительного содержания? Теперь любое действие на Вашем компьютере, связанное с использованием веб-браузеров, не остается бесследным.
 2.0
Программное обеспечение, которое поможет вам восстановить стертую историю и произвести анализ широкого диапазона веб-браузеров. Приложение позволит отследить историю посещения интернет-страниц, закладки, список загрузок и пароли даже если пользователь удалял эту информацию из своего обозревателя.
Интуитивно понятный русскоязычный интерфейс софта дает возможность пользоваться им как частному пользователю, так и следователю-криминалисту для поиска цифровых улик на ПК подозреваемого.

Возможные способы использования
Каждый день мы посещаем большое количество всевозможных страниц. Кто-то использует веб-браузеры для общения в соцсетях, просмотра видео на ютубе, кто-то посещает различные информационные ресурсы для развития или же использует обозреватель для ежедневной работы. Иногда по определенным причинам мы вынуждены удалять истории посещения определенных площадок, историю загрузок, пароли и все ради одной цели — скрыть следы своих приключений в сети интернет.
Как бы нам это не казалось, удаление историй хоть и происходит, но не полное. На компьютере все равно остаются определенные следы и программа Starus Web Detective станет отличным выбором для анализа и сбора данной информации на исследуемом устройстве.
Возможности Starus Web Detective:
- История посещения страниц. Вы можете с легкостью отследить историю посещения страниц любого пользователя сканируемого ПК. Приложение поддерживает все популярные веб-обозреватели: Google Chrome, Mozilla Firefox, Opera Browser, Safari, Яндекс Браузер, Рамблер-Браузер и др.
- Восстановление истории обозревателя. История браузера остается даже после проведения полной его очистки. Данное приложение позволит вам восстановить все стертые данные, даже если было произведено форматирование диска или удаление профиля пользователя в AppData.
- Анализ общения в соцсетях. Starus Web Detective предоставляет возможность получения, либо восстановления, паролей от аккаунтов социальных сетей, которые посещал пользователь ПК и насколько часто он это делал.
- Изучение истории загрузок. С помощью данной утилиты вы можете найти список всех файлов, которые пользователь скачивал на свой компьютер.
Функционал Starus Web Detective
В данной категории собрана информация о всех Сессиях пользования браузером и сайтах, которые были посещены юзером.

В категории История вы можете увидеть все страницы, которые ранее посещал пользователь, запросы в популярных поисковиках и историю переходов по всем страницам посещенных сайтов. Для удобства анализа все сайты в списке разбиты на подкатегории и вам не придется в массиве беспорядочно перемешанных ссылок искать нужную, которую в данном случае будет легко обнаружить.

Помимо Визитов, основная категория История имеет раздел Поиск, в котором можно посмотреть все запросы, которые вводил пользователь в различных поисковиках или на сайтах.
Раздел Социальные сети позволит вам отследить сайты и их страницы, по которым юзер ранее переходил.
Особенностью анализа станет то, что вы сможете узнать не только ресурсы, которые открывались на конкретном устройстве, но и точную дату со временем, когда страницы были открыты.
Как вы помните, удаление файлов браузера с жесткого диска не гарантирует защиту от Starus Web Detective. Вы можете в любую секунду восстановить даже ту информацию, которую пытались стереть даже путем форматирования.
Такие функции браузеров как Инкогнито тоже не помешают данному программному обеспечению провести анализ интернет-истории и вы можете получить ее не встретив никаких препятствий.
● Популярные сайты
При помощи категории Популярные сайты вы можете с легкостью узнать самые посещаемые пользователем интернет-площадки.


Категории Изображения, Файлы и Загрузки позволят вам отследить работу пользователя с различными документами.
Изображения. В этой вкладке вы увидите все изображения, которые открывались с помощью выбранного браузера или загружались на компьютер.

Файлы. Данная категория позволит проанализировать список файлов браузера на локальном диске, которые могут содержать полезную для вас информацию. Вы можете увидеть содержимое каждого файла в окне предварительного просмотра или же открыв при помощи HEX-редактора. В случае если файлы были удалены, вы можете восстановить их, сохранив на жесткий диск.
● Экспорт данных
Все полученные с помощью сканирования данные вы можете в два клика сохранить в трех разных форматах: Excel, HTML и PDF. А мастер составления отчетов позволит выбрать какую именно информацию хотите сохранить: данные выбранной ранее категории или же всю отсканированную программой информацию.
Операционные системы и браузеры


Hetman Internet Spy™2
Программа анализирует содержимое как существующих, так и удаленных системных файлов веб-обозревателей и собирает подробные сведения об истории поведения пользователей в Интернете. Утилита предоставляет возможность анализа истории сайтов, чужой переписке в соцсетях, истории поиска, Email письмам, просмотренным в YouTube роликам и т.д.
Интуитивный русскоязычный интерфейс позволяет применять Интернет шпиона как родителям дома для контроля над детьми, так и следователям криминалистам во время работы с цифровыми уликами. Продукт предоставит сведения, даже если история браузера была очищена, данные были удалены или диск был отформатирован.
Цена: 2 999 руб  Независимые обзорыОтзывы пользователей—>
Видео
Посмотрите наш презентационный видео ролик о программе для анализа проведенного в интернете времени. Выбрав нужную учетку и указав навигатор, вы получите исчерпывающий отчет об истории поведения человека в Интернете.
Варианты использования

Просмотр открытых страниц
Вы можете увидеть историю посещенных страниц любого человека, работающего с вашим компьютером. Утилита поддерживает все популярные обозреватели Chrome, Яндекс, Mozilla FireFox, Opera, Microsoft Edge, Internet Explorer и т.д.

Восстановление удаленной истории
История посещений доступна даже если пользователь воспользовался функцией “Очистить историю” или запускал режим «Инкогнито» для просмотра ресурса. Данный инструмент найдет и восстановит историю после удаления файлов, форматирования диска или удаления профиля в папке AppData.

Анализ общения в социальных сетях

Просмотр запомненных паролей, адресов, загрузок и закладок
Hetman Internet Spy открывает сохраненные в браузере пароли, адреса введенные при заполнении форм, историю загрузок и закладки, созданные пользователем. Данные для входа в совокупности с историей посещенных сайтов предоставят путь к получению любой личной информации, интересующей вас персоны.
Возможности
В рейтинге программ для криминалистического анализа этот продукт занимает первую позицию по сочетанию цены и предоставляемых возможностей.
Отображает список открытых страниц
Из системных ресурсов собирается история открытых URL, выводится дата чтения, общее количество визитов и время, потраченное на ознакомление. Для удобства анализа все сайты разбиты на категории, и вы можете проводить фильтрацию или сортировку по любому из параметров.

Анализирует поведение человека в социальных сетях
Анализирует поисковые запросы и работу с переводчиком

Отображает чужие Email сообщения
Все просмотренные и отправленные Email сообщения доступны для ознакомления в отдельном разделе. По мимо даты взаимодействия выводится название сервиса, в котором просматривалось письмо, аккаунте пользователя и теме. Воспользовавшись полученными паролями, вы сможете прочитать чужую переписку.
Отображает созданные закладки и загрузки
Все созданные чужим пользователем закладки, отобразятся после сканирования web-серфера. Вам будет открыт доступ к закладкам, созданным как на стационарном компьютере, так и на мобильном телефоне. Сохраненные URL страниц содержат дату создания и упорядочены в виде дерева каталогов. История всех загруженных объектов вынесена в отдельный раздел. По каждой загрузке выводится полный адрес, время начала и окончания загрузки, а также путь к файлу на диске.

Анализирует содержимое кеша браузера
Во время посещения любой страницы в Internet Chrome, Яндекс, Opera, Mozilla FireFox копируют множество изображений и другие объекты на жесткий диск в «кеш» браузера. Hetman Internet Spy восстанавливает сами файлы и дату первого взаимодействия из «кеша» браузера и предоставляет возможность ознакомления.
Выводит сохраненные пароли и введенных адресах

Восстанавливает историю после форматирования диска
Удаление системных файлов браузера с жесткого диска с помощью Shift + Del, форматирование раздела с последующей переустановкой операционной системы Windows не гарантирует защиту от Интернет шпиона. Hetman Internet Spy напрямую сканирует диск и восстанавливает удаленную историю.
Восстанавливает историю после «Очистки» и использования «Инкогнито» или «Приватный просмотр»
Вы восстановите историю после выполнения «Очистки», «Сброса к значениям по умолчанию» или удаления браузера с последующей переустановкой. Использование «вкладки в режиме Инкогнито» в Chrome, Яндекс и «Приватный просмотр» в Opera, Mozilla FireFox не скрывает историю посещений сайтов, и вы также получите возможность прочитать её.

Возможность экспорта отчета в Excel, HTML или PDF
Все полученные данные вы можете сохранить в Excel, HTML или PDF форматах для последующего ознакомления или импорта в другие системы. Мастер построения отчетов поможет выбрать и экспортировать любую нужную информацию.

Браузеры и операционные системы
Вы можете бесплатно загрузить и опробовать Hetman Internet Spy. Продукт поддерживает 32 и 64 битные операционные системы Windows 10, 8, 7, Vista, XP и восстанавливает историю:
- Amigo
- Blisk
- Cent Browser
- Cốc Cốc
- Comodo Dragon
- Epic Privacy Browser
- FreeU
- GhostBrowser
- Google Chrome
- Internet Explorer
- Maelstrom
- Mirosoft Edge
- Firefox
- Opera Browser
- Orbitum
- Safari
- SeaMonkey
- Slimjet
- SRWare Iron
- Torch
- UC Browser
- Vivaldi
- Yandex
- Рамблер-Браузер

Альтернативные продукты
Программы Hetman Partition Recovery и Hetman FAT Recovery используют продвинутые алгоритмы, которые восстанавливают больше файлов после случайного форматирования или удаления логических разделов.

Программа восстановит файлы независимо от расширения, причины удаления и носителя информации. Утилита поддерживает FAT и NTFS.

Программа поддерживает только файловую систему FAT, но возвращает файлы после любой причины удаления информации.
- https://progbox.ru/4358
- https://www.starusrecovery.ru/data_restore/software_for_analysis_and_recovery_of_erased_browsers_history.html
- https://hetmanrecovery.com/ru/web-browser-history-viewer-software.htm
Free IP Scanner 3.3

Serial Port Monitor 1.4

The Dude 7.7


10-Страйк: Сканирование Сети 4.1


Wireshark 4.0.2 / 3.6.10

MAC Address Scanner 6.0

Advanced IP Scanner 2.5.4594.1


Network Scanner 21.07

Essential NetTools 4.4 Build 302

MAC spoofer 2.1.0.9


Advanced Port Scanner 2.5.3869

Wireshark – профессиональная программа для захвата, мониторинга и анализа сетевого трафика и сетевых пакетов в режиме реального времени. С её помощью можно изучать сетевую активность, выявлять неполадки в сети, находить проблемы безопасности, а также в полном объёме изучить сетевую статистику и трафик.
Программа Wireshark бесплатна и имеет открытый исходный код. Она имеет множество функций анализа трафика и позволяет формировать статистические отчёты и анализы в виде таблиц и диаграмм. Для быстрого и интуитивно понятного анализа поддерживаются фильтры отображения и правила подсветки.
Анализатор Wireshark поддерживает работу с сотней различных сетевых протоколов, включая анализ VoIP, а также дешифрование протоколов IPsec, ISAKMP, Kerberos, SNMPv3, SSL / TLS, WEP и WPA / WPA2. В зависимости от используемого оборудования, поддерживается чтения в реальном времени активности протоколов Ethernet, IEEE 802.11, PPP / HDLC, ATM, Bluetooth, USB, Token Ring, Frame Relay, FDDI и многих других.
- Pcap NG, tcpdump (libpcap), Catapult DCT2000, Cisco Secure IDS iplog, Microsoft Network Monitor, Network General Sniffer, Sniffer Pro, NetXray, Network Instruments Observer, NetScreen snoop, Novell LANalyzer, RADCOM WAN/LAN Analyzer, Shomiti/Finisar Surveyor, Tektronix K12xx, Visual Networks Visual UpTime, WildPackets EtherPeek/TokenPeek/AiroPeek и многие другие.
Как скачать Wireshark
Перейдите на страницу загрузки и выберите версию для вашего устройства.
Хотите узнать, как оцифровать видеокассету?
Потому что я частенько провожу оцифровку видеокассет в домашних условиях, так как записей из прошлого осталось оочень много (особенно семейных), которые хочется сохранить и для себя и для будущих поколений.