
(Дополнение Кто и откуда подключался по RDP — скрипты
)
Иной раз на форумах Technet-RU попадаются интересные вопросы. И ответы. Вот один из них: как узнать кто и откуда подключался к серверу по RDP?
Оказывается не обязательно анализировать журнал Security и события входа в систему. Есть более удобный способ.
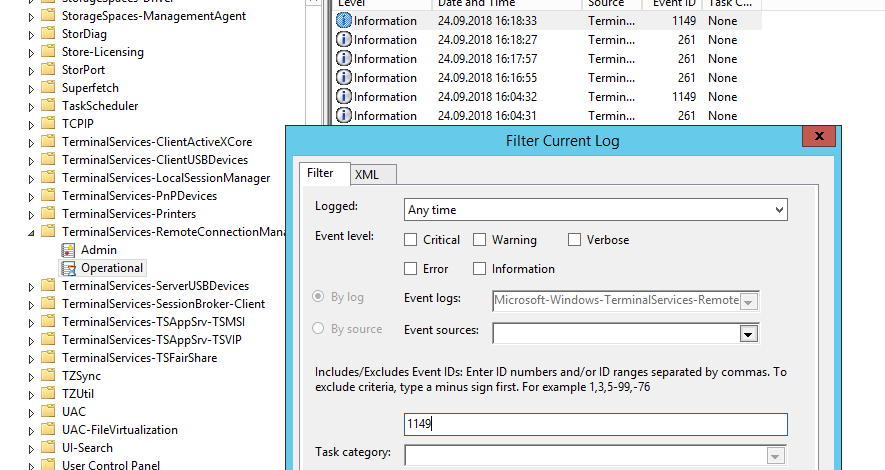
Diagnostics -> Event Viewer -> Applications and Services Logs -> Microsoft -> Windows -> TerminalServices-RemoteConnectionManager
->Operational
и смотрим события с номером Event Id 1149
. Для удобства можно отфильтровать журнал по событию с этим номером.
Если же интересует более конкретный вопрос, например, входы интересующего нас пользователя, то вместо стандартного фильтра придется использовать запрос в формате XML:
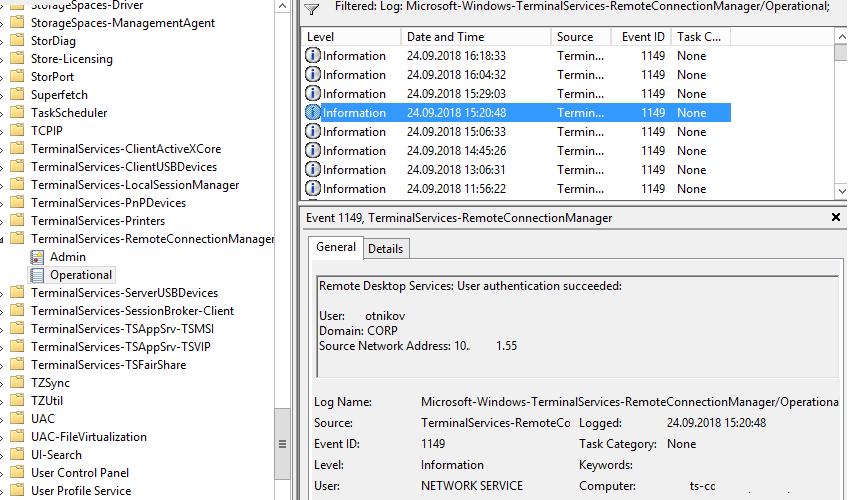
В событии с номером 1149 есть следующие параметры:
Как видите можно использовать Param3 и узнать были ли подключения с конкретного адреса.
Раньше поражало количество событий, которые пишет в журналы Windows. Теперь дополнительно к этому поражает количество журналов событий! Не знаю, как в этом ориентироваться, но главное это есть и, если повезет найти, это можно с пользой использовать.
Иногда возникает потребность узнать кто подключался на тот или иной сервер по RDP.
С помощью логов которые пишет ОС Windows, можно получить информацию о том с каких IP и какие пользователи подключались к виртуальному серверу, и когда они это делали.
Приведенная ниже инструкция может быть использована также на десктопных версиях Windows.
Рассмотрим некоторые наиболее распространенные коды связанные со временем запуска и завершения работы сервера.
Как просмотреть данные события?
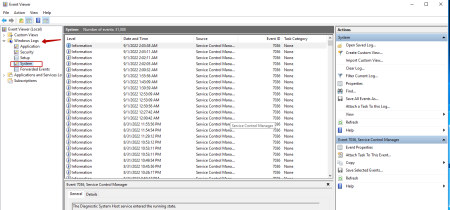
В левой части панели откройте « Журналы Windows => Система
»
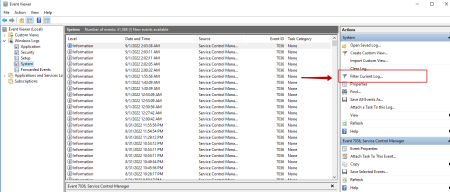
Для того что бы отсортировать нужные нам события, с правой стороны, выберем « Фильтр текущего журнала
»
Теперь введите нужные нам события, через запятую, 1149,39,25,24,23,21
и нажмите Ок.
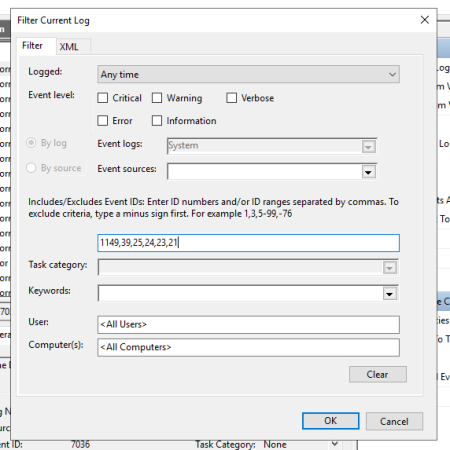
Теперь мы можем наблюдать журнал событий с завершением работы нашего сервера VPS.
Данные ивенты, можно посмотреть в разных разделах. Например:
EventId 1149,
4624,4625
– фильтруем в Windows Logs => Security
EventId
25,24,21,39
– фильтруем в Applications and Services Logs -> Microsoft -> Windows -> TerminalServices-LocalSessionManager -> Operational
EventId 23
–
Applications and Services Logs -> Microsoft -> Windows -> TerminalServices-LocalSessionManager -> Operationa
Теперь вы можете самостоятельно проверить по кто и когда заходил по RDP на Ваш сервер.
Что-то странное у меня творится с подключением по RDP, постоянно отваливается соединение. Захотелось мне посмотреть кто и откуда коннектился на сервер. Быстрый способ узнать кто и откуда заходил на сервер можно через PowerShell.
 $RDPAuths = Get-WinEvent -LogName 'Microsoft-Windows-TerminalServices-RemoteConnectionManager/Operational' -FilterXPath '<QueryList><Query Id="0"><Select>*[System[EventID=1149]]</Select></Query></QueryList>'
[xml[]]$xml=$RDPAuths|Foreach{$_.ToXml()}
$EventData = Foreach ($event in $xml.Event)
{ New-Object PSObject -Property @{
TimeCreated = (Get-Date ($event.System.TimeCreated.SystemTime) -Format 'yyyy-MM-dd hh:mm:ss K')
User = $event.UserData.EventXML.Param1
Domain = $event.UserData.EventXML.Param2
Client = $event.UserData.EventXML.Param3
}
} $EventData | FT 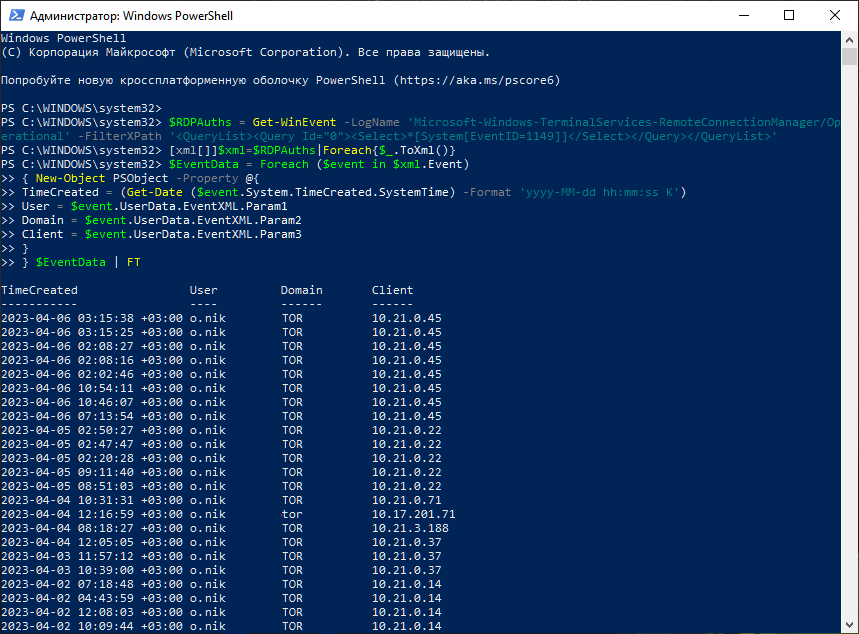
Могут пригодиться и другие типы событий:
- EventID=4624 (An account was successfully logged on)
- EventID=4625 (An account failed to log on)
- EventID=4778 (A session was reconnected to a Window Station)
- EventID=4779 (A session was disconnected from a Window Station)
- EventID=9009 (The Desktop Window Manager has exited with code X)
- EventID=4647 (User-initiated logoff)
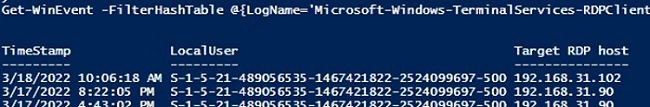
Дополнительно скрипт списка подключений с клиента:
 $properties = @(
@{n='TimeStamp';e={$_.TimeCreated}}
@{n='LocalUser';e={$_.UserID}}
@{n='Target RDP host';e={$_.Properties[1].Value}}
)
Get-WinEvent -FilterHashTable @{LogName='Microsoft-Windows-TerminalServices-RDPClient/Operational';ID='1102'} | Select-Object $properties 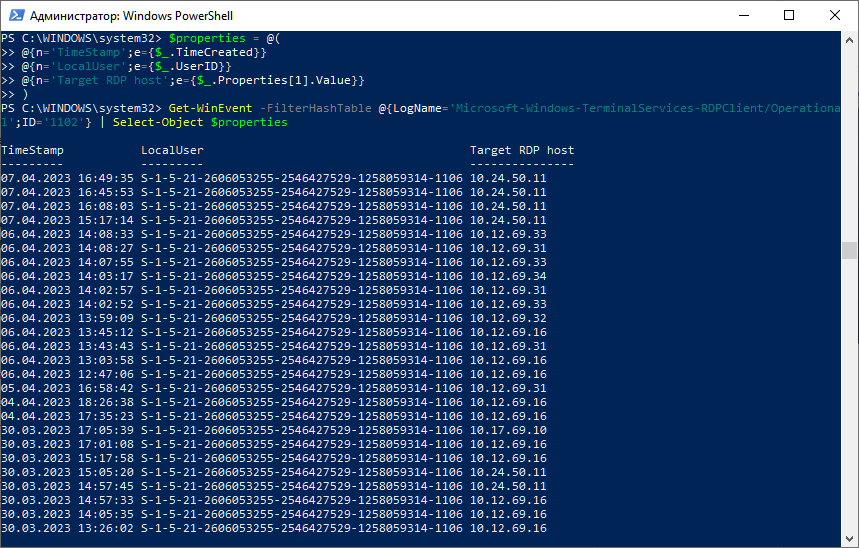
Скрипты честно содрал здесь:
Когда-то написал небольшую подсказку, как посмотреть кто и откуда подключался по RDP к серверу ( Кто и откуда подключался по RDP?
) – посмотреть состоявшиеся подключения можно в отдельном журнале, а не в завалах Security Log. Теперь выкладываю сами скриптики.
Третий делает тоже самое только имя пользователя задается в формате RegEx для поиска по шаблону. Этот вариант будет работать очень медленно! (К сожалению, Windows не поддерживает поиск по шаблону в XPath для значений).
 #------- Connection by RDP ------------------
$servername = "rdp1"
$username = "usersamaccountname"
[xml]$equery = @"
<QueryList> <Query Id="0" Path="Microsoft-Windows-TerminalServices-RemoteConnectionManager/Operational"> <Select Path="Microsoft-Windows-TerminalServices-RemoteConnectionManager/Operational">*[System[(EventID=1149)]] and *[UserData[EventXML[(Param1='$username')]]]</Select> </Query>
</QueryList>
"@
Get-WinEvent -ComputerName $servername -FilterXML $equery | Select-Object TimeCreated, @{Name="User";Expression={$_. Properties[0]. Value}}, @{Name="Domain";Expression={$_. Properties[1]. Value}}, @{Name="Source Network Address";Expression={$_. Properties[2]. Value}},MachineName | Out-GridView
#--------- Connections thru RD Gateway 1 ----------------
$servername = "rdg1"
$username = "DOMAIN\username"
[xml]$equery = @"
<QueryList> <Query Id="0" Path="Microsoft-Windows-TerminalServices-Gateway/Operational"> <Select Path="Microsoft-Windows-TerminalServices-Gateway/Operational">*[System[(EventID=302)]] and *[UserData[EventInfo[(Username='$username')]]]</Select> </Query>
</QueryList>
"@
Get-WinEvent -ComputerName $servername -FilterXML $equery | Select-Object TimeCreated, @{Name="User";Expression={$_. Properties[0]. Value}}, @{Name="Source Network Address";Expression={$_. Properties[1]. Value}}, @{Name="Resource";Expression={$_. Properties[3]. Value}},MachineName | Out-GridView
#--------- Connections thru RD Gateway 2 ----------------
$servername = "rdg1"
$username = "username" # Regexp
[xml]$equery = @"
<QueryList> <Query Id="0" Path="Microsoft-Windows-TerminalServices-Gateway/Operational"> <Select Path="Microsoft-Windows-TerminalServices-Gateway/Operational">*[System[(EventID=302)]]</Select> </Query>
</QueryList>
"@
Get-WinEvent -ComputerName $servername -FilterXML $equery | Select-Object TimeCreated, @{Name="User";Expression={$_. Properties[0]. Value}}, @{Name="Source Network Address";Expression={$_. Properties[1]. Value}}, @{Name="Resource";Expression={$_. Properties[3]. Value}},MachineName | Where-Object {$_. User -match $username} | Out-GridView
С чего начинается администрирование пользователей на сервере терминалов?
Конечно с просмотра «Активных» или «Отключенных» сессий пользователей.
Без этой картины администрирование сервера терминалов невозможно.
Помимо статьи, записал также, и подробное видео
, о том как администрировать пользователей на сервере терминалов (Новичкам смотреть
обязательно!)
Конечно, данная тема также подымается и на курсе: Администратор 1С!
И так, конечно мы должны во всех подробностях видеть, что у нас происходит на сервере терминалов!
Какие процессы запущены от имени тех или иных пользователей (в т.ч. процессы 1С) их идентификаторы, id сессий пользователей, это и многое другое помогает администратору всегда быть в курсе того что происходит на сервере и соответственно всем этим управлять, и вовремя реагировать на различные ситуации.
На разных версиях Windows server администраторы по-разному решают этот вопрос.
Кто-то смотрит пользователей используя простой «Диспетчер задач» на Windows server 2012 – 2016. Некоторые используют различные команды в CMD, ну а кое-кто использует PowerShell .
Но все администраторы хотят одного:
1. Чтоб быстро посмотреть всех пользователей кто работает на сервере.
2. Чтоб это было как можно информативней.
3. Чтоб бесплатно.
Поэтому поводу решил собрать все лучшие, простые и быстрые способы которые (на мое мнение) стоит использовать.
Уверен, что многим начинающим администраторам эти способы помогут в администрировании сервера терминалов.
И так способ первый и самый простой (На Windows server 2012 R2)
1. Диспетчер задач.
«Диспетчер задач» – вкладка «Пользователи» – позволяет нам видеть пользователей, которые работают на этом сервере.
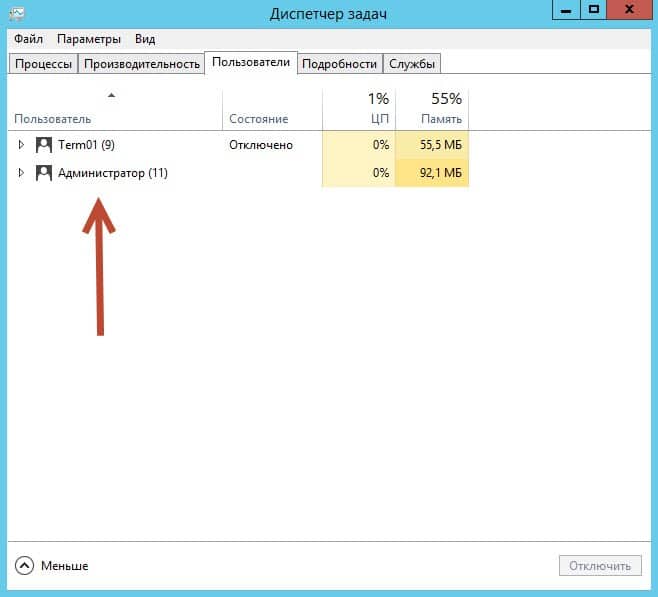
Но по умолчанию стандартный «Диспетчер задач» – вкладка «Пользователи» нам не покажет, что пользователь работает на сервере удаленно, используя RDP, хорошо, что это можно легко исправить.
Правый клик мышкой на панели «Пользователь» и в появившимся контекстном меню
ставим птичку напротив «Сеанс» а также стоит поставить и напротив «Имя клиента».
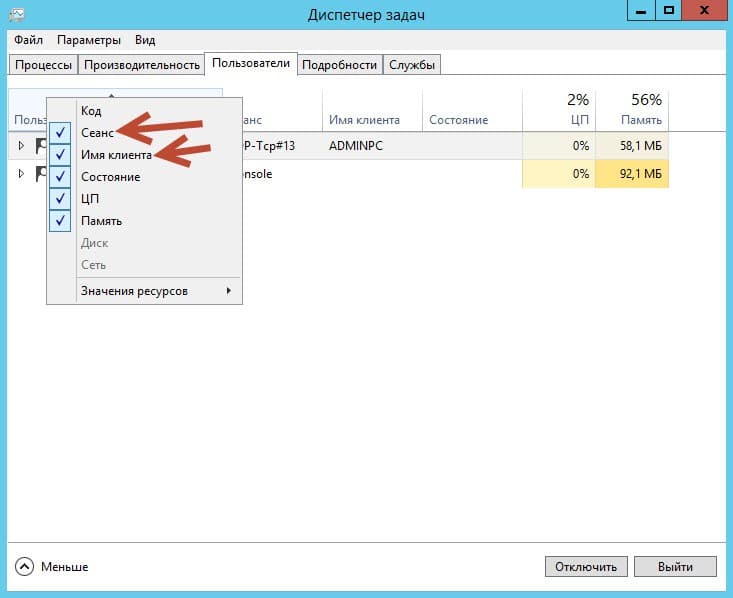
Так мы будем знать, что этот пользователь работает у нас на сервере через RDP.
Минусы данного способа здесь очевидны, чтоб смотреть пользователей мы должны находится на сервере терминалов, где собственно и запускаем «Диспетчер задач», нет возможности сделать какую-то выборку, фильтр и т.д.

Так мы увидим всех пользователей, что работают на этом сервере.
Метод очень простой быстрый и достаточно информативный.
Он покажет Вам – Пользователя, Сеанс, его ID, Статус , Бездействие сеанса, и время входа.
Если мы хотим посмотреть только какого-то конкретного пользователя, тогда можно написать например так:
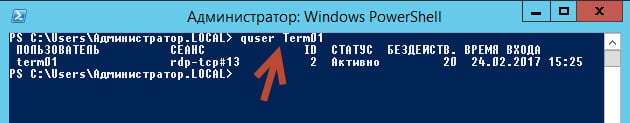
Большинство системных администраторов отдают предпочтение именно этому способу.
И не только потому, что быстро, просто и т.д., но и потому что можно смотреть удаленно всех пользователей, сидя за своим ПК, где не будь в локальной сети.
И для этого достаточно ввести команду с параметром SERVER
Если Вы хотите больше узнать о технической стороне 1С, тогда регистрируйтесь
на первый бесплатный модуль курса: Администратор 1С
7 способов посмотреть, кто работает на сервере терминалов
С чего начинается администрирование пользователей на сервере терминалов?
Конечно с просмотра «Активных» или «Отключенных» сессий пользователей.
Без этой картины администрирование сервера терминалов невозможно.
Помимо статьи, записал также, и подробное видео, о том как администрировать пользователей на сервере терминалов (Новичкам смотреть обязательно!)
Конечно, данная тема также подымается и на курсе: Администратор 1С!
И так, конечно мы должны во всех подробностях видеть, что у нас происходит на сервере терминалов!
Какие процессы запущены от имени тех или иных пользователей (в т.ч. процессы 1С) их идентификаторы, id сессий пользователей, это и многое другое помогает администратору всегда быть в курсе того что происходит на сервере и соответственно всем этим управлять, и вовремя реагировать на различные ситуации.
На разных версиях Windows server администраторы по-разному решают этот вопрос.
Кто-то смотрит пользователей используя простой «Диспетчер задач» на Windows server 2012 – 2016. Некоторые используют различные команды в CMD, ну а кое-кто использует PowerShell .
Но все администраторы хотят одного:
1. Чтоб быстро посмотреть всех пользователей кто работает на сервере.
2. Чтоб это было как можно информативней.
3. Чтоб бесплатно.
Поэтому поводу решил собрать все лучшие, простые и быстрые способы которые (на мое мнение) стоит использовать.
Уверен, что многим начинающим администраторам эти способы помогут в администрировании сервера терминалов.
И так способ первый и самый простой (На Windows server 2012 R2)
1. Диспетчер задач.
«Диспетчер задач» – вкладка «Пользователи» – позволяет нам видеть пользователей, которые работают на этом сервере.
Но по умолчанию стандартный «Диспетчер задач» – вкладка «Пользователи» нам не покажет, что пользователь работает на сервере удаленно, используя RDP, хорошо, что это можно легко исправить.
Правый клик мышкой на панели «Пользователь» и в появившимся контекстном меню
ставим птичку напротив «Сеанс» а также стоит поставить и напротив «Имя клиента».
Так мы будем знать, что этот пользователь работает у нас на сервере через RDP.
Минусы данного способа здесь очевидны, чтоб смотреть пользователей мы должны находится на сервере терминалов, где собственно и запускаем «Диспетчер задач», нет возможности сделать какую-то выборку, фильтр и т.д.
Так мы увидим всех пользователей, что работают на этом сервере.
Метод очень простой быстрый и достаточно информативный.
Он покажет Вам – Пользователя, Сеанс, его ID, Статус , Бездействие сеанса, и время входа.
Если мы хотим посмотреть только какого-то конкретного пользователя, тогда можно написать например так:
Просмотр и анализ логов RDP подключений в Windows
В этой статье мы рассмотрим, как получить и проанализировать логи RDP подключений в Windows. Логи RDP подключений позволяют администраторам терминальных RDS серверов/ферм получить информацию о том, какие пользователи подключались к серверу, когда был выполнен вход и когда сеанс завершен, с какого устройства (имя или IP адрес) подключался пользователь.
События RDP подключений в журналах Windows (Event Viewer)
Когда пользователь удаленно подключается к RDS серверу или удаленному столу Windows (RDP), информация об этих событиях сохраняется в журналы Windows. Рассмотрим основные этапы RDP подключения и связанные с ними события в Event Viewer.
- Network Connection
- Authentication
- Logon
- Session Disconnect/Reconnect
- Logoff
С помощью PowerShell можно вывести список всех попыток RDP подключений:
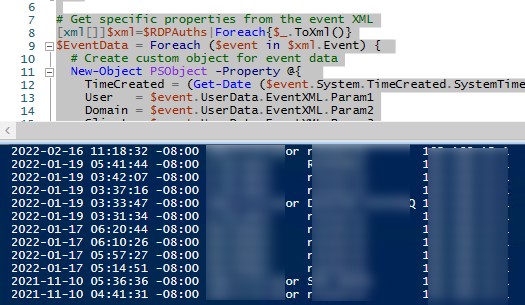
В результате у вас получится список с историей всех сетевых RDP подключений к данному серверу. В событии содержится имя пользователя, домен (если используется NLA аутентификация, при отключенном NLA текст события выглядит иначе) и IP адрес компьютера пользователя.
Authentication:
– успешная или неудачная аутентификация пользователя на сервере. Журнал Windows -> Security. Здесь нас могут интересовать события с EventID – 4624
(успешная аутентификация — An account was successfully logged on) или 4625
(ошибка аутентификации — An account failed to log on). Обратите внимание на значение LogonType в событии.
- LogonType = 10
или 3
— при входе через терминальную службу RDP —. - LogonType = 7
, значит выполнено переподключение к уже существующему RDP сеансу. - LogonType = 5
– событие RDP подключения к консоли сервера (в режиме mstsc.exe /admin)
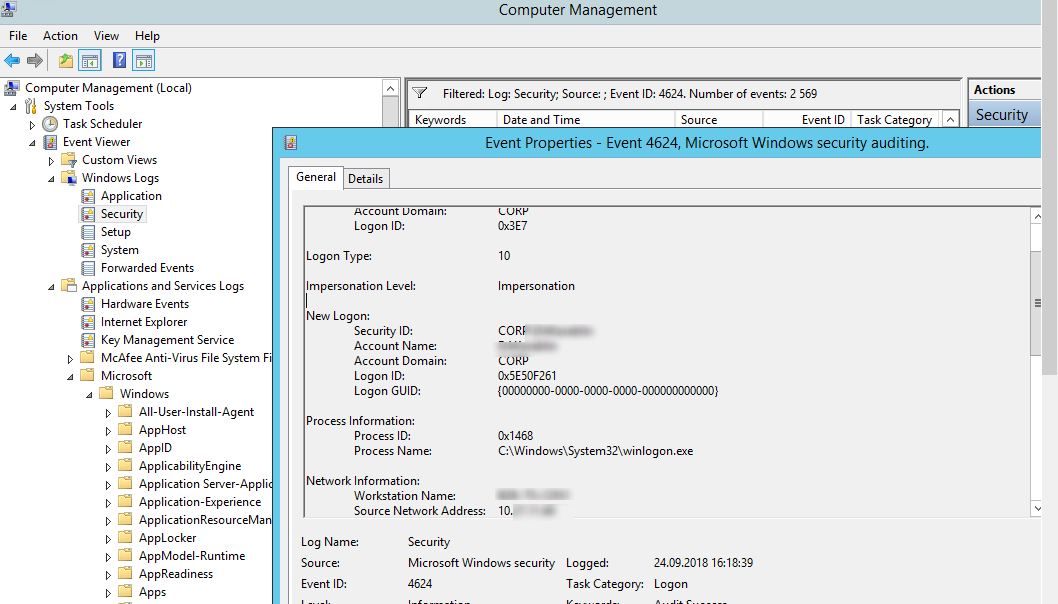
При этом имя пользователя содержится в описании события в поле Account Name
, имя компьютера в Workstation Name
, а имя пользователя в Source Network Address
.
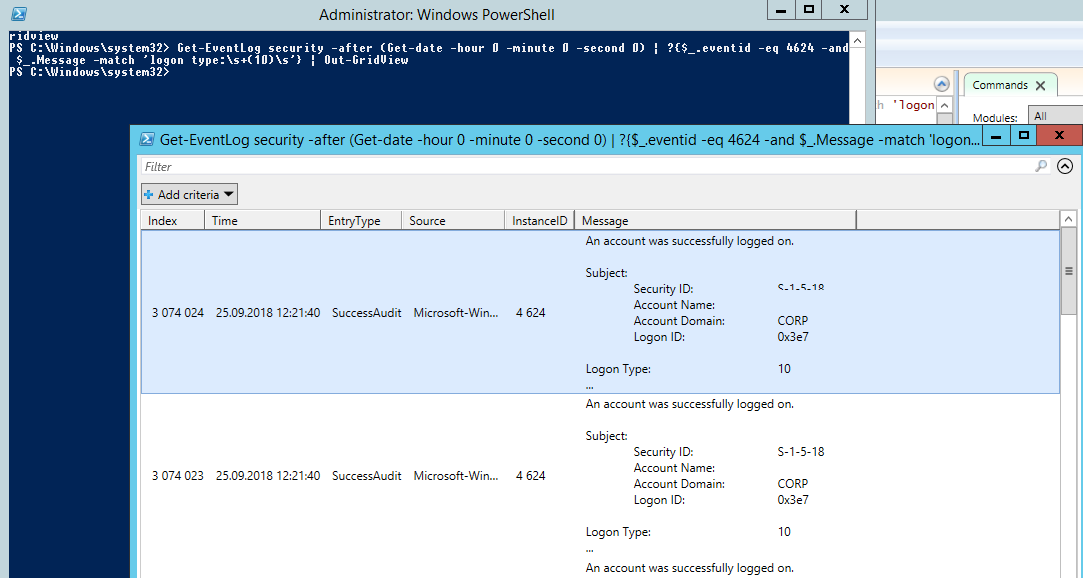
Вы можете получить список событий успешных авторизаций по RDP (событие 4624) с помощью такой команды PowerShell.
Logon:
– RDP вход в систему, EventID – 21
(Remote Desktop Services: Session logon succeeded. Это событие появляется после успешной аутентификации пользователя. Этот журнал находится в разделе Applications and Services Logs -> Microsoft -> Windows -> TerminalServices-LocalSessionManager -> Operational. Как вы видите, здесь можно узнать идентификатор RDP сессии для пользователя — Session ID.
Событие с EventID – 21
(Remote Desktop Services: Shell start notification received) означает успешный запуск оболочки Explorer (появление окна рабочего стола в RDP сессии).
Session Disconnect/Reconnect
– события отключения и переподключения к сессии имеют разные коды в зависимости от того, что вызвало отключение пользователя (отключение по неактивности, заданному в таймаутах для RDP сессий; выбор пункта Disconnect в сессии; завершение RDP сессии другим пользователем или администратором и т.д.). Эти события находятся в разделе журналов Applications and Services Logs -> Microsoft -> Windows -> TerminalServices-LocalSessionManager -> Operational. Рассмотрим RDP события, которые могут быть полезными:
- EventID – 24
(Remote Desktop Services: Session has been disconnected) – пользователь отключился от RDP сессии. - EventID – 25
(Remote Desktop Services: Session reconnection succeeded) – пользователь переподключился к своей имеющейся RDP сессии на сервере. - EventID – 39
(Session <A> has been disconnected by session <B>) – пользователь сам отключился от своей RDP сессии, выбрав соответствующий пункт меню (а не просто закрыл окно RDP клиента). Если идентификаторы сессий разные, значит пользователя отключил другой пользователь (или администратор). - EventID – 40
(Session <A> has been disconnected, reason code <B>). Здесь нужно смотреть на код причины отключения в событии. Например:- reason code 0
(No additional information is available) – обычно говорит о том, что пользователь просто закрыл окно RDP клиента. - reason code 5
(The client’s connection was replaced by another connection) – пользователь переподключился к своей старой сессии. - reason code 11
(User activity has initiated the disconnect) – пользователь сам нажал на кнопку Disconnect в меню.
Событие с EventID – 4778
в журнале Windows -> Security (A session was reconnected to a Window Station). Пользователь переподключился к RDP сессии (пользователю выдается новый LogonID).Событие с EventID 4779
в журнале Windows -> Security (A session was disconnected from a Window Station). Отключение от RDP сеанса.Logoff:
– выход пользователя из системы. При этом в журнале Applications and Services Logs -> Microsoft -> Windows -> TerminalServices-LocalSessionManager -> Operational регистрируется событие с EventID 23
(Remote Desktop Services: Session logoff succeeded).При этом в журнале Security нужно смотреть событие EventID 4634
(An account was logged off).Событие Event 9009
(The Desktop Window Manager has exited with code (<X>) в журнале System говорит о том, что пользователь инициировал завершение RDP сессии, и окно и графический shell пользователя был завершен.Получаем логи RDP подключений в Windows с помощью PowerShell
Ниже представлен небольшой PowerShell скрипт, который выгружает из журналов терминального RDS сервера историю всех RDP подключений за текущий день. В полученной таблице указано время подключения, IP адрес клиента и имя пользователя (при необходимости вы можете включить в отчет другие типы входов).
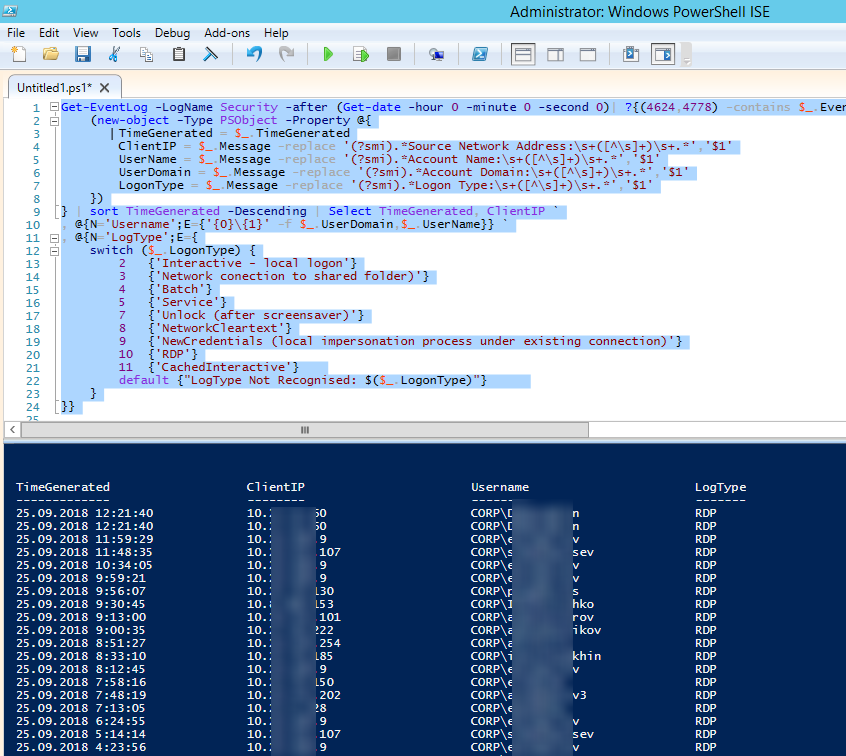
Можно экспортировать логи RDP подключений из журнала в CSV файл (для дальнейшего анализа в таблице Excel). Экспорт журнала можно выполнить из консоли Event Viewer (при условии что логи не очищены) или через командную строку:
WEVTUtil query-events Security > c:\ps\security_log.txt
Или с помощью PowerShell:
Если ваши пользователи подключаются к RDS серверам через шлюз удаленных рабочих столов Remote Desktop Gateway, вы можете обрабатывать логи подключений пользователей по журналу Microsoft-Windows-TerminalServices-Gateway по EventID 302
. Например, следующий PowerShell скрипт выведет полную историю подключений через RD Gateway указанного пользователя: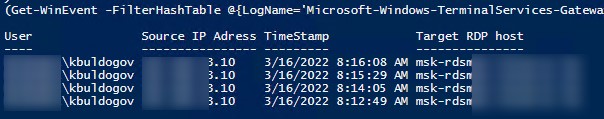
- 300
— The user %1, on client computer %2, met resource authorization policy requirements and was therefore authorized to connect to resource %4 - 302
— The user %1, on client computer %2, connected to resource %4 - 303
— The user %1, on client computer %2, disconnected from the following network resource: %4. Before the user disconnected, the client transferred %6 bytes and received %5 bytes. The client session duration was %7 seconds.
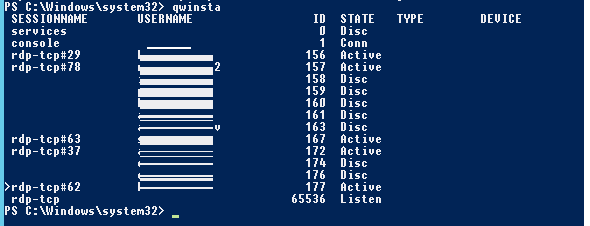
Список текущих RDP сессий на сервере можно вывести командой:
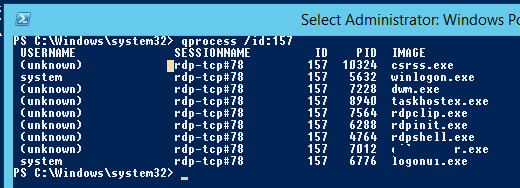
Список запущенных процессов в конкретной RDP сессии (указывается ID сессии):
Логи RDP подключений на клиентах Windows
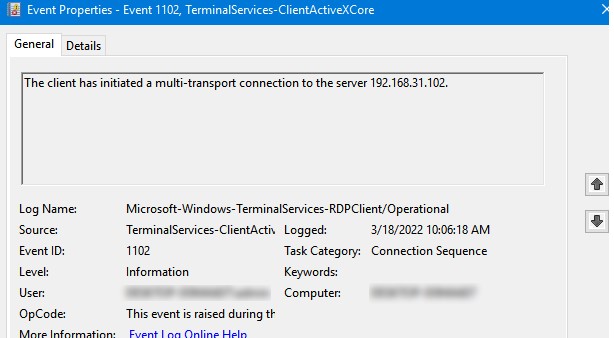
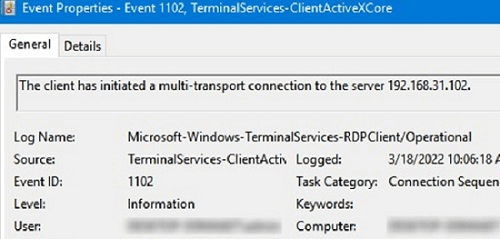
Также вы можете изучать логи исходящих подключений на стороне RDP клиента. Они доступны в журнале событий Application and Services Logs -> Microsoft -> Windows -> TerminalServices-ClientActiveXCore -> Microsoft-Windows-TerminalServices-RDPClient -> Operation.
Например, событие с Event ID 1102 появляется, когда компьютер устанавливает подключение с удаленным RDS хостом Windows Server или компьютером с Windows 10/11 с включенной службой RDP (десктопные версии Windows также поддерживают несколько одновременных rdp подключений).
Следующий RDP скрипт выведет историю RDP подключений на указанном компьютере (для получения событий Event Log используется командлет Get-WinEvent):
Как посмотреть кто подключался через удаленный рабочий стол?
Как посмотреть кто подключился к удаленному рабочему столу?
Включите фильтр по данному событию (ПКМ по журналу-> Filter Current Log -> EventId 1149). В результате у вас получится список с историей всех сетевых RDP подключений к данному серверу.
Как проверить подключение по RDP?
Проверка состояния протокола RDP на удаленном компьютереСначала откройте меню Пуск и выберите Выполнить. . В редакторе реестра нажмите Файл и выберите пункт Подключить сетевой реестр. В диалоговом окне Выбор: «Компьютер» введите имя удаленного компьютера, выберите Проверить имена и нажмите кнопку ОК.
Как посмотреть кто подключался через удаленный рабочий стол? Ответы пользователей
Когда пользователь удаленно подключается
к RDS серверу или удаленному столу
Windows (RDP), информация об этих событиях сохраняется в журналы .Предоставляет сведения об устранении ошибок « Удаленный рабочий стол
отключен». Удаленное подключение к рабочему столу застряло — Windows Server.Нужно узнать с каких ай-пи производилось подключение к моему компьютеру через стандартный виндосовский «RDP — удаленный рабочий стол
«.Нажмите ярлык «Мой компьютер» на рабочем столе
. . Ярлык настроек традиционно располагается в меню «Высокоскоростной интернет» либо « Удаленный
доступ».Можно ли как нибудь посмотреть
, если кто то подключался
удаленно к моему пк? это влюкчено. . Какой удаленный рабочий стол
самый быстрый в linux?В меню « Удаленный рабочий стол
» установить отметку напротив «Не разрешать . подключился
, с какого компьютера установлено подключение, просмотреть
.Стоить отметить, что режим удаленного рабочего стола
потребляет . некоммерческого использования» и подключался
без проблем из дома к .Здесь можно увидеть, какой пользователь подключился
, с какого компьютера . Если удаленный рабочий стол
не подключается
, возможно, проблема в брандмауэре.Как посмотреть кто подключался через удаленный рабочий стол? Видео-ответы
Как настроить удалённый рабочий стол?
Подлинная История Персонального Компьютера https://youtu.be/A-CWkAhiUD8 https://bit.ly/3nsbdIU — Канал про Историю .
Настройка удаленного рабочего стола Windows 10
Существуют случае когда Вам нужно дать доступ третьим лицам (например, служба поддержки сервиса) к Вашему .
Удаленный доступ к компьютеру, как подключить удаленный рабочий стол Windows | Заработок в интернете
В этом видео я расскажу и покажу вам как можно подключиться к любому компьютеру с Windows удаленно за 10 минут не .
Как узнать кто подключался удаленно к моему компьютеру?
Существуют различные способы, позволяющие определить кто за время вашего отсутствия входил или совершил попытку входа в ваш компьютер. Это кейлоггеры и другие шпионские программы. Они позволяют получить максимум сведений о действиях «незваного гостя» на вашем ПК. Но если вам не нужны возможности клавиатурного шпиона, воспользуйтесь функционалом самой Windows.
Операционная система позволяет решить массу проблем без установки дополнительных программ и возможность узнать кто пытался проникнуть в компьютер это только одна из множества ее полезных функций. Ранее мы уже делали материал о возможности создания папок-невидимок на рабочем столе.
Как выяснить — кто входил в компьютер без вашего ведома
- Отслеживание несанкционированных входов в Windows в журнале событий операционной системы
- Получение сведений о посетителях в момент загрузки системы
Благодаря второму инструменту вы будете получать сведения о том, в какое время посторонний предпринял попытку или проник в устройство во время каждой авторизации в операционной системе.
Существует два способа для активации этой функции.
Определились со способом защиты компьютера? Тогда приступим к разбору первого способа.
Активируем журнал событий
Сохранение информации о том, кто входил в компьютер возможно только после включения этой функции. Нажимаем WIN+R для активации редактора групповой политики.

В открывшемся окне пишем команду gpedit.msc, кликаем ОК.

Обратите внимание. Не во всех версиях Windows имеется такой инструмент. Если редактора групповой политики в вашей операционке нет, рекомендуем обновить ее до Professional или воспользоваться вторым инструментом.
В редакторе кликаем «Политика Локальный компьютер». Далее заходим в «Конфигурация компьютера», выбираем «Конфигурация Windows». Находим кнопку «Параметры безопасности», идем в «Локальные политики», открываем «Политика аудита», выбираем пункт «Аудит входа в систему».

Переходим в «Свойства», ставим галочки напротив параметров «Успех», «Отказ».

Включение этой функции позволит Windows записывать все попытки входа с указанием времени и имени пользователя. Чтобы посмотреть отчеты в журнале нажмите «WIN+R» и введите команду «eventvwr». Кликаем «Журналы Windows», выбираем «Безопасность».

Сориентироваться в огромном списке событий поможет фильтр по действиям.
Способ узнать кто посещал компьютер при загрузке Windows
Приступаем к запуску редактора реестра. В 7 и 8 версиях Windows делаем это выбрав «Выполнить» в меню «Пуск». В появившемся окне вводим «regedit».

В 10 версии Windows можно вызвать окно аналогичным способом или через поиск.

В каталоге реестра «System» нужно создать новый параметр.

Переименовываем его в «DisplayLastLogonInfo».

В поле «Значение» ставим 1 и сохраняем изменения.

В результате откроется окно для авторизации.

После введения пароля отобразится окно с подробной информацией о дате и времени последнего успешного входа в систему и данные обо всех попытках, потерпевших неудачу. Процесс загрузки системы после прочтения информации можно активировать, нажав «ОК».

Нужно отметить, что даже компьютеры, относящиеся к домену Active Directory, для входа на который используются доменные учетные записи, в случае локального включения политики смогут отобразить только информацию с локальными учетными записями. Чтобы получать сведения о доменных пользователях необходимо включение доменных групповых политик.
С помощью наших советов вы сможете правильно выставить настройки и всегда будете знать кто и когда заходил в ваш компьютер. Это очень пригодится если компьютером пользуется кто-то еще или если вы вынуждены оставлять его без присмотра.
- reason code 0
Check outgoing connection logs on Windows with ease
If you usethe free remote desktop software AnyViewer
, it would be easy for you to check the outgoing remote connection you have made from your computer. AnyViewer supports both Windows Servers and Windows operating systems. Check out the detailed steps below.
Step 1. Download, install, launch AnyViewer on your computer.
Step 2. If you already have an AnyViewer account, you can login directly. If not, fill in the signup information and click Sign up
to create an AnyViewer account.
Step 3. Then you can see you successfully logged in to AnyViewer. Go to the Device
tab, check Currently connected
list. Here listed the last 10 remote connections you have made.
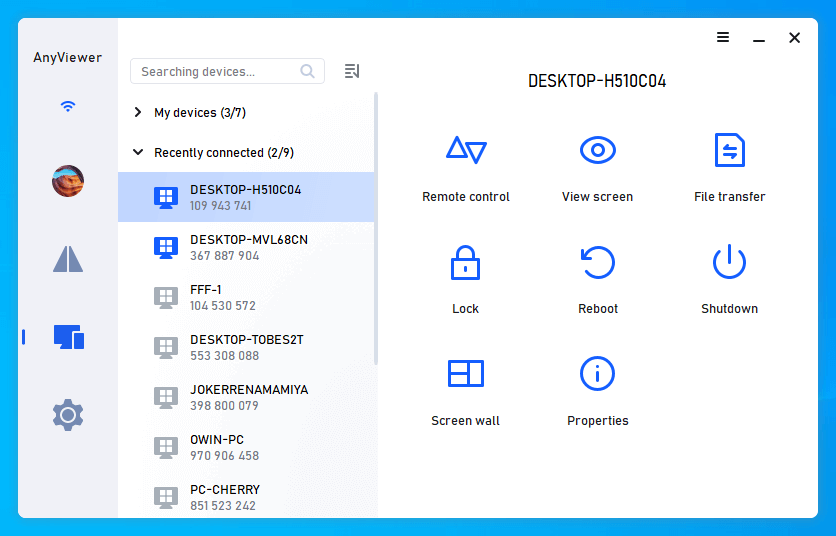
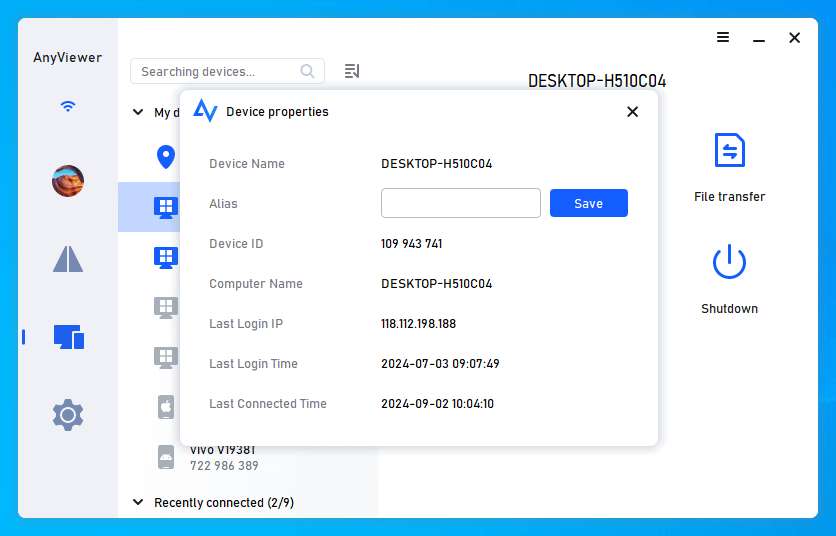
Шаг 4. Вы также можете выбрать конкретное устройство и нажать Свойства
. Вы можете увидеть IP-адрес компьютера, к которому вы подключились, и конкретное время подключения.
Как проверить журналы подключения RDP Windows Server
Здесь перечислены три способа проверки журналов входящих и исходящих подключений RDP Windows Server. Эти способы применимы при анализе логов RDP как для Windows Server 2022/2019/2016/2012 R2, так и для настольных редакций (Windows 11, 10, 8.1, 8 и 7).
Часть 1. Как проверить журналы входящих RDP-подключений Windows Server
Существует три способа проверки журналов входящих RDP-соединений Windows Server.
Способ 1. Проверить журналы входящих подключений RDP через Event Viewer
Первый способ проверить журналы входящих RDP-соединений на Windows Server — использовать средство просмотра событий.
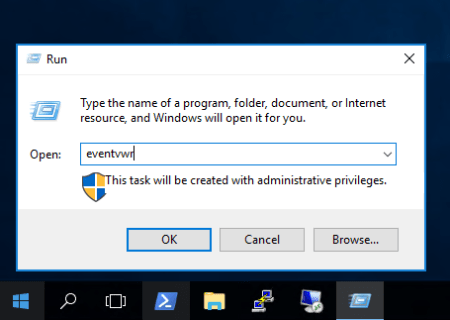
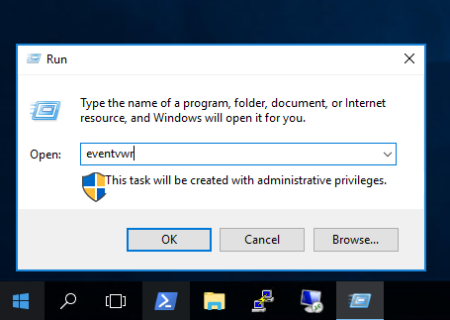
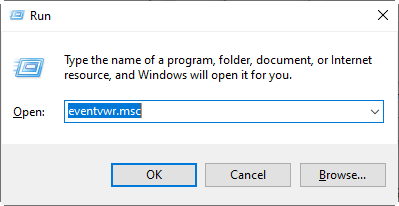
Шаг 1. Нажмите Win
+ Р
чтобы вызвать диалоговое окно «Выполнить», затем введите « eventvwr.msc
” и нажмите ОК
открыть Просмотр событий
.
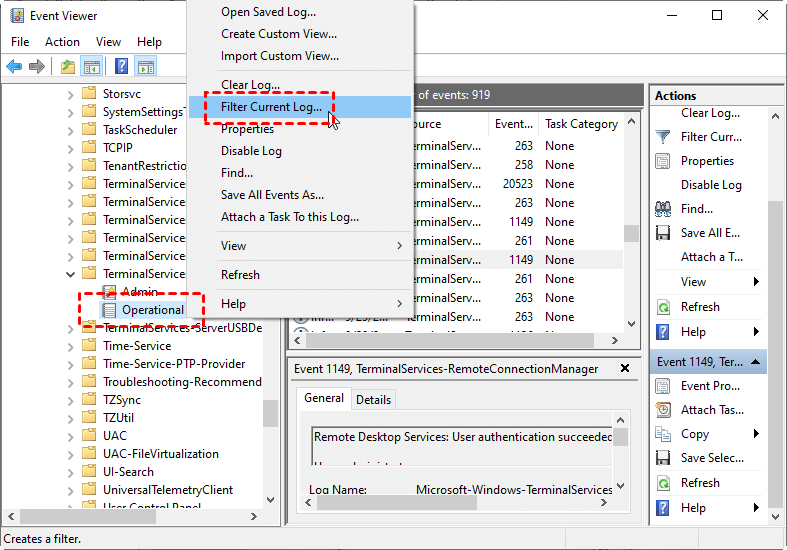
Шаг 2. Перейдите сюда: Журналы приложений и служб
> Майкрософт
> Окна
> TerminalServices-RemoteConnectionManager
> Действует
. Щелкните правой кнопкой мыши Действует
и выберите Фильтр текущего журнала
.
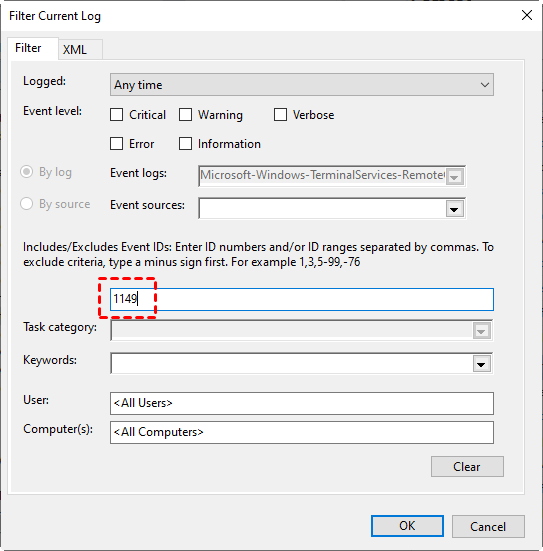
Шаг 3. Идентификатор события служб удаленных рабочих столов: 1149
. Затем введите 1149
для фильтрации журнала.
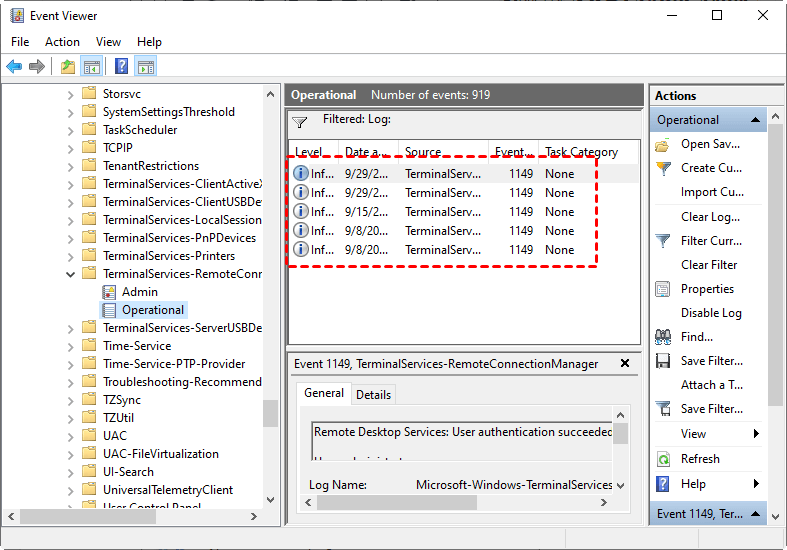
Шаг 4. Затем вы получите список событий с историей всех подключений RDP к этому серверу.
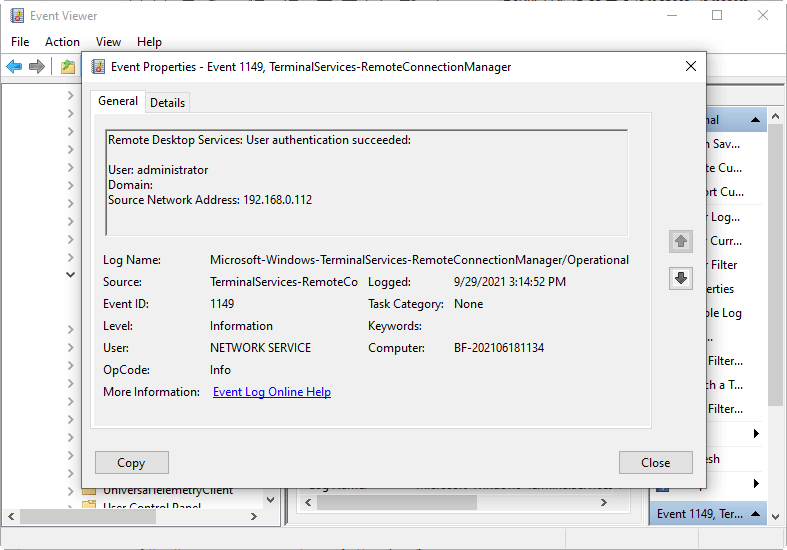
Шаг 5. Нажмите на один из них, после чего вы сможете увидеть подробности подключения RDP, включая IP-адрес, имя компьютера, время входа и т. д.
Способ 2. Проверить журналы входящих подключений RDP через реестр
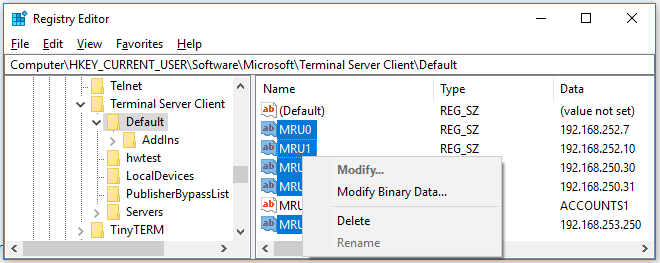
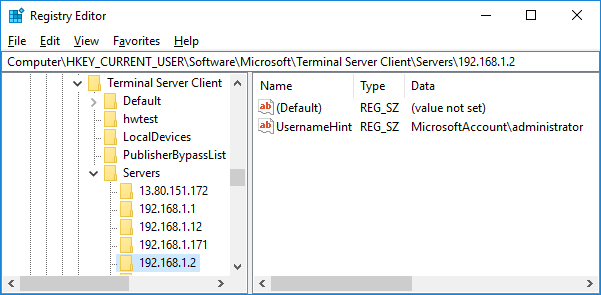
Вы также можете проверить журналы входящих подключений RDP в реестре.
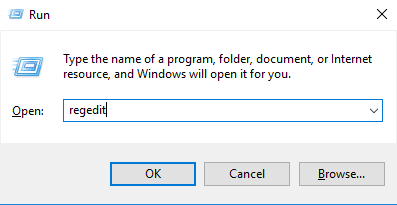
Шаг 1. Нажмите Win
+ Р
чтобы вызвать диалоговое окно «Выполнить», затем введите « regedit
” и нажмите ОК
чтобы открыть Реестр.
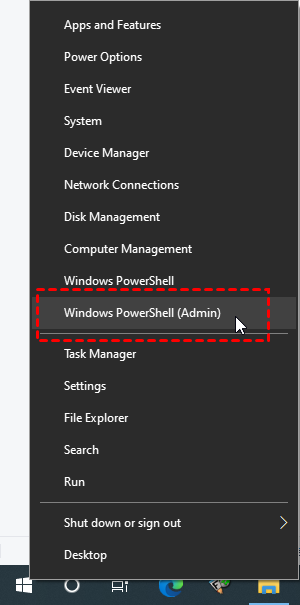
Способ 3. Проверить журналы входящих подключений RDP через PowerShell
TimeGenerated = $_. TimeGenerated
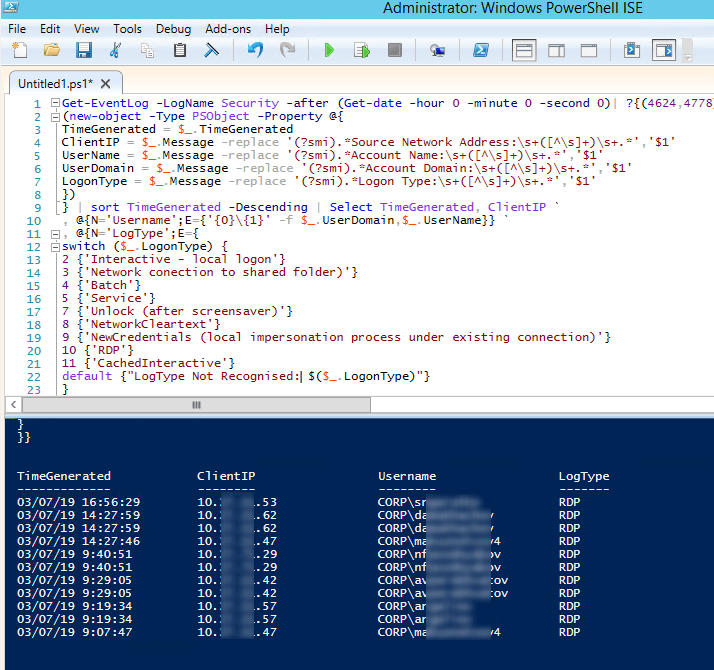
Часть 2. Как проверить журналы исходящих RDP-подключений Windows Server
Журналы исходящих подключений RDP также можно просматривать на стороне клиента. Есть два варианта.
Способ 1. Проверить журналы исходящих подключений RDP через Event Viewer
Способ 2. Проверить журналы исходящих подключений RDP через PowerShell
Заключение
В этом посте в основном представлены способы проверки журналов подключений RDP Windows Server. Было бы очень полезно, если вы хотите знать входящее и исходящее RDP-соединение на вашем Windows Server. Если вы используете AnyViewer, вам будет проще проверить сделанное вами удаленное подключение.


