Команда gpupdate /force используется для принудительного обновления групповых политик, применяемых вашей компанией. Изменения, внесенные в групповую политику, применяются не сразу, а по умолчанию через 90 минут (со смещением ~ 30 минут для распределения нагрузки). С помощью команды GPUpdate мы можем принудительно выполнить обновление.
Групповые политики используются для изменения параметров безопасности и управления системой (например, для развертывания принтеров или подключения сетевых дисков). Для устранения проблем с ИТ иногда необходимо обновить групповую политику вручную.
Команда GPUpdate vs GPUpdate Force
Команда gpupdate /force, вероятно, является наиболее часто используемой командой обновления групповой политики. При использовании переключателя /force все параметры политики применяются повторно. В большинстве случаев это вполне нормально, но имейте в виду, что при наличии большого количества объектов групповой политики (GPO) или в большой среде использование /force создаст огромную нагрузку на контроллеры домена.
Если у вас большой клиент или много объектов групповой политики, то лучше запускать только gpupdate без переключателя /force, чтобы применить новые настройки политики. Это позволит получить только изменения или новые групповые политики, снизив нагрузку на клиент и контроллеры домена.
# Повторно применить все политики
gpupdate/сила
# Получить только измененные/новые групповые политики
gpupdate
Обновление политик только пользователей или групп компьютеров
Если у вас большая среда или вам нужно обновить групповые политики на большом количестве компьютеров одновременно, может быть полезно обновить только то, что необходимо. Это уменьшит нагрузку на контроллеры домена и, конечно, быстрее.
Автоматическая перезагрузка или выход из системы после GPUpdate
С помощью переключателя /logoff или /boot мы можем позволить gpupdate определить, требуется ли выход из системы или перезагрузка. Чтобы было ясно, если вы запустите gpupdate /boot, компьютер перезагрузится только в том случае, если этого потребует изменение политики. В противном случае политика будет применена сразу без перезагрузки.
Запуск GPUpdate на удаленном компьютере
Иногда вам может понадобиться быстро обновить групповые политики на нескольких компьютерах, потому что вы изменили настройки интернет-прокси или, например, для замены принтера. Есть несколько способов запустить GPUpdate на удаленном компьютере
Использование консоли управления групповыми политиками
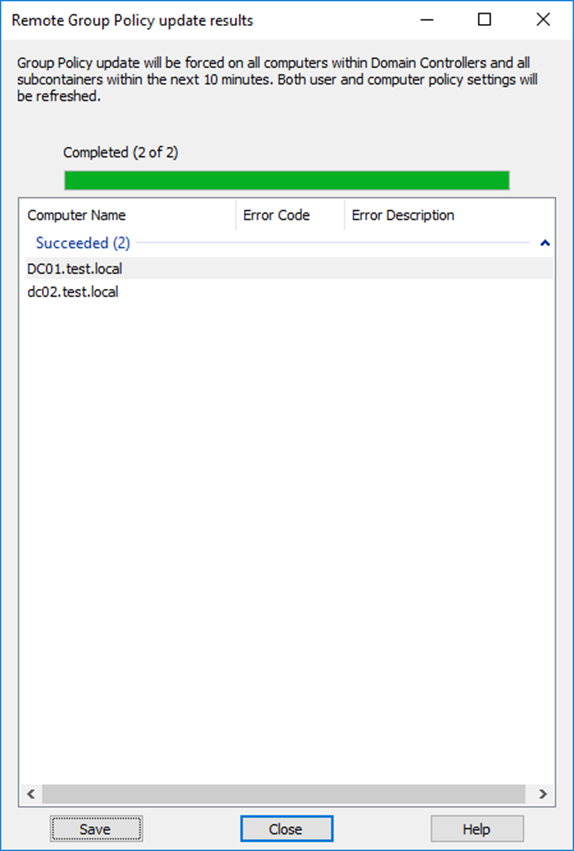
После того, как вы подтвердите обновление, политики будут обновлены, и вы сможете увидеть статус каждого компьютера. В этом примере 5 компьютеров были выключены, поэтому обновление не удалось.
Использование PowerShell для запуска GPUpdate на удаленном компьютере
Основой команды является команда Invoke-GPUpdate. Нам также нужно указать компьютер и RansomDelayInMinutes.
RandomDelayInMinutes используется для снижения сетевой нагрузки при одновременном обновлении множества компьютеров. Вы можете установить его в диапазоне от 0 до 44640 минут (31 день). Используйте 0 для немедленного запуска обновления.
Invoke-GPUpdate -Компьютер “labrat01” -RandomDelayInMinutes 0 -Force
С помощью этого мы можем создать небольшой сценарий для всех компьютеров в определенной OU и запускать на них GPupdate.
Или, если вы хотите использовать список компьютеров:
Подведение итогов
Я надеюсь, что эта статья помогла вам с командой GPUpdate /force. Если у вас есть какие-либо вопросы, просто оставьте комментарий ниже.
Принудительное обновление групповой политики
В Windows XP и более поздних версиях по умолчанию включены быстрая загрузка, распространение программного обеспечения и перенаправление папок, поэтому настройки обрабатываются только при следующем входе в систему. Если вы используете правильные переключатели, gpupdate может выяснить, требуют ли новые измененные элементы выхода из системы или перезагрузки, чтобы быть активными:
Переключатели /Logoff и /boot являются необязательными.
В сочетании с /force доступны и другие параметры, в том числе:
Принудительное обновление групповой политики с помощью консоли управления групповыми политиками
Чтобы принудительно применить объект групповой политики, выполните следующие простые действия:
Принудительное обновление групповой политики с помощью PowerShell
Начиная с Windows Server 2012, вы можете принудительно обновить групповую политику с помощью командлета PowerShell Invoke-GPUpdate. Эту команду можно использовать для удаленного обновления групповой политики клиентских компьютеров Windows. Вам потребуется установить как PowerShell, так и консоль управления групповыми политиками.
Вот пример использования этого командлета для принудительного немедленного обновления групповой политики на конкретном компьютере:
Invoke-GPUpdate -Computer WKS0456 = RandomDelayMinutes 0
Если вы хотите принудительно обновить все компьютеры, выполните следующие команды:
Этот код получит все компьютеры из домена, поместит их в переменную и запустит команды для каждого объекта.
Фоновое обновление GPO
Все клиенты групповой политики обрабатывают объекты групповой политики по истечении интервала фонового обновления, но они обрабатывают только те объекты групповой политики, которые являются новыми или изменились с момента последнего запроса клиента.
Однако для настроек безопасности механизм групповой политики работает иначе. Он запрашивает специальное фоновое обновление только для настроек политики безопасности. Это называется фоновым обновлением безопасности и действует для каждой версии Windows Server. Каждые 16 часов каждый клиент групповой политики запрашивает у Active Directory все объекты групповой политики, содержащие параметры безопасности (а не только измененные), и повторно применяет эти параметры безопасности. Это гарантирует, что если параметр безопасности был изменен на клиенте (за спиной механизма групповой политики), он автоматически вернется к правильному параметру в течение 16 часов.
Обязательное повторное применение параметров групповой политики, не связанных с безопасностью
Как описано выше, фоновое обновление безопасности обновляет все параметры политики, связанные с безопасностью, каждые 16 часов. Но иногда вам также необходимо принудительно применить параметры, не связанные с безопасностью, даже если объекты групповой политики на серверах не изменились, чтобы исправить эксплойты, которые не связаны конкретно с безопасностью.
В этом руководстве вы узнаете, как использовать команду gpupdate /force для немедленного применения новых настроек GPO. Я также покажу вам, как принудительно выполнить обновление на нескольких удаленных компьютерах.
Команда gpupdate встроена во все версии операционной системы Windows, клиента и сервера.
По умолчанию Windows будет обновлять параметры групповой политики каждые 90 минут или при перезагрузке компьютера. Бывают случаи, когда вам нужно немедленно обновить политики компьютера, и ждать 90 минут не вариант. С помощью команды gpupdate вы можете принудительно обновить политику.
В чем разница между командой gpupdate и gpupdate /force?
Так какую команду использовать? Лучше всего начать с команды GPUpdate, она должна работать в большинстве случаев. Если команда gpupdate не сработала, попробуйте gpupdate /force.
Я бы не стал запускать gpupdate /force на нескольких устройствах одновременно. Если у вас много групповых политик, это может быть ресурсоемким на контроллерах домена.
Видеоурок
Вы должны получить сообщение об успешном завершении.
Чтобы повторно применить все политики, используйте переключатель /force.
Давайте взглянем на некоторые реальные примеры использования команды gpupdate.
Добавить ярлык на рабочий стол пользователя
Вот фото до.
После запуска gpupdate вы можете увидеть добавленный на рабочий стол ярлык.
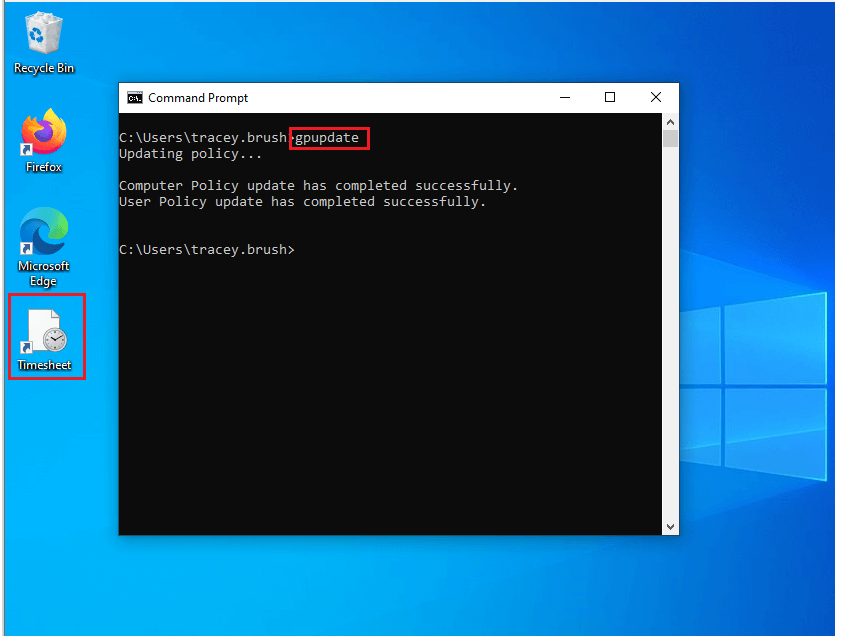
Ваш босс просит установить программное обеспечение
Затем выполните команду gpupdate. Но на этот раз вы получите сообщение ниже.
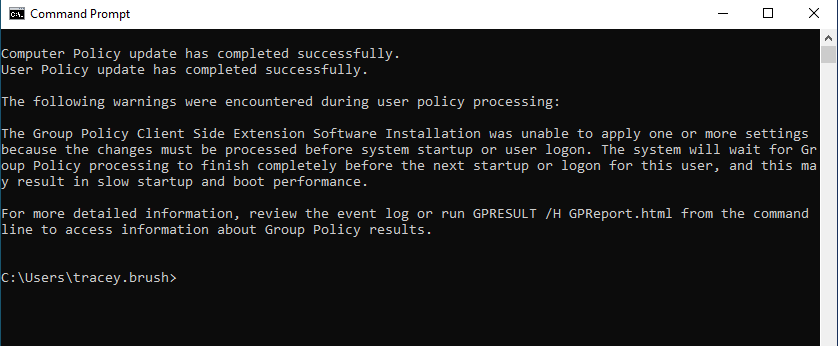
Я хотел показать этот пример, потому что не все политики можно применить сразу. Развертывание программного обеспечения с помощью групповой политики может происходить только во время перезагрузки.
Извините, босс, вам нужно перезагрузиться. 🙂
Когда следует использовать команду GPUpdate /force?
В двух приведенных мной примерах требовалось запустить только команду gpupdate. Параметр /force следует использовать только для устранения неполадок или при возникновении проблем с применением политики.
При этом я не видел никаких проблем с запуском gpupdate /force в качестве первого варианта. Я также не видел причин запускать его в качестве первого варианта. Большую часть времени я могу запустить gpupdate, и все работает. Как я упоминал выше, основная проблема с gpupdate /force заключается в одновременном запуске его на нескольких компьютерах, что может привести к значительной нагрузке на ваши контроллеры домена.
Запуск GPUpdate на нескольких компьютерах
Если вам нужно принудительно обновить групповую политику на удаленных компьютерах или на нескольких компьютерах, вы можете использовать эти примеры.
Знаете ли вы, что вы можете использовать консоль управления групповыми политиками для обновления удаленных и нескольких компьютеров?
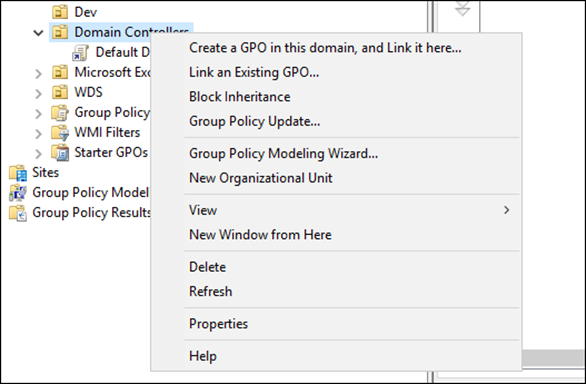
В консоли GPM щелкните правой кнопкой мыши подразделение и выберите «Обновить групповую политику».
Вы получите индикатор выполнения, показывающий вам статус.
Использование команды PowerShell Invoke-GPupdate
Существует команда PowerShell для обновления групповых политик. Для обновления на одном компьютере используйте эту команду
Для обновления на нескольких компьютерах с помощью PowerShell используйте эту команду. Приведенная ниже команда обновит все компьютеры в моей OU Accounting. Просто измените базовый путь поиска на различающееся имя вашего подразделения.
Синтаксис GPUpdate
Надеюсь, это руководство было вам полезным. Feel free to leave a comment or question below.
После изменения любых настроек групповых политик с помощью локального редактора GPO (gpedit.msc) или доменного редактора политик (gpmc.msc), новые настройки политик применяются к пользователю (или компьютеру) не сразу. Вы можете дождаться автоматического обновления политик (придётся ждать до 90 минут), либо можете обновить и применить политики вручную с помощью команды GPUpdate. Команда GPUpdate используется для принудительного обновления групповых политик компьютера и/или пользователя.
Совет. В Windows 2000 для ручного обновления групповых политик использовалась команда secedit /refreshpolicy. В следующих версиях Windows она была заменена утилитой GPUpdate.
Полный синтаксис команда gpupdate выглядит так:
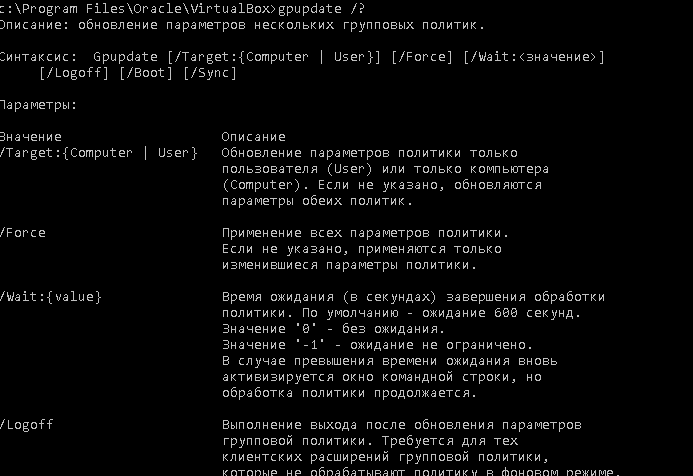
При запуске команды gpupdate без параметров выполняется обновление только новыех и изменённых настроек политик пользователя и компьютера
Вы можете обновить только политики пользователя или только политики компьютера с помощью параметра /target. Например:
Для принудительного обновления настроек групповых политик используется команда GPUpdate /force. В чем разница между GPUpdate и GPUpdate /force?
Команда gpupdate применяет только измененные политики, а команда GPUpdate /force заново переприменяет все политики клиента — и новые и старые (вне зависимости от того, были ли они изменены).
В большинстве случаев для обновления политик на компьютере нужно использовать gpupdate. В больших доменах Active Directory частое использование ключа /force при обновлении GPO вызывает большую нагрузку на контроллеры домена (т.к. компьютеры запрашивают заново все нацеленные на них или на пользователей политики).
Как мы уже говорили ранее групповые политики обновляются автоматически каждые 90 минут или во время загрузки компьютера. Поэтому в большинстве случае использование опции gpupdate /force не оправдано (особенно в различных скриптах) из-за высокой нагрузки на клиентские компьютеры, контроллеры домена и каналы передачи данных. Не стоит часто использовать параметр /force для принудительного обновления натсроек политик у клиентов, подключенных по медленным и нестабильным каналам передачи.
Вы можете добавить задержку (до 600 секунд) при обновлении политик с помощью параметра /wait:
Т.к. некоторые политики пользователя нельзя обновить в фоновом режиме, а только при входе пользователя в систему (установка программ, перенаправление папок и т.д.), вы можете выполнить logoff для текущего пользователя командой:
gpupdate /logoffНекоторые настройки политик компьютера могут применится только при загрузке Windows, поэтому вы можете инициировать перезагрузку компьютера с помощью параметра /Boot:
gpupdate /BootПараметр /Sync указывает, что следующее применение политики должно выполняться синхронно. Активные применения политики происходят при перезагрузке компьютера или при входе пользователя в систему.
В PowerShell 3.0 был добавлен командлет Invoke-GPUpdate, который можно использовать для обновления политик на удаленных компьютерах. Например, следующая команда запустит удаленное обновление групповых политик на компьютере msk-PC-1-22:
Invoke-GPUpdate -Computer msk-PC-1-22 -Force
Вы можете удаленно запустить принудительное обновление политик на всех компьютерах в указанном OU Active Directory с помощью команд:
В данной статье мы покажем простой способ удаленного обновления групповых политик на клиентах (компьютерах и серверах) домена Active Directory, без необходимости доступа к консоли удаленной машине и без использования команды gpupdate.
Одной из самых сложных проблем в управлении групповыми политиками AD является — тестирование политик «на лету», без перезагрузки компьютера или доступа к локальному компьютеру и запуску команды gpupdate /force.
Функция Remote Group Policy Update предоставляет возможность использовать одну консоль управления GPO (GPMC.msc) как для создания, изменения, так и применения и тестирования групповых политик.
Функционал удаленного обновления групповых политик впервые появился в Microsoft Windows Server 2012, во всех последующих версия (Windows Server 2016, Microsoft Windows 10), этот функционал и его стабильность постепенно улучшался.
Требования для работы Remote Group Policy Update:
Требования к серверному окружению:
Требования к клиентам:
Требования к сетевому взаимодействию (файерволам) между сервером и клиентами
В том случае, если ваше окружение соответствует данным требованиям, откройте консоль управления групповыми политиками (GPMC.msc), выберите OU (контейнер), в котором расположены целевые компьютеры, на которых нужно принудительно обновить GPO.
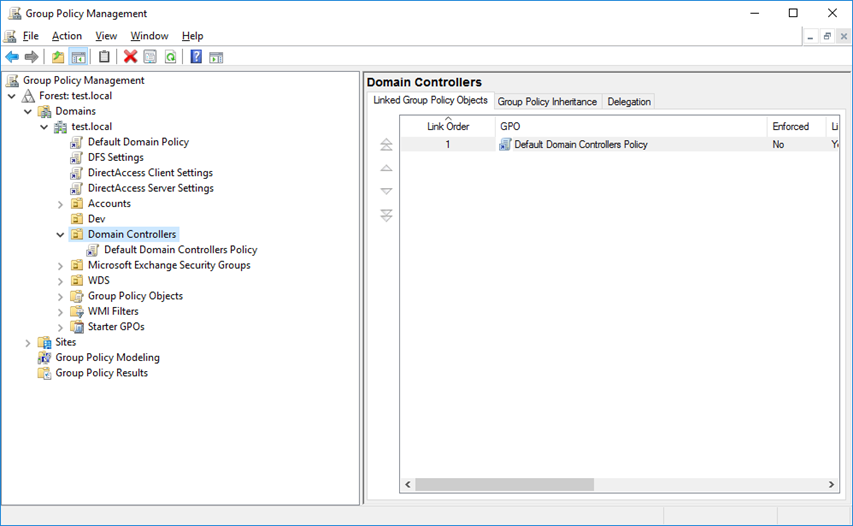
Щелкните правой кнопкой мыши по нужному контейнеру и выберите пункт Group Policy Update.
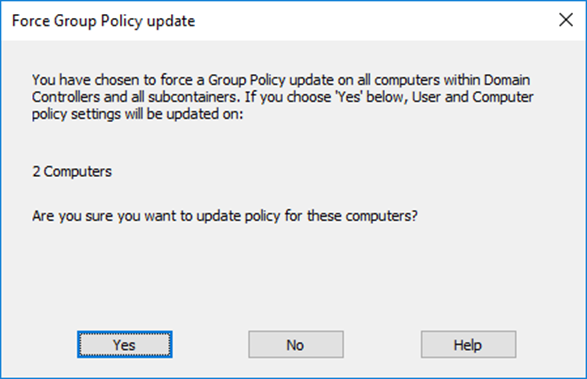
В открывшемся окне появится информация о количестве объектов в данном OU, на которых будет произведено обновление GPO. Для подтверждения действия щелкните по кнопке «Yes».
В окне Remote Group Policy update results вы увидите статус выполнения обновления политик, а также статус данной операции (успех/ ошибка, код ошибки). Естественно, если какой-то компьютер выключен, или доступ к нему ограничен файерволом, появится соответствующая ошибка.