


Так как большинство устройств в сети поддерживает динамическое разрешение адресов, то администратору, как правило, нет необходимости указывать записи протокола ARP в таблице адресов.
Кроме того, ARP -таблица всегда содержит запись с физическим широковещательным адресом (OxFFFFFFFFFFFF) для локальной сети. Эта запись позволяет устройству принимать широковещательные ARP -запросы. Каждая запись в ARP -таблице имеет свое время жизни, например для операционной системы Microsoft Windows ХР оно составляет 10 минут. При добавлении записи для нее активируется таймер. Если запись не востребована в первые две минуты, она удаляется. Если используется – будет существовать на протяжении 10 минут. В некоторых реализациях протокола ARP новый таймер устанавливается после каждого обращения к записи в ARP -таблице. Примеры запросов и ответов приведены на рис.58 и рис. 59.
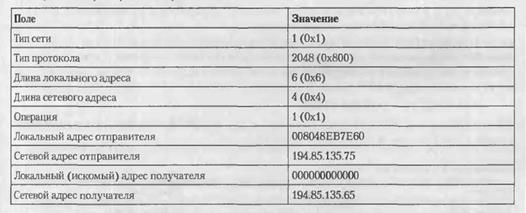
Рис. 58. Пример ARP запроса

Рис. 59. Пример ARP ответа
Существует разновидность протокола ARP –Proxy ARP. Proxy-ARP позволяет определять аппаратные адреса по их IP тех узлов, которые находятся аз пределами зоны широковещателных рассылок. Маршрутизаторы используют протокол proxy – ARP для того, чтобы помочь устройствам, не имеющим информации о маршрутизации, определить физические адреса устройств, находящихся в другой подсети.

Рис. 60. Структура RARP пакета
5.3. Фрагментация пакетов
Как было отмечено ранее, максимальная длина поля данных IP-пакета ограничена разрядностью поля, определяющего эту величину, и составляет 65535 байтов, однако при передаче по сетям различного типа длина пакета выбирается с учетом максимальной длины пакета протокола нижнего(канального) уровня, несущего IP-пакеты.
В локальных и глобальных сетях определяется такое понятие как максимальный размер поля данных кадра или пакета, в которые должен инкапсулировать свой пакет протокол IP. Эту величину обычно называют максимальной единицей транспортировки – MTU (Maximum Transfer Unit). Сети Ethernet имеют значение MTU, равное 1500 байт, сети FDDI – 4096.
Разбивка блока информации на пакеты размером, равным значению MTU конкретной технологии реализуется IP-протоколом с помощью механизма фрагментации пакетов.
Пусть компьютер 1(рис. 61)связан с сетью, имеющей значение MTU в 4096 байтов, например, с сетью FDDI. При поступлении на IP-уровень компьютера 1 сообщения от транспортного уровня размером в 5600 байтов, протокол IP делит его на два IP-пакета, устанавливая в первом пакете признак фрагментации и присваивая пакету уникальный идентификатор, например, 486. В первом пакете величина поля смещения равна 0, а во втором – 2800. Признак фрагментации во втором пакете равен нулю, что показывает, что это последний фрагмент пакета. Общая величина IP-пакета составляет 2800+20 (размер заголовка IP), то есть 2820 байтов, что умещается в поле данных кадра FDDI.
Рис. 61.Фрагментация IP-пакетов
Далее компьютер 1 передает эти пакеты на канальный уровень К1, а затем и на физический уровень Ф1, который отправляет их маршрутизатору, связанному с данной сетью.
Маршрутизатор по сетевому адресу определяет, что прибывшие два пакета нужно передать в сеть 2, которая имеет меньшее значение MTU, равное 1500. Маршрутизатор извлекает фрагмент транспортного сообщения из каждого пакета FDDI и делит его еще пополам, чтобы каждая часть уместилась в поле данных кадра Ethernet. Затем он формирует новые пакеты IP, каждый из которых имеет длину 1400 + 20 = 1420 байтов, что меньше 1500 байтов, поэтому они нормально помещаются в поле данных кадров Ethernet.
В результате в компьютер 2 по сети Ethernet приходит четыре IP-пакета с общим идентификатором 486, что позволяет протоколу IP, работающему в компьютере 2, правильно собрать исходное сообщение. Если пакеты пришли не в том порядке, в котором были посланы, то смещение укажет правильный порядок их объединения.
Отметим, что IP- маршрутизаторы не собирают фрагменты пакетов в более крупные пакеты, даже если на пути встречается сеть, допускающая такое укрупнение. Это связано с тем, что отдельные фрагменты сообщения могут перемещаться по интерсети по различным маршрутам.
5.4. Маршрутизация пакетов
В сложных составных сетях почти всегда существует несколько альтернативных маршрутов для передачи пакетов между двумя конечными узлами. Маршрут – это последовательность маршрутизаторов, которые должен пройти пакет от отправителя до получателя. Маршрутизатор – это устройства, которые обрабатывают IP-пакеты
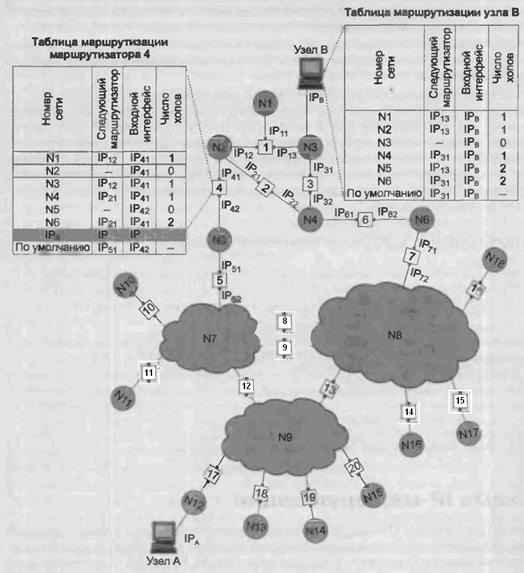
Рис. 62. Маршрутизация пакетов
Задачу выбора маршрута из нескольких возможных решают не только маршрутизаторы, но и конечные узлы. Маршрут выбирается на основании имеющейся у этих устройств информации о текущей конфигурации сети, которая хранится в специальных таблицах маршрутизации. В таблице маршрутизации размещаются записи трех типов
· маршрут до сети
· маршрут до компьютера
· маршрут по умолчанию
В качестве критерия часто выступает задержка прохождения маршрута отдельным пакетом, средняя пропускная способность маршрута для последовательности пакетов или наиболее простой критерий, учитывающий только количество пройденных на маршруте промежуточных маршрутизаторов (ретрансляционных участков, или хопов).
Каждый интерфейс маршрутизатора можно рассматривать как отдельный узел сети: он имеет сетевой адрес и локальный адрес в той подсети, которая к нему подключена. Например, маршрутизатор под номером 4 имеет два интерфейса, к которым подключены сети N1, N5. На рисунке сетевые адреса этих портов обозначены IР41, IР42
Пакет, отправленный из узла А в узел В, может пройти через маршрутизаторы 17, 12, 5,4 и 1 или маршрутизаторы 17, 13, 7,6 и 3. Нетрудно найти еще несколько маршрутов между узлами А и В.
Полученная в результате анализа информация о маршрутах дальнейшего следования пакетов помещается в таблицу маршрутизации. Упрощенные таблицы маршрутизации приведены на рис.63,64.

Рис. 63. Упрощенная таблица маршрутизации маршрутизатора R4

Рис. 64. Упрощенная таблица маршрутизации узла В
Поскольку пакет может быть адресован в любую подсеть составной сети, логично, что каждая таблица маршрутизации будет иметь записи обо всех сетях, входящих в составную сеть. Но при таком подходе в случае крупной сети объем таблиц маршрутизации может оказаться очень большим, что повлияет на время ее просмотра, потребует много места для хранения и т. п. Поэтому на практике число записей в таблице маршрутизации стараются уменьшить за счет использования специальной записи — «маршрутизатор по умолчанию» (default). Т.е. в таблицу маршрутизации записывают номера соседних и близлежащих сетей. Доступ к остальным сетям происходит через маршрутизатор по умолчанию.
Рис. 65. Таблица маршрутизации
Продвижение пакетов по сети
Рассмотрим процесс продвижения пакета в составной сети на примере IP-сети, показанной на рис. 66. Все узлы, рассматриваемой сети, имеют адреса, основанные на классах.
Пусть пользователю компьютера poit.bsuir.by, находящегося в сети 129.13.0.0, необходимо установить связь с FTP-сервером, символьное имя, которого ftpsrv.bsu.by. Для доступа к этому серверу пользователь на компьютере poit.bsuir.by должен указать в FTP-клиенте имя сервера ftpsrv.bsu.by, что приводит к выполнению трех последовательных действий:
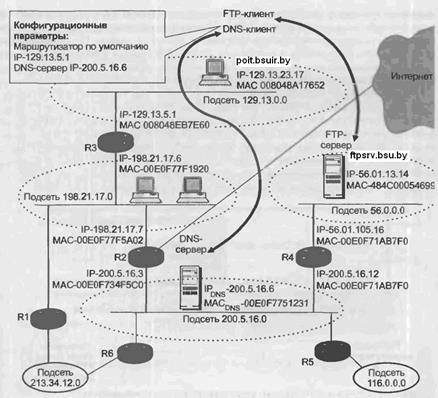
Рис. 66. Продвижение пакетов
Продвижение пакетов состоит из следующих шагов:
2. Передача кадра Ethernet с IP-пакетом маршрутизатору R3. Для передачи сформированного IP-пакета необходимо его упаковать в кадр Ethernet, указав в заголовке МАС-адрес получателя(маршруимзатора R3) и МАС-адрес отправителя.– poit.bsuir.by.

Рис. 67. Кадр с IP-пакетом
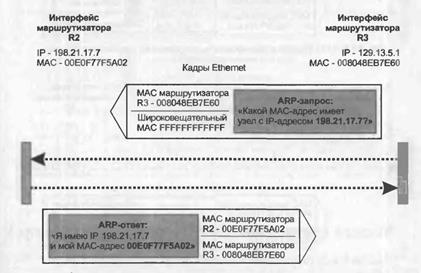
Рис. 68. Запрос и ответ ARP-протокола
5. Теперь, зная МАС-адрес маршрутизатора R2 (00E0F77F5A02), маршрутизатор R3 отсылает ему IP-пакет с DNS-запросом (рис. 69).

Рис. 69. Кадр для маршрутизатора R2
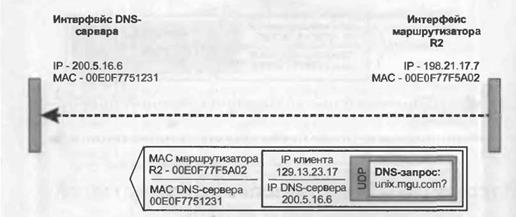
Рис. 70. Кадр для DNS-сервера
8. Процесс доставки DNS-ответа клиенту poit.bsuir.by совершенно аналогичен процессу передачи DNS-запроса, который мы только что так подробно описали. Работая в теснойсвязи, протоколы IP, ARP и Ethernet передают клиенту DNS-ответ через всю составную сеть (рис. 71).

Рис. 71. Кадр с ответам DNS-сервера
5.5 Устройства сетевого уровня
Маршрутизатор работает на сетевом уровне (рис.66) модели OSI.
Основными функциями IP-маршрутизатора являются создание таблицы маршрутизации и продвижение IP-пакетов на основе данных этой таблицы по оптимальному маршруту. Для выполнения этих функций маршрутизатор должен поддерживать протокол IP, рассмотренный в 5.1.2, а также протоколы маршрутизации(будут рассмотрены далее).
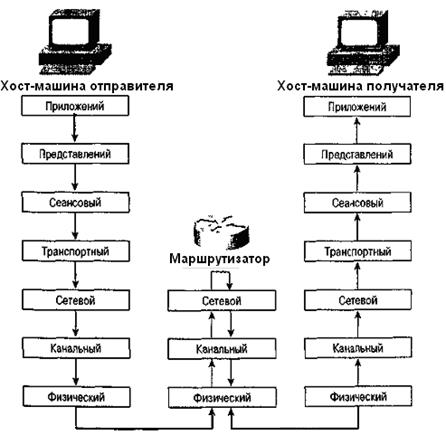
Рис. 72. Работа маршрутизатора на сетевом уровне
Кроме основных функций маршрутизатор выполняет такие дополнительные функции как:
· фильтрация сетевого трафика;
· трансляции сетевых адресов (NAT);
· анализ информации из заголовка сетевого уровня пакета, изменение этого заголовка при необходимости (время жизни пакета и т. п.);
· фильтрация пакетов;
· проверка контрольной суммы пакетов, отбрасывание пакетов, содержащих ошибки;
· буферизация пакетов, управление очередями пакетов;
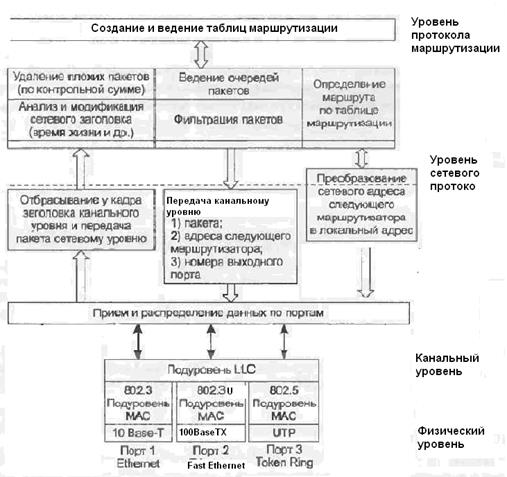
Рис. 73. Функциональная модель маршрутизатора
На уровне интерфейсов маршрутизатор, обеспечивает физический интерфейс со средой передачи, включая согласование уровней электрических сигналов, логическое кодирование, тип физического разъема. В разных моделях маршрутизаторов часто предусматриваются различные наборы физических интерфейсов среды передачи(например витая пара и оптоволокно) и интерфейсы различных технологий.
На физическом уровне маршрутизатор, обеспечивает физический интерфейс со средой передачи, включая согласование уровней электрических сигналов, логическое кодирование, тип физического разъема. В разных моделях маршрутизаторов часто предусматриваются различные наборы физических интерфейсов среды передачи(например витая пара и оптоволокно) и интерфейсы различных технологий (например Fast Ethernet и Gigabit Ethernet).
Полученный с сетевого уровня IP-пакет и МАС-адрес следующего маршрутизатора упаковываются в кадр, который направляется на определенный порта маршрутизатора.
Уровень сетевого протокола
Основной функцией сетевого уровня является определение маршрута пакета. По номеру сети, извлеченному из заголовка пакета, модуль сетевого протокола находит в таблице маршрутизации строку, содержащую сетевой адрес следующего маршрутизатора и номер порта, на который нужно передать данный пакет.Для разрешения адресов протокол IP обращается к проколу ARP
С сетевого уровня IP-пакет, МАС-адрес следующего маршрутизатора и номер порта маршрутизатора передаются вниз, канальному уровню.
Не забудь поделиться страницей с друзьями:
Описание команды ARP.
1.1. Формат командной строки ARP:
- -a -отображает текущие ARP-записи, опрашивая текущие данные протокола. Если задан параметр inet_addr, то будут отображены IP и физические адреса только для заданного компьютера. Если ARP используют более одного сетевого интерфейса, то будут отображаться записи для каждой таблицы.
- -g — то же, что и параметр -a.
- -v — отображает текущие ARP-записи в режиме подробного протоколирования. Все недопустимые записи и записи в интерфейсе обратной связи будут отображаться.
- -N if_addr — отображает ARP-записи для заданного в if_addr сетевого интерфейса.
- -d — удаляет узел, задаваемый inet_addr. Параметр inet_addr может содержать знак шаблона * для удаления всех узлов.
- -s — добавляет узел и связывает адрес в Интернете inet_addr c физическим адресом eth_addr. Физический адрес задается 6 байтами (в шестнадцатеричном виде), разделенными дефисом. Эта связь является постоянной
- eth_addr — определяет физический адрес.
- if_addr — если параметр задан, он определяет адрес интерфейса в Интернете, чья таблица преобразования адресов должна измениться. Если параметр не задан, будет использован первый доступный интерфейс.
В IP-сетях существует три способа отправки пакетов от источника к приемнику:
– одноадресная передача (Unicast);
– широковещательная передача (Broadcast);
– многоадресная рассылка (Multicast).
Примеры использования ARP.
2.1. Отобразить таблицу соответствия IP и MAC адресов для данного компьютера
C: arp -a
2.2. То же, что и в предыдущем случае, но с отображением информации в постраничном режиме:
2.3. Пример отображаемой таблицы ARP:
C: arp
Интерфейс: 127.0.0.1 — 0x1
адрес в Интернете Физический адрес Тип
224.0.0.22 статический
224.0.0.251 статический
239.255.255.250 статический
Интерфейс: 192.168.1.133 — 0x1c
адрес в Интернете Физический адрес Тип
192.168.1.1 c8-2b-35-9a-a6-1e динамический
192.168.1.132 00-11-92-b3-a8-0d динамический
192.168.1.255 ff-ff-ff-ff-ff-ff статический
224.0.0.22 01-00-5e-00-00-16 статический
224.0.0.251 01-00-5e-00-00-fb статический
224.0.0.252 01-00-5e-00-00-fc статический
239.255.255.250 01-00-5e-7f-ff-fa статический
2.4. Добавить в таблицу ARP запись, задающую соответствие IP адреса 192.168.1.1 и физического адреса 00-08-00-62-F6-19 :
C: arp -s 192.168.1.1 00-08-00-62-F6-19
C: arp -d 192.168.1.1
C: arp -d 192.168.1.*
Порядок преобразования адресов
По сети передается
широковещательный ARP-запрос.
Исходящий IP-пакет
ставится в очередь.
Этот ответ получает
машина, сделавшая ARP-запрос. Драйвер
этой машины проверяет поле типа в
Ethernet-кадре и передает ARP-пакет модулю
ARP. Модуль ARP анализирует ARP-пакет и
добавляет запись в свою ARP-таблицу.
Обновленная таблица
выглядит следующим образом:
В TCP/IP не рассматриваются технологии канального и физического уровней, при реальной передаче данных все равно приходится отображать IP адрес на адрес канального уровня.
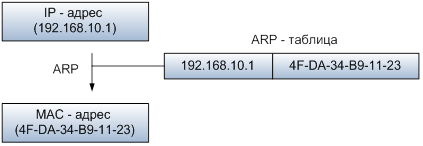
Непосредственно связь между IP адресом и MAC адресом осуществляется с помощью так называемых ARP-таблиц, где в каждой строке указывается соответствие IP адреса MAC адресу.
Пример ARP-таблицы в ОС Windowsпредставлен на рисунке.
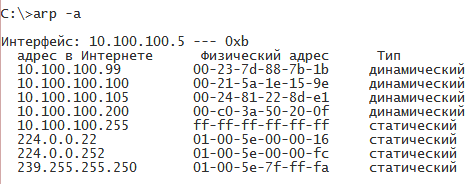
В ARP-таблице, помимо IP и MAC адреса, еще указывается тип связи, существует два типа записей:
- Статические записи создаются вручную, они существуют до тех пор, пока компьютер или маршрутизатор остается включенным.
- Динамические записи должны периодически обновляться. Если запись не обновлялась в течении определенного времени (приблизительно 2 минуты), то она исключается из таблицы. В ARP-таблице содержаться записи не обо всех узлах сети. А только те, которые активно участвуют в сетевых операциях. Такой способ хранения называется ARP-кэшем.
В IPv6 функциональность ARP обеспечивает протокол NDP
(Neighbor Discovery Protocol Протокол Обнаружения Соседей).
Существует четыре типа ARP-сообщений:
- ARP-запрос(ARPrequest);
- ARP-ответ(ARP reply);
- RARP-запрос(RARP-request);
- RARP-ответ(RARP-reply).
Что за ARP-таблица?
Здесь можно обратить внимание на широковещательный адрес (broadcast). Поле «адрес назначения Ethernet» заполняется единицами (ff:ff:ff:ff:ff:ff)
Коммутатор, получив такой широковещательный фрейм, отправляет его всем компьютерам сети, как бы обращаясь ко всем с вопросом: «если Вы владелец этого ip адреса (ip адреса назначения), пожалуйста сообщите мне Ваш mac адрес».
Существуют следующие типы сообщений ARP: запрос ARP (ARP request) и ответ ARP (ARP reply). Система-отправитель при помощи запроса ARP запрашивает физический адрес системы-получателя. Ответ (физический адрес узла-получателя) приходит в виде ответа ARP.
Записи в кэше ARP могут быть статическими и динамическими. Пример, данный выше, описывает динамическую запись кэша. Можно также создавать статические записи в таблице ARP. Это можно сделать при помощи команды:
В системах семейства Windows до NT 6.0 записи в таблице ARP, созданные динамически, остаются в кэше в течение 2 минут. Если в течение этих двух минут произошла повторная передача данных по этому адресу, то время хранения записи в кэше продлевается ещё на 2 минуты. Эта процедура может повторяться до тех пор, пока запись в кэше просуществует до 10 минут. После этого запись будет удалена из кэша, и будет отправлен повторный запрос ARP. Сейчас же время хранения записей в ARP-таблице и метод хранения выбираются программно и при желании их можно изменить.
ARP-запрос
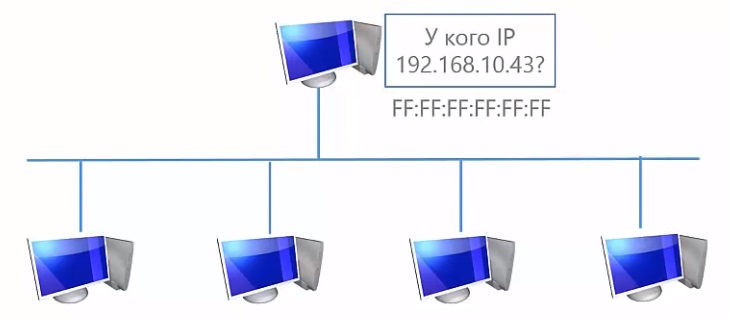
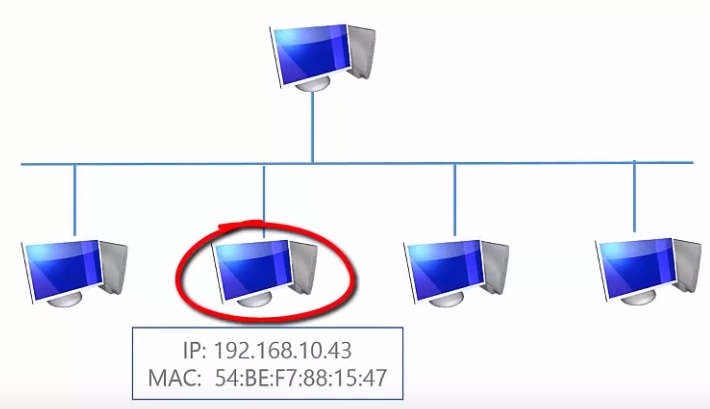
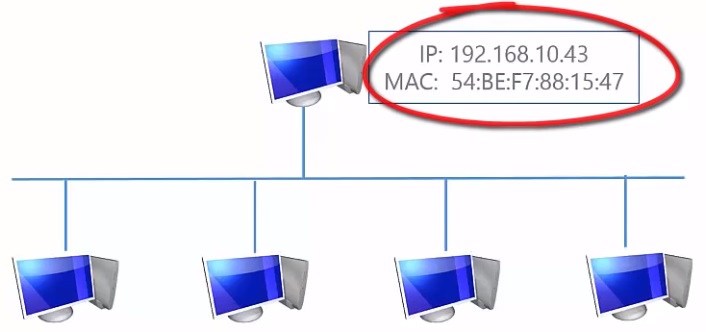
Отправитель ARP запроса получает ответ, извлекает из него МАК-адрес и использует его для передачи данных по технологии канального уровня.

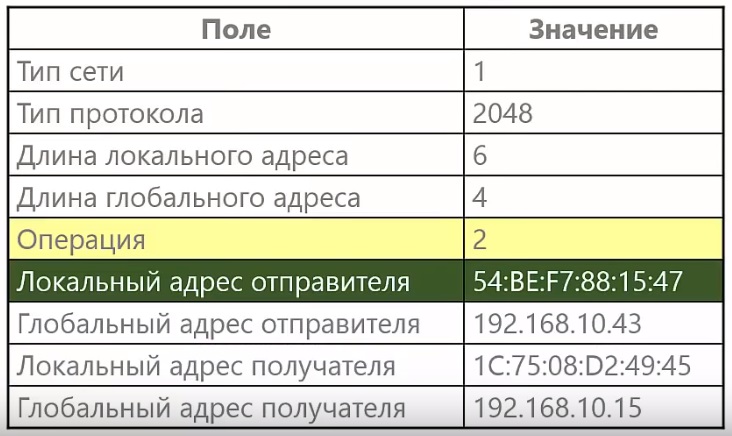
- Первое поле “тип сети”, говорит о том, какое оборудование мы используем в сети, 1 — соответствует Ethernet.
- Второе поле “тип протокола” в нем указывается протокол сетевого уровня 2048 означает IP.
- Следующее поле код операции, 1 — соответствует ARP запросу, а 2 — ARP ответу.
- Глобальный адрес получателя (192.168.10.43).
- Локальный адрес получателя неизвестен (00:00:00:00:00:00)
Формат ARP ответа точно такой же, только в поле “операция” стоит значение 2 и адрес, который мы ищем находится в поле локальный адрес отправителя.
Связующее звено
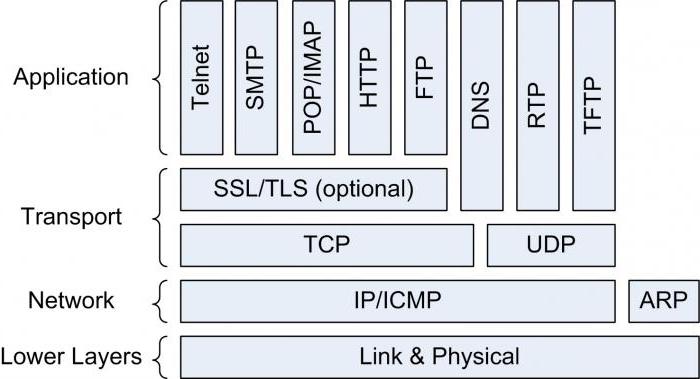
Протокол управления интернет-протоколом позволяет шлюзам отправлять сообщения об ошибках или управлять сообщениями на другие шлюзы или хосты. ICMP предоставляет связь между программным обеспечением протокола Интернета между компьютерами. Это механизм сообщений так называемого специального назначения, добавленный разработчиками к протоколам TCP/IP. Это позволяет шлюзам в Интернете информировать об ошибках либо направлять информацию о непредвиденных обстоятельствах.
Сам протокол IP не содержит ничего, чтобы помочь подключиться к тестированию отправителя или узнать о сбоях. Отчеты об ошибках и их исправлении сообщаются посредством ICMP только в отношении исходного источника. Он должен связывать ошибки с отдельными прикладными программами и предпринимать действия для устранения проблем. Таким образом, он предоставляет возможность для шлюза сообщать об ошибке. При этом он не полностью определяет действие, которое необходимо предпринять для исправления неполадок.
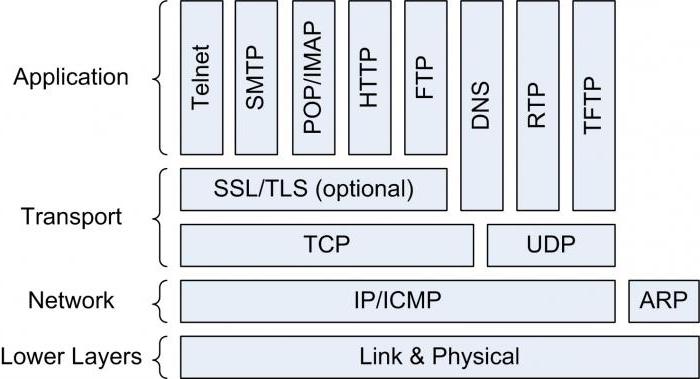
ICMP ограничивается в связи с исходным источником, но не с промежуточными ICMP-сообщениями. Они отправляются через Интернет в части данных дейтаграммы IP, которая сама перемещается по сети. Именно поэтому они тесно взаимосвязаны с ARP-протоколом. ICMP-сообщения маршрутизируются точно так же, как датаграммы, содержащие информацию для пользователей, не имея при этом дополнительной надежности или приоритета.
Исключение присутствует для процедур обработки ошибок, когда IP-датаграмма, несущая сообщения ICMP, не генерируется для ошибок, которые возникают из дейтаграмм, содержащих сообщения о неполадках.
Современный вид
Сегодня используются несколько усовершенствований протокола ARP и его назначения. Так, когда машина A хочет отправить пакеты устройству B, возможно, что B отправит данные для A в скором времени. По этой причине, чтобы избежать ARP для машины B, A должна выполнить привязку адреса IP_to_MAC при запросе MAC-адреса B в специальном пакете.
Поскольку A направляет свой изначальный запрос для MAC-адреса B, каждый компьютер в сети должен извлекать и хранить в своем кеше привязку адреса IP_to_MAC A. Когда в сети появляется новый компьютер (например, при перезагрузке операционной системы), он может транслировать эту привязку, чтобы все остальные машины могли хранить его в своих кешах. Это позволит устранить множество ARP-пакетов всеми другими машинами, когда они хотят общаться с добавленным устройством.
Команда arp в Windows
Позволяет просмотреть ARP-таблицу, добавить в нее новую запись или удалить существующую:
Создать запись в ARP-таблице:
Вывести записи ARP-таблицы:
Как это работает?
Работа протоколов ARP и ICMP тесно связана. Всякий раз, когда ошибка предотвращает маршрутизацию или доставку шлюзу датаграммы, он отправляет сообщение о недоступности адресата обратно в исходный код, а затем удаляет датаграмму. Неисправляемые неполадки в сети обычно подразумевают сбои в передаче данных. Поскольку сообщение включает в себя короткий префикс дейтаграммы, вызывавшей проблему, источник точно знает, какой из адресов недоступен. Направление может быть недоступно, поскольку аппаратное обеспечение временно не работает, отправитель сообщил несуществующий адрес назначения или потому, что шлюз не имеет маршрута к целевой сети.
Несмотря на то, что шлюзы отправляют не доходящие сообщения по назначению, если они не могут маршрутизировать или доставлять датаграммы, не все такие ошибки могут быть обнаружены. Если дейтаграмма содержит параметр исходного маршрута с неправильными данными, она может инициировать сообщение об ошибке маршрута источника.
Протокол ARP работает
различным образом в зависимости от
того, какой протокол канального уровня
работает в данной сети — протокол
локальной сети (Ethernet, Token Ring, FDDI) с
возможностью широковещательного доступа
одновременно ко всем узлам сети, или же
протокол глобальной сети (X.25, frame relay),
как правило не поддерживающий
широковещательный доступ.
ARP-оповещение
ARP-оповещение (ARP Announcement) — это пакет (обычно ARP-запрос), содержащий корректную SHA и SPA хоста-отправителя, с TPA, равной SPA. Это не разрешающий запрос, а запрос на обновление ARP-кэша других хостов, получающих пакет.
Большинство операционных систем посылает такой пакет при включении хоста в сеть, что позволяет предотвратить ряд проблем. Например, при смене сетевой карты (когда необходимо обновить связь между IP- и MAC-адресами), такой запрос исправит записи в ARP-кэше других хостов в сети.
Синхронизация транзакций RARP
Поскольку RARP напрямую использует физическую сеть, никакое иное программное обеспечение протокола не должно откликаться на запрос или повторно передавать его. ПО RARP должно выполнять эти задачи. Некоторые рабочие станции, полагающиеся на такой протокол для загрузки, предпочитают повторять попытку до бесконечности, пока не получат ответ. Иные реализации объявляют об отказе после нескольких попыток предотвратить наполнение сети ненужной трансляцией.
Преимущества Mulitple RARP Servers: большая надежность.
Недостаток: перегрузка может возникнуть, когда все серверы ответят.
Таким образом, чтобы избежать недостатков, можно использовать первичный и вторичный серверы. Каждому компьютеру, который запрашивает запрос RARP, назначается первичный сервер. Обычно он отвечает на все позывы, но если он терпит неудачу, тогда запросчик может взять тайм-аут и выполнить ретрансляцию запроса. Если второй сервер получает вторую копию запроса в течение короткого времени первого, он отвечает. Но все же может возникнуть проблема, при которой по умолчанию реагируют все вторичные серверы, тем самым перегружая сеть. Таким образом, проблема состоит в том, чтобы избежать одновременной передачи ответов с обоих серверов. Каждый вторичный сервер, который принимает запрос, вычисляет случайную задержку и затем отправляет ответ.
ICMP-протокол
В этом протоколе зашифрован механизм, который шлюзы и хосты используют для обмена информацией об управлении или ошибкой. Интернет-протокол обеспечивает надежную службу передачи данных без установления соединения, датаграмма перемещается от шлюза к шлюзу, пока не достигнет того, которое может доставить его непосредственно до конечного пункта назначения.
Если шлюз не может маршрутизировать или доставлять дейтаграмму, или если он обнаруживает необычное условие, такое как перегрузка сети, что влияет на его способность перенаправлять дейтаграмму, ему необходимо дать указание исходному источнику принять меры, чтобы избежать или устранить проблему.
3 ответа
Если я понимаю ваш вопрос, вы спрашиваете, являются ли эти три поля одинаковыми: и .
Мы можем сравнивать значения в традиционном «обычном» сеансе ARP и прокси-ARP.
Традиционный запрос /ответ ARP

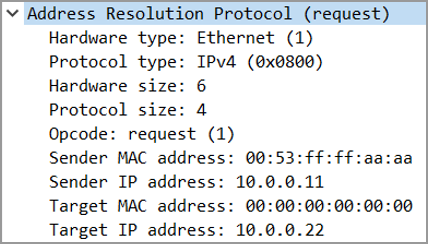

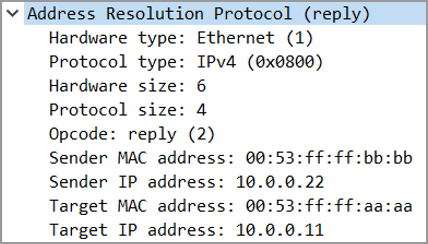
SHA и THA отображаются в Wireshark как «Source MAC Address» и «Target MAC Address» и, смотря на изображения выше, кажется, что все три поля соответствуют (по обоим кадрам, конечно) — они оба . Это также соответствует источнику Ethernet в исходном запросе. Таким образом, для обычного ARP все три значения совпадают.
Далее мы рассмотрим прокси-сервер ARP:
Прокси-протокол ARP

Объявление ARP по-прежнему имеет OPcode из , технически делая это ARP-запрос.
Таким образом, последовательность ARP Probe /Announcement не имеет ARP-ответа — только запросы ARP. И в , что , тогда Ethernet SRC и SHA всегда совпадают друг с другом, но в ответе нет ответа THA.
Вопрос 2
Взглянув на вышеприведенные снимки, кажется, что во всех случаях TPA запроса и SPA-ответ идентичны.
Я не могу представить ситуацию, в которой они будут отличаться. Но я признаю, что я конкретно не изучил этот вопрос конкретно.
Однако я склонен полагать, что если они были разными, исходный отправитель просто посмотрел бы на входящий ответ как Безвозмездный ARP , а не как исходный вопрос оригинального отправителя.
Что касается 1., я нашел эту выдержку из RFC 826 :
Это означает, что, по крайней мере, согласно первоначальной спецификации, это не предназначено для выполнения.
Структура пакета
Ниже проиллюстрирована структура пакета, используемого в запросах и ответах ARP. В сетях Ethernet в этих пакетах используется EtherType 0x0806, и запросы рассылаются на широковещательный MAC-адрес — FF:FF:FF:FF:FF:FF.
Отметим, что в структуре пакета, показанной ниже, в качестве SHA, SPA, THA и TPA условно используются 32-битные слова — реальная длина определяется физическим устройством и протоколом.
Hardware type (HTYPE)
Каждый канальный протокол передачи данных имеет свой номер, который хранится в этом поле. Например, Ethernet имеет номер 0x0001.
Protocol type (PTYPE)
Код сетевого протокола. Например, для IPv4 будет записано 0x0800.
Hardware length (HLEN)
Длина физического адреса в байтах. Адреса Ethernet имеют длину 6 байт (0x06).
Protocol length (PLEN)
Длина логического адреса в байтах. IPv4 адреса имеют длину 4 байта (0x04).
Код операции отправителя: 0x0001 в случае запроса и 0x0002 в случае ответа.
Sender hardware address (SHA)
Физический адрес отправителя.
Sender protocol address (SPA)
Логический адрес отправителя.
Target hardware address (THA)
Физический адрес получателя. Не требуется при запросе.
Target protocol address (TPA)
Логический адрес получателя.
Если хост с IPv4 адресом 10.10.10.123 и MAC адресом 00:0D:9D:86:59:E5 хочет послать пакет другому хосту с адресом 10.10.10.140, но не знает его MAC адрес, то он должен послать ARP запрос для разрешения адреса.
Пакет, изображённый ниже, изображает широковещательный запрос.
Если хост с IP 10.10.10.140 присутствует в сети и доступен, то он получает этот запрос ARP и возвращает ответ.
В ситуации, описанной выше, если узел с адресом 10.10.10.140 имеет MAC-адрес 00:09:58:D8:33:AA, то он отправит в ответ пакет, проиллюстрированный ниже. Заметим, что блоки адресов отправителя и получателя теперь поменяли значения (отправитель ответа теперь получатель запроса; получатель ответа — отправитель запроса). Кроме того, в ответе есть MAC-адрес узла 10.10.10.140 в поле физического адреса отправителя (SHA), а поле THA не пустое (одноадресный ответ).
Любой узел в той же сети, что и отправитель с получателем, тоже получит запрос (так как он широковещательный) и таким образом добавит в свой кэш информацию об отправителе. Ответ ARP направлен только источнику запроса ARP, поэтому ответ ARP не доступен другим узлам в сети.
Замечание. Длина полей SHA, SPA, THA, TPA зависит от параметров Hardware length и Protocol length соответственно.
Важной особенностью интерфейса Ethernet является то, что каждая интерфейсная карта имеет свой уникальный адрес. Каждому производителю карт выделен свой пул адресов в рамках которого он может выпускать карты
Согласно протоколу Ethernet, каждый интерфейс имеет 6-ти байтовый адрес. Адрес записывается в виде шести групп шестнадцатеричных цифр по две в каждой (шестнадцатеричная записи байта). Первые три байта называются префиксом, и именно они закреплены за производителем. Каждый префикс определяет 224 различных комбинаций, что равно почти 17-ти млн. адресам.
Порядок функционирования протокола следующий.
Полученные данные заносятся в таблицу, ждущая дейтаграмма извлекается из очереди и передается на инкапсуляцию в кадр Ethernet для последующей отправки по физическому каналу. Протокол ARP может поддерживать не только Ethernet, но и другие типы физических сред.
Упрощенно, ARP-таблица состоит из двух столбцов:
В Linux таблицу ARP можно посмотреть, используя команду arp:
Устранение неполадок при открытии файлов ARP
Дважды щелкнув по файлу ARP вы можете увидеть системное диалоговое окно, в котором сообщается «Не удается открыть этот тип файла». В этом случае обычно это связано с тем, что на вашем компьютере не установлено Advanced Archive Password Recovery для %%os%%. Так как ваша операционная система не знает, что делать с этим файлом, вы не сможете открыть его дважды щелкнув на него.
Совет: Если вам извстна другая программа, которая может открыть файл ARP, вы можете попробовать открыть данный файл, выбрав это приложение из списка возможных программ.
Установлена неправильная версия Advanced Archive Password Recovery
В некоторых случаях у вас может быть более новая (или более старая) версия файла Advanced RAR Password Recovery Setup, не поддерживаемая установленной версией приложения. При отсутствии правильной версии ПО Advanced Archive Password Recovery (или любой из других программ, перечисленных выше), может потребоваться загрузить другую версию ПО или одного из других прикладных программных средств, перечисленных выше. Такая проблема чаще всего возникает при работе в более старой версии прикладного программного средства с файлом, созданным в более новой версии, который старая версия не может распознать.
Совет: Иногда вы можете получить общее представление о версии файла ARP, щелкнув правой кнопкой мыши на файл, а затем выбрав «Свойства» (Windows) или «Получить информацию» (Mac OSX).
Резюме: В любом случае, большинство проблем, возникающих во время открытия файлов ARP, связаны с отсутствием на вашем компьютере установленного правильного прикладного программного средства.


