
Windows Defender (он же Защитник Windows) — встроенная в операционную систему программа, которая оберегает компьютер от внешних угроз — вирусов, троянов, майнеров и вредоносного ПО.
Однако качество фильтра защитника оставляет желать лучшего: хоть Microsoft и старается совершенствовать собственный механизм защиты, Windows Defender до сих пор не входит даже в первую десятку эффективных антивирусов. Поэтому большинство пользователей выбирают более надёжные средства, а защитник отключают.
При установке сторонних антивирусов Защитник автоматически отключается, но лишь в том случае, если ОС распознает замену. Если нет, его нужно деактивировать самостоятельно. Даже если Defender используется как основной антивирус, время от времени его приходится отключать, чтобы установить программы, которые Защитник блокирует, ошибочно приняв за угрозу.
Существует несколько способов полностью отключить Windows Defender, и все они перечислены в моей подробной инструкции. В конце говорится о том, как снова запустить встроенную программу при необходимости.
Если защиту необходимо убрать на непродолжительное время, делаем следующее:
- Щелкаем правой кнопкой мыши по значку в виде щита на панели уведомлений и нажимаем «Открыть». Альтернативный способ: заходим в «Параметры», выбираем «Обновления и безопасность», далее — «Защитник Windows» и нажимаем «Открыть Центр безопасности защитника Windows».
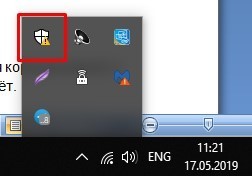
Открываем центр безопасности
- В левой части появившегося окна видим вертикальный ряд иконок и снова находим среди них значок в форме щита. Нажимаем на него и выбираем раздел «Параметры защиты от вирусов и других угроз».
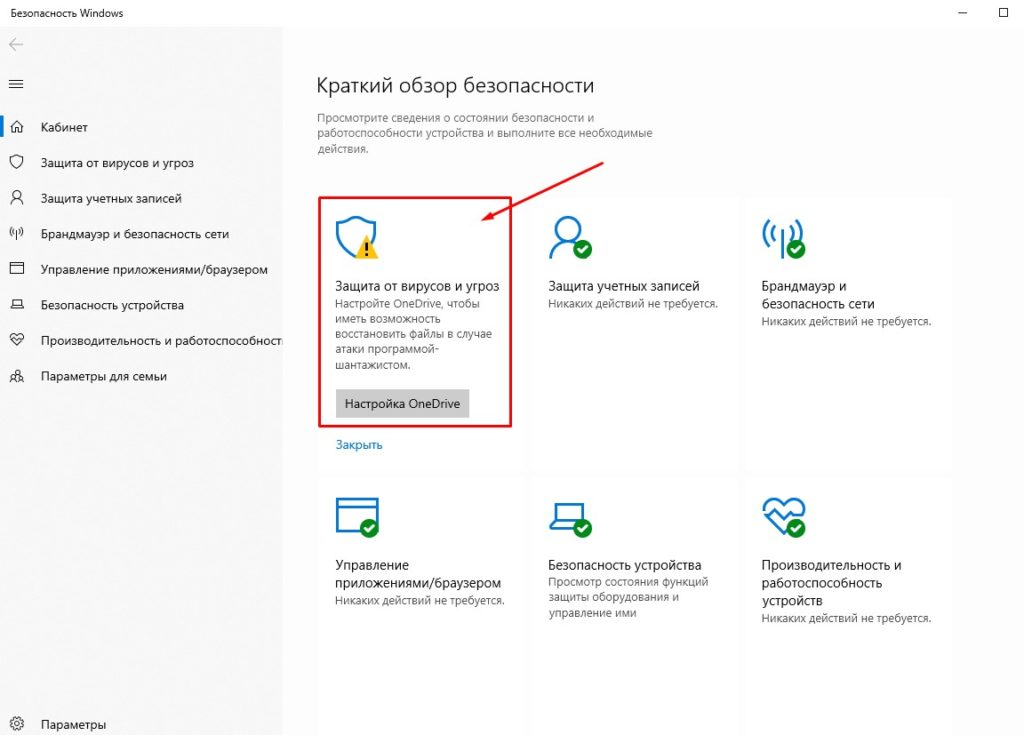
Жмем на значок щита
- Видим две опции: «Защита в режиме реального времени» и ниже — «Облачная защита». Оба тумблера ставим в положение «Выкл.»
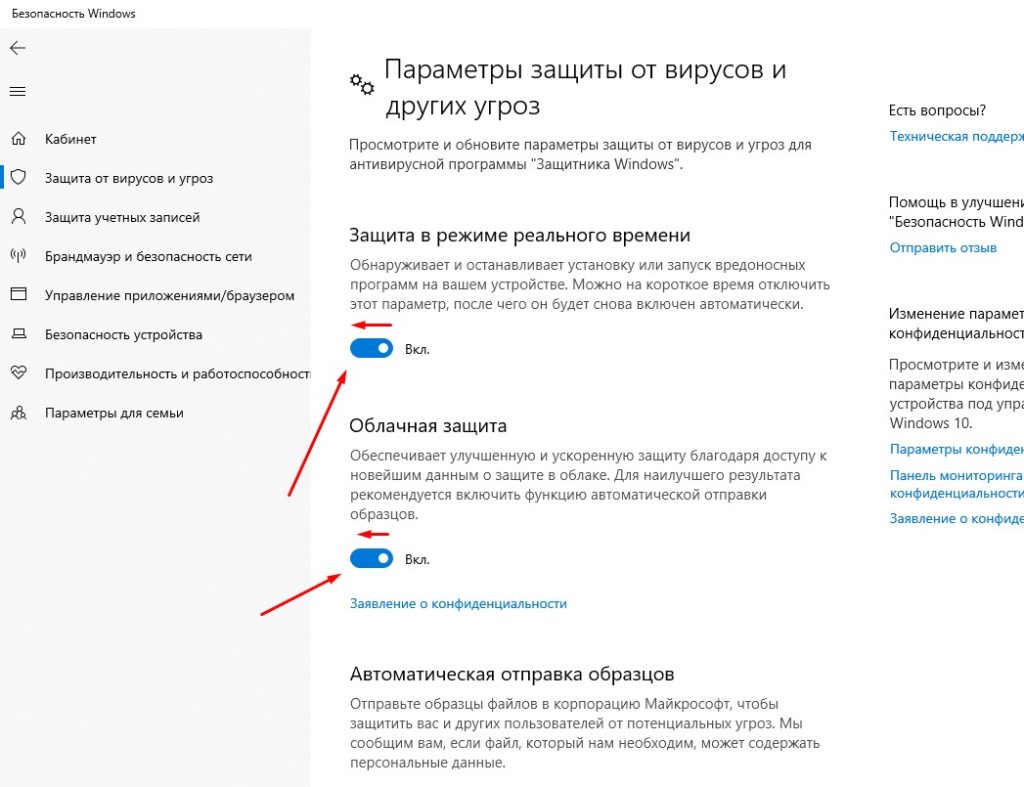
Включаем оба параметра
Вскоре, примерно через 15 минут, система самостоятельно возобновит защиту, поэтому способ не подойдет тем, кто хочет отключить Defender на продолжительное время или навсегда.
Как отключить защитник Windows 10 путем настройки локальной групповой политики
Настройка локальной групповой политики годится для усложненных версий Windows 10, то есть для корпоративной и профессиональной. Пользователям домашней версии способ не подойдёт. Последовательность действий:
- Нажимаем Win+R и набираем в поисковой строке команду gpedit.msc.
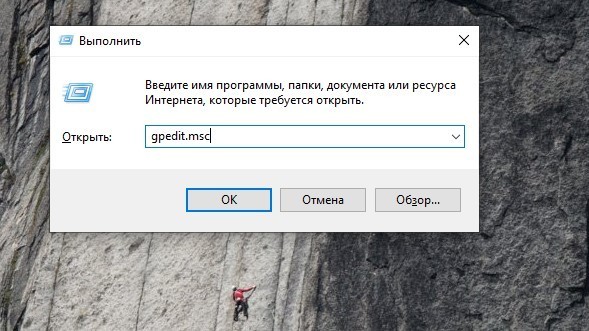
Набираем в строке
- Запускается редактор групповой политики. В левой части окна выбираем «Конфигурация компьютера», далее — «Административные шаблоны», затем — «Компоненты Windows» и, наконец, «Антивирусная программа Защитник Windows».
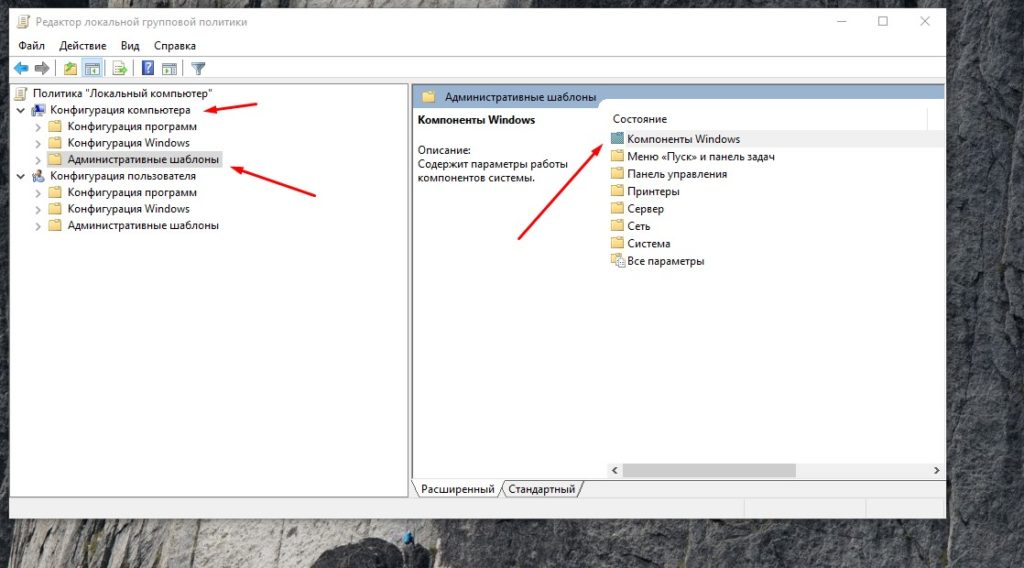
Нам нужны компоненты Windows
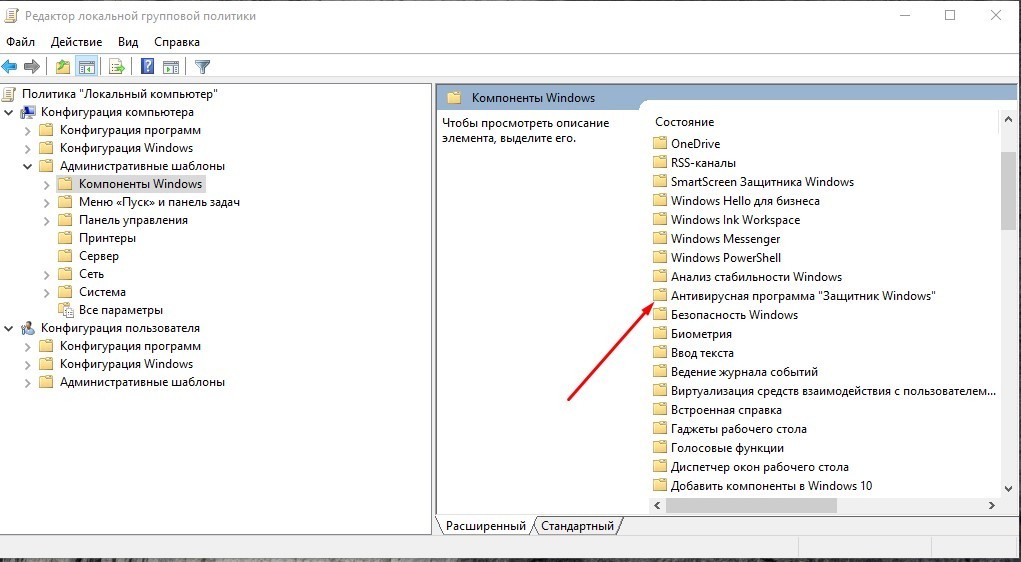
Находим компонент с таким названием
- Два раза щелкаем по строке «Выключить антивирусную программу Защитник Windows» в правой части окна и выбираем параметр «Включено».
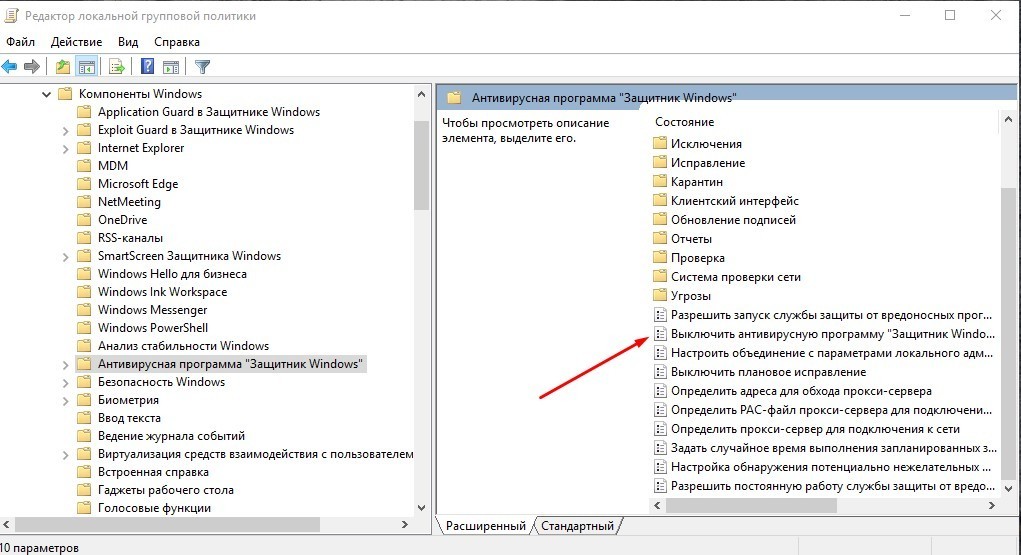
Компонент надо включить
- Аналогичным образом отключаем опции «Разрешить запуск службы защиты от вредоносных программ», а также «Разрешить постоянную работу службы защиты от вредоносных программ» (для них мы выбираем вариант «Отключено», будьте внимательны).
- Переходим к пункту «Защита в режиме реального времени» и устанавливаем режим «Включено» для опции «Выключить защиту в реальном времени».
- Следом отключаем функцию «Проверять все загруженные файлы и вложения».
- Заходим в подраздел «MAPS» и в нём оставляем только одну функцию — «Отправлять образцы файлов», — а все остальные выключаем.
- Выбираем режим «Включено» для функции «Отправлять образцы файлов, если требуется дальнейший анализ» и в том же окне, внизу слева, в разделе «Параметры» выбираем «Никогда не отправлять».
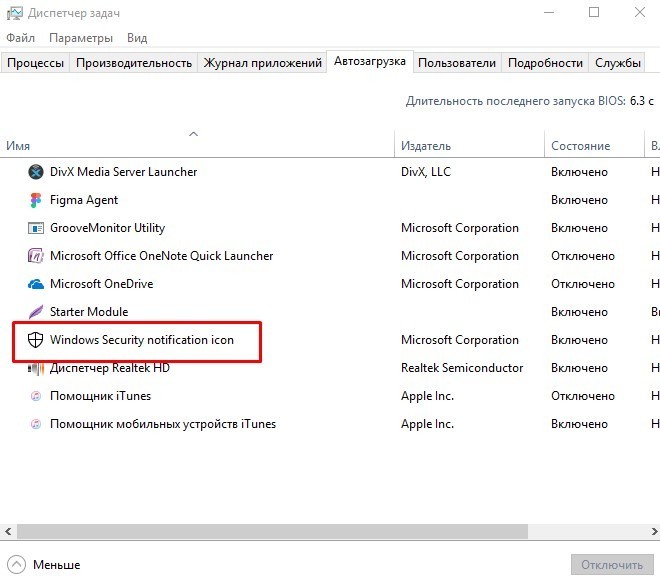
Отключаем Защитник через Автозагрузку
Стандартный антивирус отключён и больше не будет мешать пользователю. Дополнительно стоит убрать Защитник Windows из автоматической загрузки. Для этого щелкаем ПКМ по кнопке «Пуск», выбираем «Диспетчер задач», а в нём — вкладку «Автозагрузка». Находим элемент «Windows Defender Notification icon» и устанавливаем для него параметр «Отключить». Таким образом мы отключим защитник Windows 10 навсегда.
Отключение защитника Windows 10 через редактор реестра
Это способ похож на предыдущий, но здесь мы будем действовать уже напрямую, через реестр. Действуем следующим образом:
- Вызываем окно «Выполнить» с помощью клавиш Win+R, набираем regedit, затем нажимаем Enter.
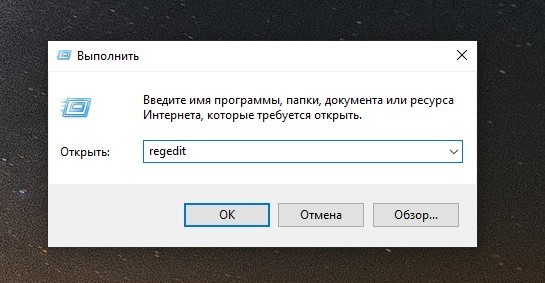
Набираем в поисковой строке regedit
- Открывается редактор реестра, в котором находим папку HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows Defender.
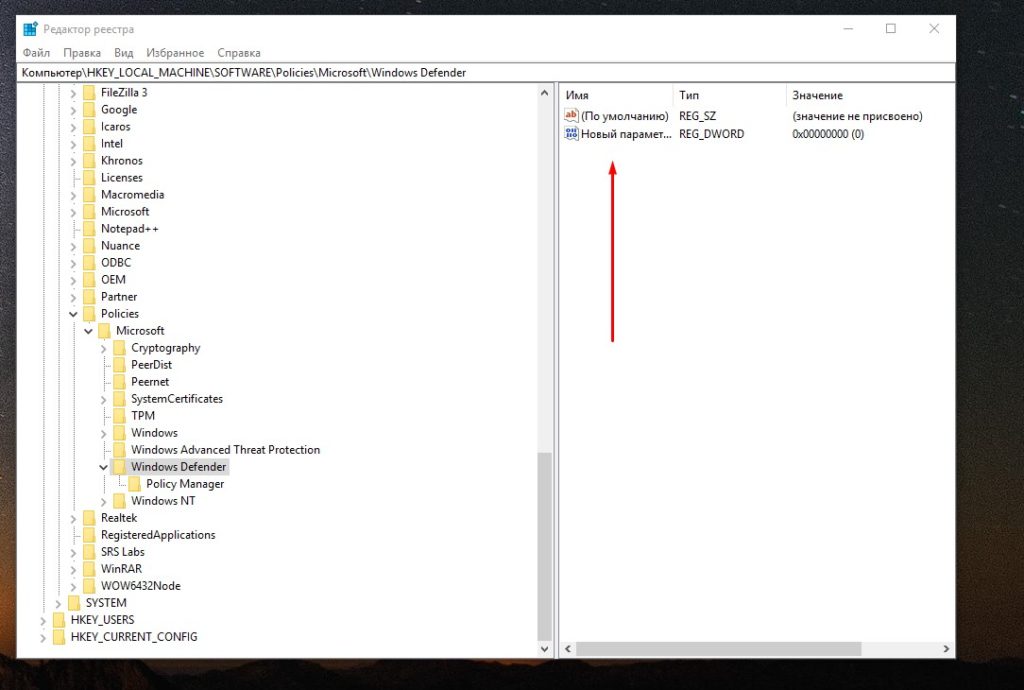
Отключаем защитник через редактор реестра
- Щелкаем ПКМ по чистой области в правой части окна, выбираем «Создать» и далее — «Параметр DWORD 32 бита», а в качестве имени указываем DisableAntiSpyware.
- Двойной щелчок по новому параметру откроет строку, в которую вводим число 1.
- Аналогичным образом создаем еще два параметра, одному из которых даём имя AllowFastServiceStartup, а другому — ServiceKeepAlive. Значение для них — 0, но выставляется оно по умолчанию, поэтому менять ничего не нужно.
- Переходим в папку Real-Time Protection, которая находится в подразделе Windows Defender. Если ее нет, создаем ее: нажимаем ПКМ на Windows Defender и выбираем «Создать» — «Раздел». В папке Real-Time Protection создаём два новых параметра, один из которых называем DisableIOAVProtection, а другой — DisableRealtimeMonitoring. Для обоих устанавливаем значение 1.
- Возвращаемся в подраздел Windows Defender и создаём в нём папку Spynet, а в ней — параметры DWORD32. Первый из них называем DisableBlockAtFirstSeen и задаём для него значение 1, второй — LocalSettingOverrideSpynetReporting и устанавливаем для него значение 0, то есть ничего не меняем. Третий параметр — SubmitSamplesConsent, и для него необходимо выставить значение 2.
Отключить защитник Windows 10 с помощью сторонних программ
Деактивировать защитник Windows полностью можно и с помощью сторонних программ. Однако следует учитывать, что они не поддерживаются компанией Microsoft и теоретически могут отрицательно повлиять на работу системы. Поэтому стороннее ПО рекомендуется использовать лишь в крайнем случае и обязательно предварительно создавать резервную копию системы.
NoDefender
С NoDefender отключить защитник очень легко
Эта утилита распространяется бесплатно. Скачав и запустив её, кликаем «Next», а в следующем окне — «Open Windows Defender Settings». Откроются стандартные настройки Защитника, где все три тумблера мы переводим в положение «Откл.» Вернувшись к NoDefender, нажимаем «Next» и далее «Disable Windows Defender». Снова кликаем «Next», а затем «Exit», чтобы закрыть программу.
Win Updates Disabler
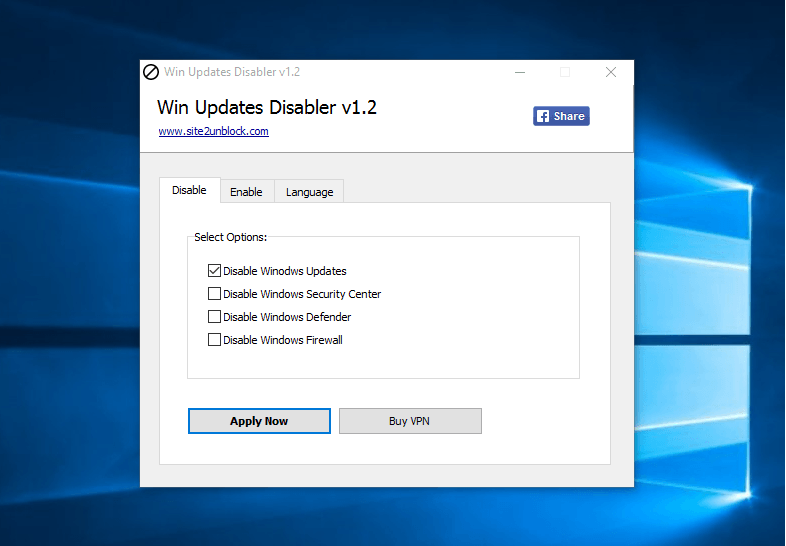
Просто поставим галочку
Ещё одна простая утилита, которая предназначена для настройки центра обновления Windows, но с её помощью можно отключить и Defender. Причём, если в предыдущей программе Защитник можно было только отключить, то в Updates Disabler его можно также запустить снова. Открыв утилиту, видим три вкладки: «Отключить», «Включить» и «Язык». В первой вкладке отмечаем пункт «Отключить Защитник Windows» и нажимаем кнопку «Применить сейчас».
Destroy Windows 10 Spying
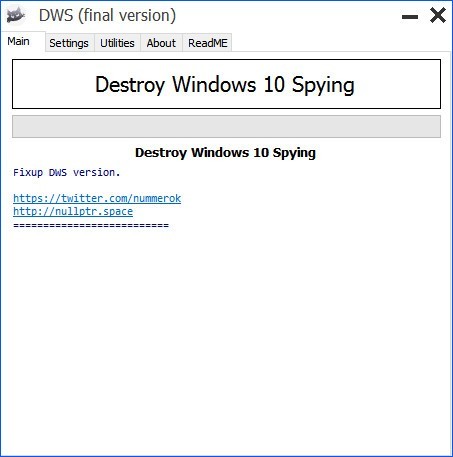
Еще один неплохой способ отключения защитника
А эта утилита создавалась в первую очередь для того, чтобы отменять слежение за пользователем и отправку данных в Майкрософт, но и заблокировать Defender программа способна. Для этого необходимо во вкладке «Настройки» отметить галочкой функцию «Включить профессиональный режим», а затем в той же вкладке выбрать опцию «Отключить Windows Defender». См. также: всё о Destroy Windows 10 Spying.
Отключение защитника через PowerShell
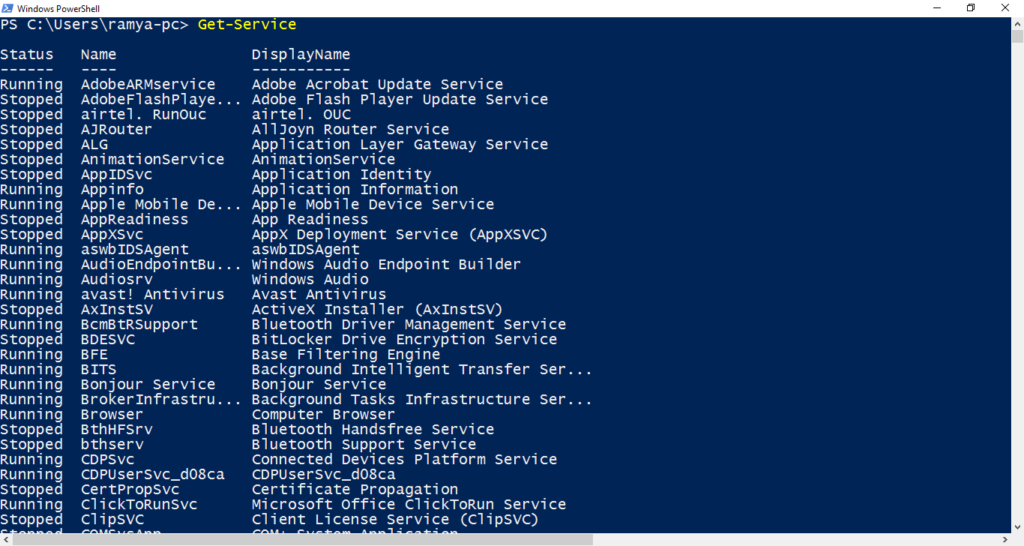
Отключаем защитник через консоль
Программная оболочка PowerShell предназначена для управления ОС Windows 10, и деактивировать Защитник с её помощью также возможно. Для этого нажимаем «Пуск», переходим в папку «Все программы» и в ней находим файл «Windows PowerShell», который соответствует разрядности нашей системы. Нажимаем на этот файл ПКМ, «Дополнительно», затем «Запуск от имени администратора». Также этот файл при желании можно найти через Проводник. В открывшемся окне PowerShell набираем Set-MpPreference -DisableRealtimeMonitoring $true, обращая внимание на пробелы. Нажимаем Enter. Ту же самую команду можно ввести и в командной строке Windows, но тогда перед указанным текстом необходимо набрать слово powershell.
Как деактивировать уведомление «Защита от вирусов отключена»
Заблокировав Defender, пользователи сталкиваются с новой проблемой: периодически появляется всплывающее окно с уведомлением о том, что система осталась без стандартной антивирусной защиты. Чтобы убрать назойливое напоминание, через строку поиска или панель управления находим «Центр безопасности и обслуживания». В блоке «Безопасность» нажимаем на ссылку «Не получать больше сообщений на тему об антивирусной защите».
Как включить Windows Defender Windows 10
Вопрос, как запустить встроенный антивирус, пользователи тоже задают часто. Как правило, сложности возникают у тех, кто не отключал Защитник самостоятельно либо использовал для этого сторонний софт. Чтобы восстановить защиту через редактор групповой политики, делаем следующее:
- Открываем редактор (подробную инструкцию см. выше).
- В папке «Антивирусная программа «Защитник Windows»» находим опцию «Выключить Антивирусную программу «Защитник Windows»» и устанавливаем для неё параметр «Отключено» либо «Не задано».
- Также выбираем вариант «Отключено» для опции «Выключить защиту в реальном времени».
Действовать можно и напрямую, через редактор реестра. Для этого достаточно перейти в папку «Windows Defender» и выбрать значение 0 для параметра DisableRealtimeMonitoring.
Закрыв редактор групповой политики или реестра, находим через поисковую строку раздел «Защитник Windows» и в нём нажимаем «Запустить».
Дополнительные сведения
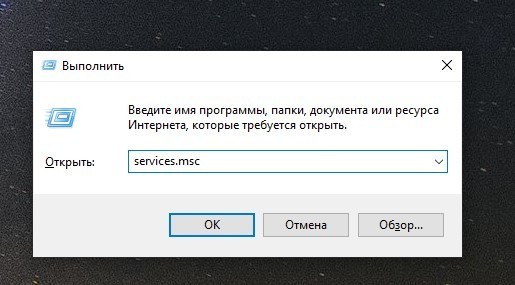
Переходим в раздел «Службы»
Эта статья посвящена основам управления настройками и правилами встроенного Windows Defender Firewall из командной строки PowerShell. Мы рассмотрим, как включать/отключать брандмауэр для различных профилей, создавать, редактировать и удалять правила, экспортировать/импортировать правила Windows Firewall с помощью PowerShell.
Для управления настройками Windows Firewall обычно используется отдельная графическая MMC оснастка
wf.msc
(Control Panel -> System and Security -> Windows Defender Firewall -> Advanced settings). Большинство операций по настройке и управлению параметрами Windows Firewall можно выполнять из командной строки PowerShell. Для этого, начиная с версии Windows PowerShell 5.1, можно использовать встроенный модуль NetSecurity
Полный список командетов в модуле NetSecurity можно вывести с помощью команды:
Get-Command -Module NetSecurity
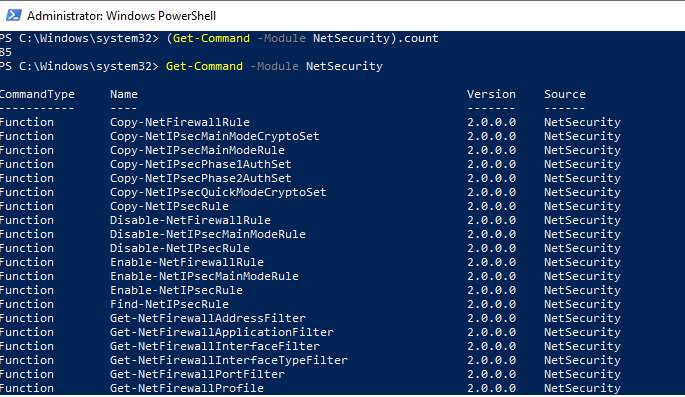
Раньше для управления правилами и настройками Брандмауэра Windows использовалась команда
netsh advfirewall firewall
.
Как включить и отключить Windows Defender Firewall через PowerShell?
По умолчанию Defender Firewall в Windows включен.
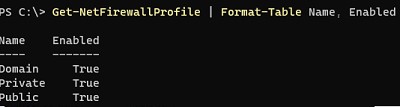
Как вы видите, в Windows Firewall есть три типа сетевых профилей:
- Domain (Доменный) – применяется к компьютерам, включенным в домен Active Directory;
- Private (Частный) – домашние или рабочие сети;
- Public (Общий) – общедоступные сети.
В настройках профилей по-умолчанию разрешены все исходящие подключения и блокируется входящие (кроме разрешенных).
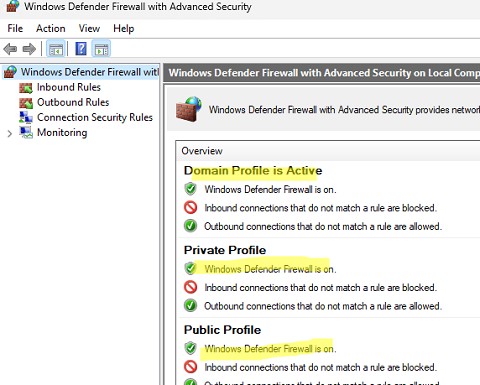
Информация о типах сетей хранится службой Network Location Awareness (NLA) в базе данных. Вы можете изменить профиль сети в Windows, если он определился некорректно.
Каждый профиль может отличаться используемым набором правил файервола. По умолчанию все сетевые интерфейсы компьютера защищены фаейрволом и к ним применяются все три типа профилей.
Чтобы полностью отключить Firewall в Windows, выполните команду:
Set-NetFirewallProfile -All -Enabled False
Либо укажите конкретный профиль вместо All:
Set-NetFirewallProfile -Profile Public -Enabled False
Чтобы включить файервол для всех трех сетевых профилей, используется команда:
Set-NetFirewallProfile -All -Enabled True
Вывести тип профиля, который применяется к сетевому подключению:
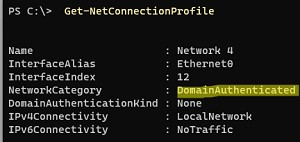
В этом примере к сетевому подключению Ethernet0 применяется доменный профиль (DomainAuthenticated).
Вы можете управлять правилами Windows Firewall на удаленных компьютерах, если на них настроен PowerShell Remoting (WinRM). В этом примере с помощью командлета Invoke-Command мы отключим файервол на удаленных компьютерах из списка:
Можно изменить действие по-умолчнию для профиля Public и заблокировать все входящие подключения.
Текущие настройки профиля можно вывести так:
Get-NetFirewallProfile -Name Public
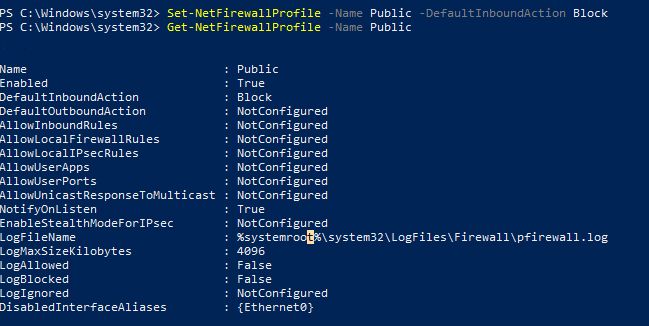
Если вы управляете настройками Windows Firewall через GPO, вы можете вывести текущие результирующие настройки профилей так:
Get-NetFirewallProfile -policystore activestore
Проверим, что все параметры брандмауэра применяются ко всем сетевым интерфейса компьютера.
Если все интерфейсы защищены, команда должна вернуть:
DisabledInterfaceAliases : {NotConfigured}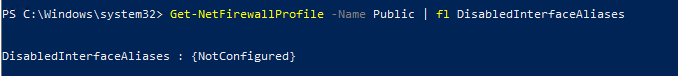
Можно отключить определенный профиль для интерфейса (вывести список имен интерфейсов можно с помощью командлета Get-NetIPInterface).
Set-NetFirewallProfile -Name Public -DisabledInterfaceAliases "Ethernet0"
Как вы видите, теперь профиль Public не применяется к интерфейсу Ethernet0:
DisabledInterfaceAliases : {Ethernet0}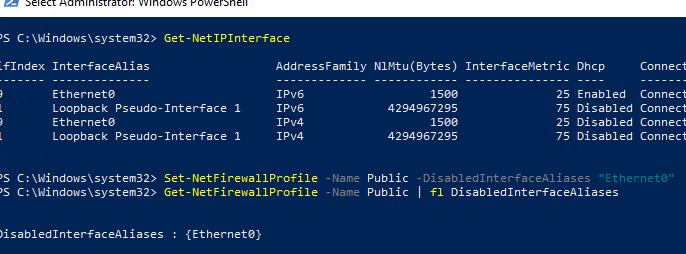
С помощью командлета
Set-NetFirewallProfile
вы можете изменить параметры профиля (действие по-умолчанию, журналирование, путь и размер лог файла, настройки оповещений и т.д.).
Вы можете настроить параметры логирования сетевых подключений на уровне каждого профиля. По умолчанию журналы Windows Firewall хранятся в каталоге
%systemroot%\system32\LogFiles\Firewall
, размер файла – 4 Мб. Вы можете изменить включить журналирование подключений и увеличить максимальный размер файла:
Создать новое правило Windows Firewall
Для управления правилами брандмауэра используются 9 командлетов:
- New-NetFirewallRule
- Copy-NetFirewallRule
- Disable-NetFirewallRule
- Enable-NetFirewallRule
- Get-NetFirewallRule
- Remove-NetFirewallRule
- Rename-NetFirewallRule
- Set-NetFirewallRule
- Show-NetFirewallRule
Рассмотрим несколько простых примеров открытия портов в Windows Firewall.
Например, вы хотите разрешить входящие TCP подключения на порты 80 и 443 для профилей Domain и Private. Воспользуйтесь такой командой:
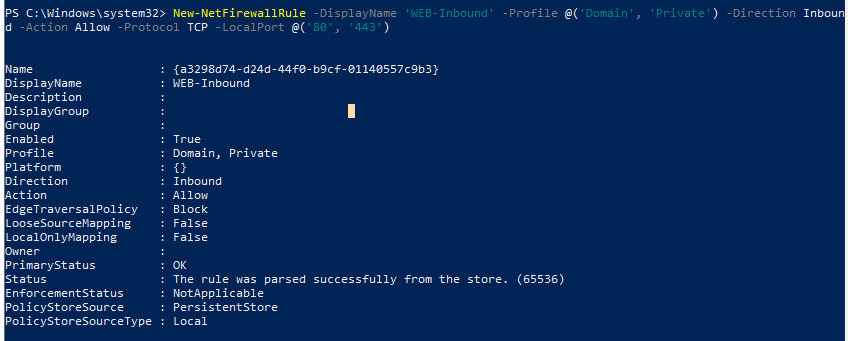
Вы можете разрешить или заблокировать трафик для конкретной программы. Например, вы хотите заблокировать исходящие соединения для FireFox:
Разрешим входящее RDP подключение по стандартному порту TCP\3389 только с одного IP адреса:
New-NetFirewallRule -DisplayName "AllowRDP" –RemoteAddress 192.168.1.55 -Direction Inbound -Protocol TCP –LocalPort 3389 -Action Allow
Чтобы разрешить ICMP ping для адресов из указанных диапазонов IP адресов и подсети, используйте команды:
New-NetFirewallRule -DisplayName "Allow inbound ICMPv4" -Direction Inbound -Protocol ICMPv4 -IcmpType 8 -RemoteAddress $ips -Action Allow
New-NetFirewallRule -DisplayName "Allow inbound ICMPv6" -Direction Inbound -Protocol ICMPv6 -IcmpType 8 -RemoteAddress $ips -Action Allow
Добавить в правило файервола список IP адресов из текстового файла (по одному IP в строке):
В предыдущей статье мы показывали как с помощью PowerShell можно заблокировать доступ к сайтам не только по IP адресу, но и по DNS имени домена/сайта.
Разрешить все входящие подключения с указанного IP адреса (добавить адрес в белый список):
$IP = '192.168.1.20'
New-NetFirewallRule -DisplayName "Allow $IP" -Direction Inbound -Action Allow -RemoteAddress $IP
Изменить правило Windows Firewall с помощью PowerShell
Чтобы отредактировать правило брандмауэра, используется командлет Set-NetFirewallRule. Например, вы хотите разрешить входящие подключения с указанного IP адреса для ранее созданного правила:
Если нужно добавить в правило файервола несколько IP адресов, используйте такой скрипт:
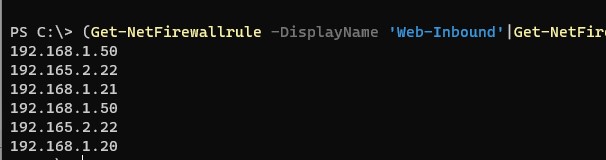
Вывести все IP адреса, которые содержатся в правиле брандмауэра:
Удалить один IP адрес из правила:
Включить/отключить правило Windows Defender Firewall
Вы можете включать/отключать правила файервола с помощью командлетов Disable-NetFirewallRule и Enable-NetFirewallRule.
Disable-NetFirewallRule –DisplayName 'WEB-Inbound'
Чтобы разрешить ICMP (ping), выполните команду:
Enable-NetFirewallRule -Name FPS-ICMP4-ERQ-In
Чтобы удалить правило брандмауэре используется командлет Remove-NetFirewallRule.
Remove-NetFirewallRule -DisplayName 'WEB-Inbound'
Чтобы сбросить все правила Microsoft Defender Firewall и восстановить настройки по умолчанию, выполните команду:
netsh advfirewall reset
(New-Object -ComObject HNetCfg.FwPolicy2).RestoreLocalFirewallDefaults()
Это очистит все пользовательские настройки и правила Microsoft Defender Firewall. В списке правил останутся только стандартные правила сетевого доступа Windows.
Перед сбросом можно экспортировать текущие настройки в файл.
netsh advfirewall export "C:\Backup\firewall-config.wfw"
В дальнейшем вы можете вернуть старые настройки файервола, импортировав файл с правилами:
netsh advfirewall import "C:\Backup\firewall-config.wfw"
Вывести список активных правил Windows Firewall
Список активных правил для входящего трафика можно вывести так:
Если, например, нам нужно вывести список блокирующих исходящих правил:
Если нужно отобразить имя программы в правиле:
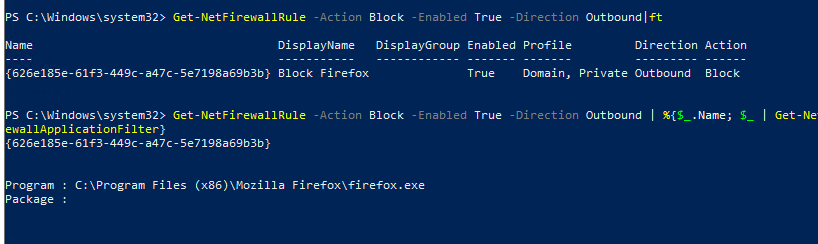
Как вы видите командлет Get-NetFirewallRule не выводит порты сетевые порты и IP адреса для правил брандмауэра. Чтобы вывести всю информацию о разрешенных входящих (исходящих) подключениях в более удобном виде с отображением номеров портов, используйте такой скрипт:
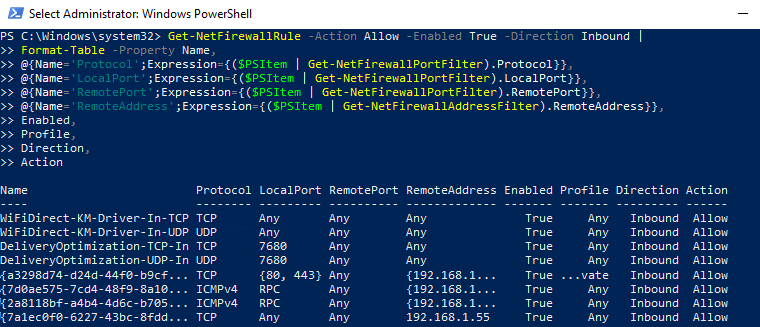
PowerShell предоставляет широкие возможности по управлению правилами Windows Firewall из командной строки. Вы можете автоматически запускать скрипты PowerShell для открытия/закрытия портов при возникновении определенных событий. В следующей статье мы рассмотрим простую систему на базе PowerShell и Windows Firewall для автоматической блокировки IP адресов, с которых выполняется удаленный перебор паролей по RDP на Windows VDS сервере.
Windows операционная система разработана Microsoft и является одной из самых популярных и широко используемых в мире. Она регулярно обновляется, чтобы улучшить производительность, безопасность и функциональность. Однако автоматическая установка обновлений Windows может вызывать некоторые сложности для пользователей. В этой статье мы рассмотрим, почему иногда отключение автоматической установки обновлений Windows может быть необходимо и как это сделать на разных версиях операционной системы.
Часть 1: Почему иногда нужно отключение автоматической установки обновлений ?
Автоматическая установка обновлений может быть полезной, так как обеспечивает безопасность и стабильность системы. Однако есть несколько причин, по которым пользователи могут захотеть отключить эту функцию.
Управляемые обновления. Некоторые пользователи предпочитают устанавливать обновления вручную, чтобы иметь полный контроль над тем, какие обновления устанавливаются и когда это происходит. Это особенно важно для организаций, которые хотят избежать потенциальных сложностей после установки несовместимых обновлений с уже установленным ПО.
Сложности после установки. Иногда многочисленыне второстепенные и некритичиские обновления ОС и ПО от Microsoft, могут вызывать сложности, такие как снижение производительности, совместимостью или даже сбоями системы. Отключение автоматической установки обновлений позволяет пользователям избежать этих сложностей, пока они не будут готовы установить обновления после более тщательного тестирования.
Ограниченный или контролируемый интернет-трафик. Пользователи на высоконагруженных серверах с большим количеством одновременно работающих пользователей могут столкнуться с сложностями, если обновления начинают загружаться автоматически. Отключение этой функции позволяет предотвратить перерасход ресурсов, правильно его перераспределить и/или сэкономить интернет-трафик.
Нет свободного места на сервере. У Вас на сервере использовано все свободное место на диске, и нет возможности устанавливать обновления Windows.
Часть 2: Как отключить автоматическую установку обновлений в Windows?
Отключение автоматической установки обновлений может быть выполнено разными способами в зависимости от версии Windows Server, которую вы используете. Вот последовательность действий для разных версий операционной системы:
Через Windows Update для Windows Server 2012:
Можно выбрать только проверку на обновления, но самостоятельно выбирать, что вам нужно установить.
- Откройте “Панель управления” (Нажать комбинацию Win+X → выбрать Control Panel).
- Перейдите в раздел “Обновление Windows” (Windows Update) и дважды кликните по ней.
- В разделе “Общие” (General) установите тип запуска на “Отключено” (Disabled).
Через Server Manager. Windows Server 2022-2019-2016-2012.
- Откройте “Server Manager” (возле кнопки Пуск)
- Перейдите в раздел “Инструменты” (Tools).
- Выберите “Службы” (Services).
- Найдите службу “Обновление Windows” (Windows Update) и дважды кликните по ней.
- В разделе “Общие” (General) установите тип запуска на “Отключено” (Disabled).
Также можно отключить службу оновления через Control Panel. Для WindowsServer 2016-2012.
- Откройте “Панель управления” (Нажать комбинацию Win+X → выбрать Control Panel).
- Перейдите в раздел “Администрирование” (Administrative Tools) и выберите “Службы” (Services).
- Найдите службу “Обновление Windows” (Windows Update) и дважды кликните по ней.
- В разделе “Общие” (General) установите тип запуска на “Отключено” (Disabled).
Через команду в PowerShell. Все WindowsServer.
Откройте PowerShell так: нажмите “Win + X" на клавиатуре и выберите “Windows PowerShell (администратор)” или если есть “Командная строка Windows (администратор)” (в зависимости от версии Windows), ее запустить, а в ней выполните команду: PowerShell. Далее вставьте команду представленную ниже, в окно PowerShell. Обратите внимание, что вы должны иметь права администратора на сервере для выполнения этих команд. Также голубой значек ярлыка PowerShell может быть у Вас внизу возле Пуска на панели заданий (в зависимости от версии Windows).
$WUSettings = (New-Object -com "Microsoft.Update.AutoUpdate").Settings; $WUSettings.NotificationLevel=1; $WUSettings.save()Часть 3: Итоги
Отключение автоматической установки обновлений Windows – это решение, которое зависит от потребностей и предпочтений каждого пользователя. Несмотря на важность обновлений для безопасности и стабильности системы, иногда пользователи предпочитают иметь более полный контроль над процессом обновления. Важно помнить, что при отключении автоматических обновлений необходимо следить за обновлениями вручную и регулярно устанавливать их, чтобы обеспечить безопасность вашей системы.
Выбор между автоматической и ручной установкой обновлений зависит от ваших потребностей и настроек, но знание процедур отключения автоматических обновлений на разных версиях Windows Server поможет вам сделать более информированный выбор.
Microsoft Edge — мой основной браузер, и в целом он меня устраивает. При этом есть набор параметров, которые я всегда изменяю на своих многочисленных системах, в том числе экспериментальных ВМ. Сегодня я делюсь скриптом PowerShell для быстрой настройки.
[+] Сегодня в программе
Что настраивается
Я вижу три категории настроек. Отчасти они пересекаются, причем вторую и третью категории я отношу к раздражителям.
- Личные предпочтения персонализации. Например, я люблю аскетичную новую вкладку. В крайнем случае — с картинкой Bing, но точно без новостей.
- Блокировка маркетинговых усилий Microsoft. Сюда я отношу боковую панель с Copilot, контент в новой вкладке, различные рекомендации и передачу данных.
- Переопределение корпоративных настроек в рабочей среде. Организации нередко форсируют содержимое новой вкладки и домашней страницы. Например, туда пропихивают корпоративный SharePoint, что тормозит каждое открытие новой вкладки.
Как настраивается
Я предпочитаю групповые политики Edge по ряду причин:
- быстрое массовое применение настроек
- наличие параметров, не доступных в графическом интерфейсе (например, первый запуск браузера)
- блокирование маркетинговых функций (если фича отключена, ее и продвигать не должны)
В организациях применяют шаблоны групповых политик, а на отдельных системах можно обойтись внесением изменений в реестр. Мне удобнее это делать скриптом PowerShell, поэтому формат именно такой. С тем же успехом сработает REG- или CMD-файл.
Скрипт и комментарии к нему
Перед запуском скрипта я настоятельно рекомендую изучить все параметры, чтобы не было неожиданных эффектов.
Скрипт
<#
.SYNOPSIS
Configures Microsoft Edge using group policies.
.DESCRIPTION
The script configures Microsoft Edge by creating group policy settings in the registry.
You can set the policies for all users or for the current user only.
.PARAMETER scope
Accepts HKLM (all users) or HKCU (current user, default behavior).
.EXAMPLE
PS> .\edge-policy.ps1
Applies the policy to the current user only.
.EXAMPLE
PS> .\context-menu.ps1 -scope HKLM
Applies the policy to all users.
.LINK
Blog: https://www.outsidethebox.ms/22326
Documentation: https://learn.microsoft.com/en-us/DeployEdge/microsoft-edge-policies
#>
# # # # # # # # # # # # # # # # # # # #
# параметр, задающий область применения политик
param( [Parameter()] [string]$scope = 'HKCU' )
if ( ($scope -ne 'HKCU') -and ($scope -ne 'HKLM') ) {	Write-Error 'Unacceptable scope. Use HKLM or HKCU.' -ErrorAction Stop	}
# # # # # # # # # # # # # # # # # # # #
# создание раздела форсируемых политик, если его нет
$path = "$($scope):SOFTWARE\Policies\Microsoft\Edge"
New-Item -Path $(Split-Path $path -Parent) -Name $(Split-Path $path -Leaf) -ErrorAction SilentlyContinue | Out-Null
# # # # # # # # # # # # # # # # # # # #
# первый запуск браузера
# отключить предложение первоначальной настройки персонализации
New-ItemProperty -Path $path -Name HideFirstRunExperience -Type Dword -Value 1 -Force | Out-Null
# запретить автоматический импорт данных из других браузеров
New-ItemProperty -Path $path -Name AutoImportAtFirstRun -Type Dword -Value 4 -Force | Out-Null
# запретить синхронизацию и предложение включить ее
# New-ItemProperty -Path $path -Name SyncDisabled -Type Dword -Value 1 -Force | Out-Null
# запретить вход в браузер и предложение войти (также отключает синхронизацию)
New-ItemProperty -Path $path -Name BrowserSignin -Type Dword -Value 0 -Force | Out-Null
# # # # # # # # # # # # # # # # # # # #
# новая вкладка
# удалить заданные адреса домашней страницы и новой вкладки
# Remove-ItemProperty -Path $path -Name HomePageLocation -ErrorAction SilentlyContinue
# Remove-ItemProperty -Path $path -Name NewTabPageLocation -ErrorAction SilentlyContinue
# вид и содержимое новой вкладки
New-ItemProperty -Path $path -Name NewTabPageContentEnabled -Type Dword -Value 0 -Force | Out-Null
New-ItemProperty -Path $path -Name NewTabPageQuickLinksEnabled -Type Dword -Value 0 -Force | Out-Null
New-ItemProperty -Path $path -Name NewTabPageHideDefaultTopSites -Type Dword -Value 1 -Force | Out-Null
# NewTabPageAllowedBackgroundTypes: DisableImageOfTheDay = 1, DisableCustomImage = 2, DisableAll = 3
New-ItemProperty -Path $path -Name NewTabPageAllowedBackgroundTypes -Type Dword -Value 3 -Force | Out-Null
# # # # # # # # # # # # # # # # # # # #
# прочие раздражители
# отключить кнопку бинг/копилот
# https://t.me/sterkin_ru/1465
New-ItemProperty -Path $path -Name HubsSidebarEnabled -Type Dword -Value 0 -Force | Out-Null
# отключить предложение персонализировать веб-серфинг
# https://t.me/sterkin_ru/1473
New-ItemProperty -Path $path -Name PersonalizationReportingEnabled -Type Dword -Value 0 -Force | Out-Null
# отключить переход в поисковик после ввода адреса сайта в адресную строку
# https://t.me/sterkin_ru/1514
New-ItemProperty -Path $path -Name SearchSuggestEnabled -Type Dword -Value 0 -Force | Out-Null
# отключить предложение восстановить страницы после неожиданного завершения работы
# https://t.me/sterkin_ru/1421
# New-ItemProperty -Path $path -Name HideRestoreDialogEnabled -Type Dword -Value 1 -Force | Out-Null
# отключить всякие рекомендации
New-ItemProperty -Path $path -Name SpotlightExperiencesAndRecommendationsEnabled -Type Dword -Value 0 -Force | Out-Null
New-ItemProperty -Path $path -Name ShowRecommendationsEnabled -Type Dword -Value 0 -Force | Out-Null
# отключить визуальный поиск (оверлей на изображениях)
New-ItemProperty -Path $path -Name VisualSearchEnabled -Type Dword -Value 0 -Force | Out-Null
# отключить мини-меню при выделении текста
New-ItemProperty -Path $path -Name QuickSearchShowMiniMenu -Type Dword -Value 0 -Force | Out-Null
# # # # # # # # # # # # # # # # # # # #
# применение настроек
# завершить все процессы браузера у текущего пользователя
Get-Process msedge -IncludeUserName -ErrorAction SilentlyContinue | where UserName -match $ENV:USERNAME | Stop-Process
# обновить политики
if ($scope -eq 'HKCU') { gpupdate /force /target:user }
else { gpupdate /force /target:computer }
Комментарии к настройкам
Скрипт применяет политики только к тому пользователю, который выполняет его. Чтобы применить их ко всем пользователям, запускайте скрипт с параметром -scope HKLM либо замените в коде дефолтное значение этого параметра. Разумеется, вы можете скомбинировать оба подхода, указав в скрипте две разные переменные для путей в реестре.
После выполнения скрипта первый запуск браузера (точнее — нового профиля) будет выглядеть примерно так:
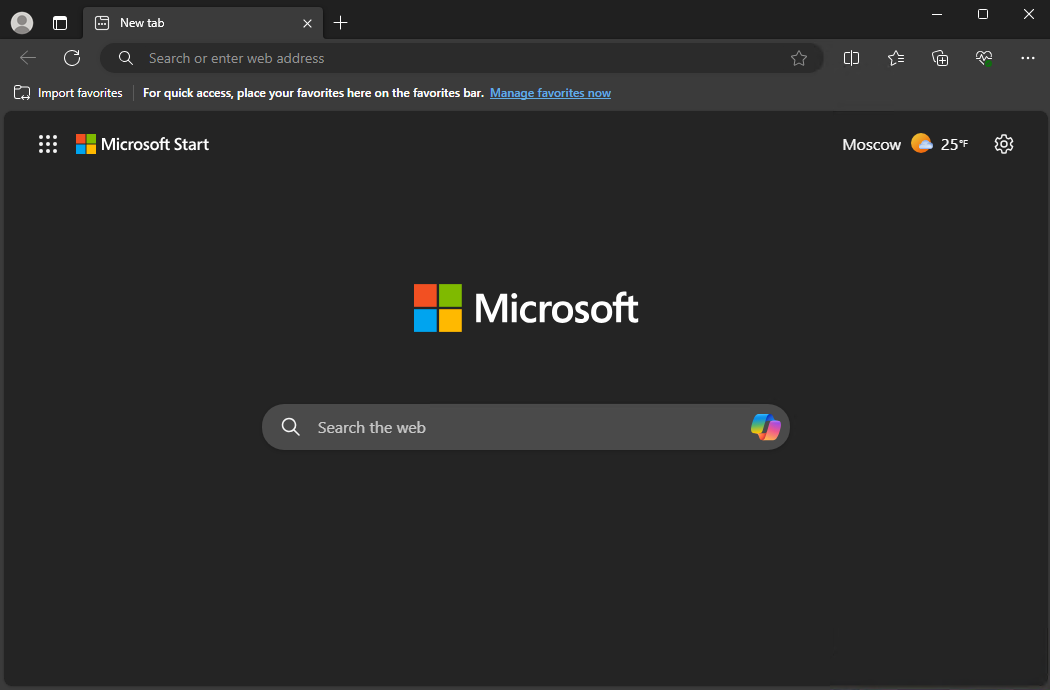
Примерно — потому что некоторые параметры не задаются политиками Edge:
- Оформление браузера зависит от темной или светлой темы ОС, а точнее – от цвета приложений, который задается в Параметрах Windows.
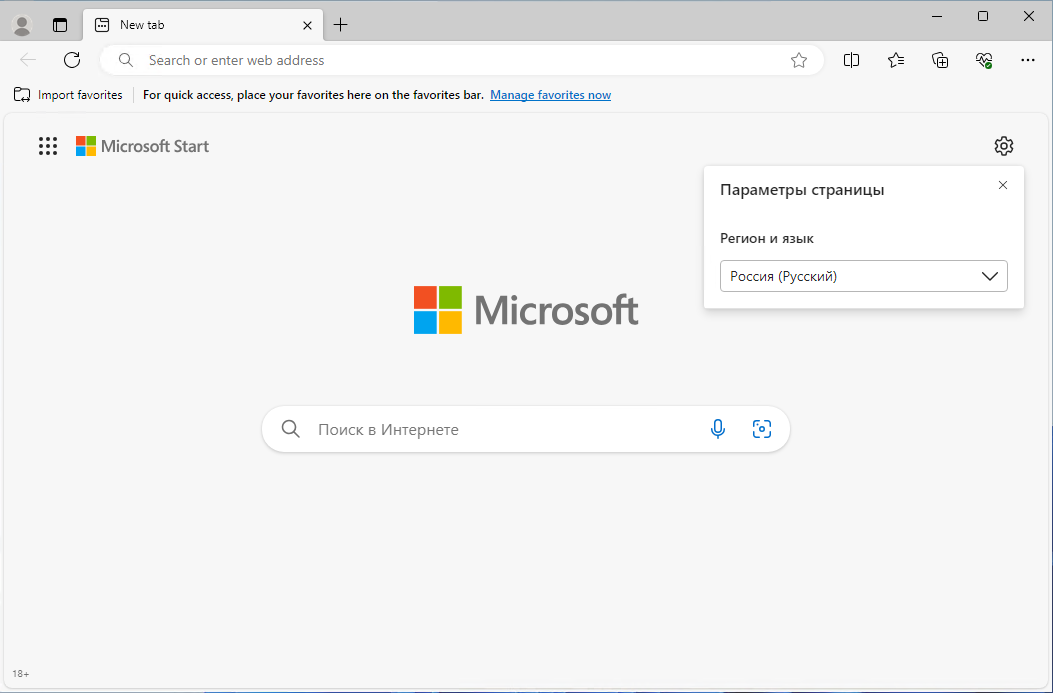
- В новой вкладке локализация и отчасти содержимое зависят от выбранного на ней параметра «Регион и язык». При первом запуске он опирается на IP-адрес.
На картинке выше показан первый запуск браузера в системе с темной темой оформления и подключенном американском VPN, а ниже – запуск с настройками ОС по умолчанию и без VPN.
- Ряд настроек я публиковал в канале Telegram. Поэтому их сопровождают ссылки на посты с дополнительными разъяснениями.
- Некоторые параметры закомментированы, потому что эти предпочтения слишком специфичны. Например, я отключаю предложение восстановить страницы после неожиданного завершения работы, а большинству это не подходит.
- В скрипте также демонстрируется (закомментировано) удаление уже заданных политик командлетом Remove-ItemProperty. Это реальный пример из рабочей среды, где политики форсируются в HKLM с помощью Intune. Поскольку у меня там есть права администратора, с помощью планировщика заданий я ежечасно без лишних окон удаляю корпоративные политики и задаю свои.
Ресурсы и документация
- Download Edge for Business – MSI и шаблоны политик
- Microsoft Edge Browser Policy Documentation – описания политик
- admx.help – веб-версия политик со значениями реестра
edge://policy– страница политик браузера
P.S. Оптимизация скрипта
По мотивам отзыва на скрипт я добавил в архив альтернативную версию и рассказал об этом в канале Telegram.
Защита системы — это функция Windows, которая создает и сохраняет «точки восстановления» на выбранном диске перед внесением каких-либо существенных изменений, таких как обновление драйверов. Это помогает восстановить систему к старой точке восстановления, если обновления вызывают проблемы у пользователя.
Эту функцию можно включать и отключать, если пользователь не хочет создавать точки восстановления. Более того, в Windows 11 пользователям приходится вручную включать функцию «Защита системы», чтобы начать сохранять точки восстановления перед любыми изменениями.
Следуйте инструкциям ниже, чтобы включить или выключить функцию защиты системы с помощью панели управления.
Шаг 1. Откройте панель управления.
В меню «Пуск» откройте «Панель управления», выполнив поиск в поле «Начать поиск»:
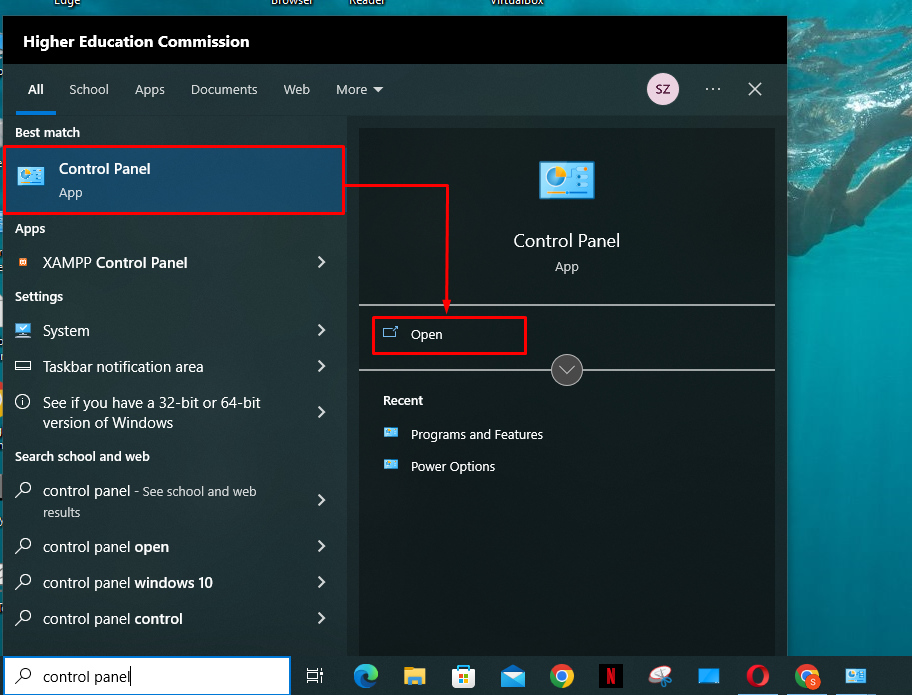
Шаг 2. Перейдите к настройкам восстановления.
В списке элементов Панели управления нажмите на настройки «Восстановление»:
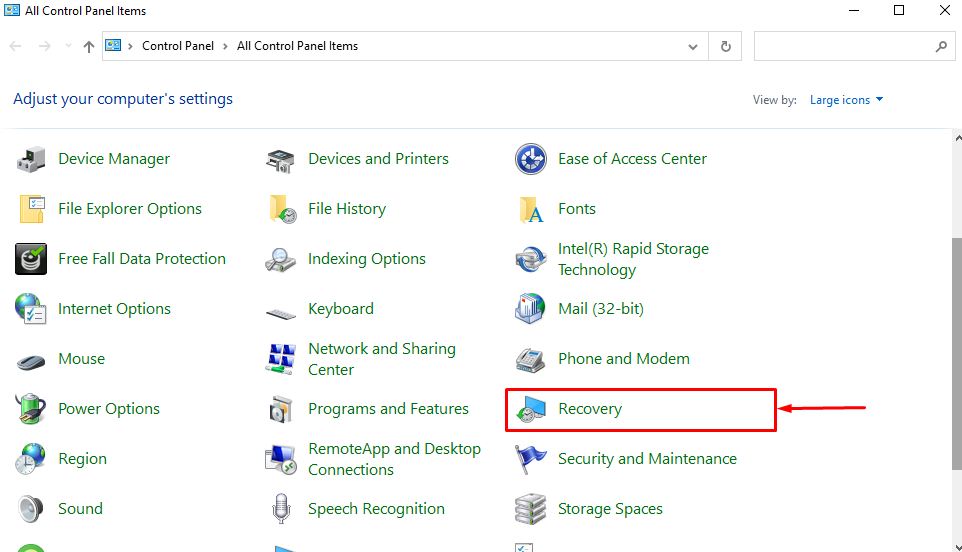
Шаг 3. Откройте настройки восстановления системы.
В настройках восстановления нажмите на опцию «Настроить восстановление системы»:
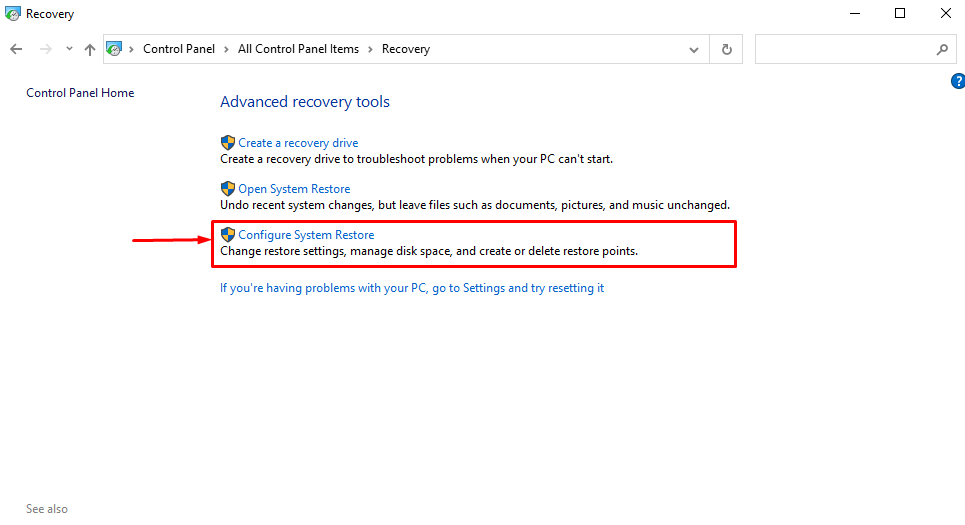
Шаг 4. Включите/выключите защиту системы
В окне «Защита системы» будут перечислены все диски ПК. Пользователи могут видеть, какие из них защищены в данный момент. Например, защита диска «Шахир (D:) » выключена:
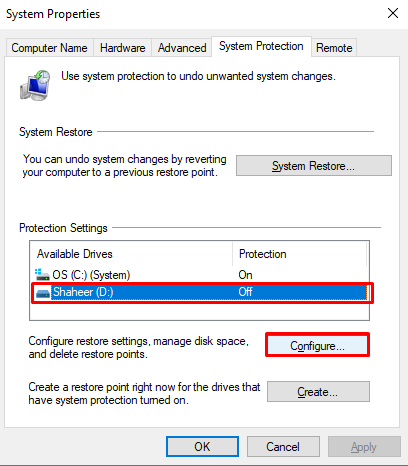
Затем нажмите переключатель «Включить защиту системы», чтобы включить защиту системы. Затем используйте ползунок, чтобы обеспечить максимальное использование места для сохранения точек восстановления на диске D:. Затем нажмите кнопку «Применить»:
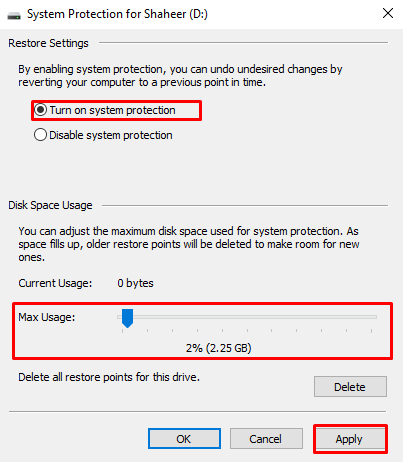
Таким образом, пользователь может включить/выключить системную защиту накопителя с помощью Панели управления.
Как включить/выключить защиту системы с помощью Windows PowerShell?
Чтобы использовать команды PowerShell для включения/выключения функции защиты системы в Windows, выполните следующие действия.
Шаг 1. Откройте PowerShell.
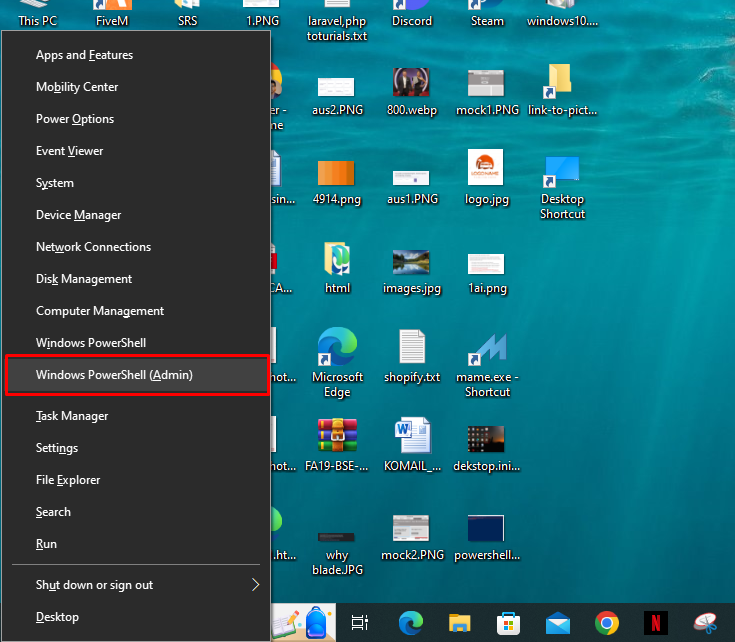
Шаг 2. Вставьте команду
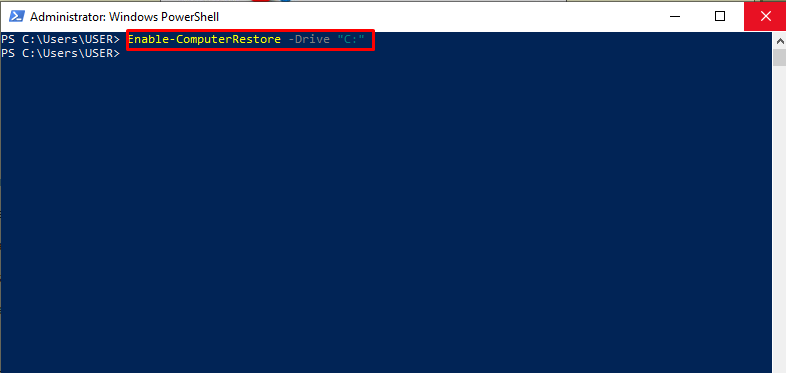
После открытия PowerShell введите следующую команду, чтобы включить защиту системы:
Enable-ComputerRestore -Drive "C:"
После «-Drive» напишите диск, для которого пользователь хочет включить защиту системы. При успешном выполнении команды курсор перейдет на следующую строку:
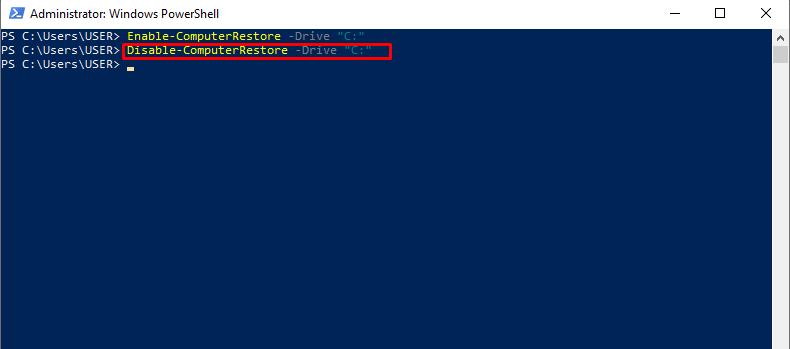
Теперь введите следующую команду, чтобы отключить защиту системы для диска:
Disable-ComputerRestore -Drive "C:"
Курсор переходит на следующую строку, что указывает на то, что защита системы для указанного диска отключена:
Это все, что касается включения/выключения функции защиты системы для накопителя.
По умолчанию вы можете настроить Windows так, чтобы ОС самостоятельно отключала монитор во время бездействия. На ноутбуках отключение экрана может уменьшить электропотребление и продлить время автономной работы. При запуске некоторых длительных задач или скриптов, иногда нужно сразу отключить дисплей для экономии энергии. Рассмотрим, как отключить дисплей в Windows из командной строки, с помощью ярлыка или сочетания клавиш.
Вы можете узнать время, через которое экран отключается автоматически, в параметрах схемы электропитания в графическом интерфейсе панели управления (
control.exe powercfg.cpl,,3
) или с помощью команды:
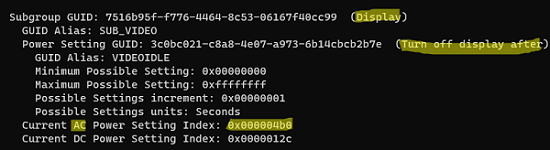
Subgroup GUID: 7516b95f-f776-4464-8c53-06167f40cc99 (Display)
GUID Alias: SUB_VIDEO
Power Setting GUID: 3c0bc021-c8a8-4e07-a973-6b14cbcb2b7e (Turn off display after)
Current AC Power Setting Index: 0x000004b0
В данном примере при питании от электросети экран будет автоматически выключен через 20 мин (
0x000004b0
в HEX)
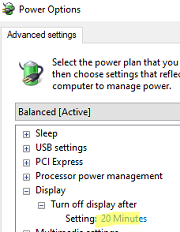
Изменить время выключения экрана при работе от сети можно командой:
powercfg -change -monitor-timeout-ac 5
или при работе от батареи:
powercfg -change -monitor-timeout-dc 5
Можно отключить дисплей в Windows с помощью PowerShell. Чтобы немедленно отключить дисплей в Windows, выполните команду:
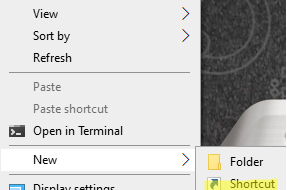
Можете создать ярлык на рабочем столе для отключения дисплея:
- Создайте ярлы New -> Shortcut;
- В свойствах ярлыка укажите команду:
cmd.exe /c powershell (Add-Type '[DllImport(\"user32.dll\")]^public static extern int SendMessage(int hWnd, int hMsg, int wParam, int lParam);' -Name a -Pas)::SendMessage(-1,0x0112,0xF170,2)
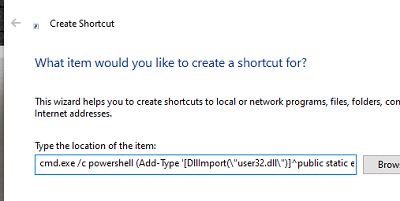
- Укажите имя ярлыка;
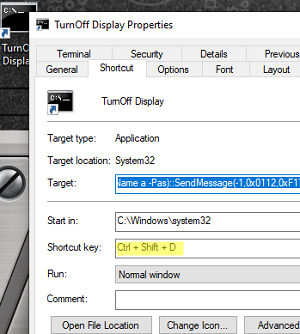
- Для быстрого вызова ярлыка можно назначить ему сочетание клавиш (свойства ярлыка -> Shortcut Key -> укажите комбинацию клавиш -> в моем примере это
Ctrl + Shift + D
)
Теперь, чтобы отключить монитор, нужно запустить ярлыка на рабочем столе или нажать сочетание клавиш.
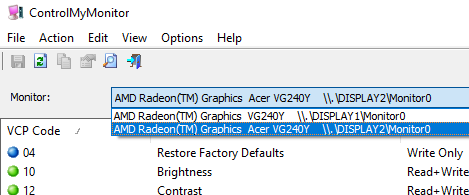
Если к компьютеру подключены несколько мониторов, вы можете выключить только определенный монитор. Для этого нужно использовать утилиту ControlMyMonitor от NirSoft (https://www.nirsoft.net/utils/control_my_monitor.html).
Запустите утилиту, чтобы вывести список доступных мониторов и скопируйте данные о нужном мониторе с помощью сочетания
Ctrl + M
.
Чтобы выключить определенный монитор из командной строки, выполните команду:
ControlMyMonitor.exe /TurnOff “\\.\DISPLAY2\Monitor0"
Включить второй монитор можно аппаратной кнопкой питания на нем или командой:
ControlMyMonitor.exe /TurnOn “\\.\DISPLAY2\Monitor0"


