

Основы использования групповых политик (GPO) для настройки Windows
Групповые политики (Group Policy Object, GPO) – это инструмент Windows для централизованной настройки конфигурации и параметров операционной систем, пользователей и приложений. Групповые политики содержат набор правил и настроек для рабочей среды, которые позволяют применить одинаковые настройки для всех (или определенных групп) пользователей и компьютеров в доменной среде Active Directory. С помощью групповых политик можно задать конфигурацию Windows, изменить настройки безопасности, настроить окружение пользователя, установить программу или запустить скрипт, и т.д.
Основные компоненты архитектуры GPO
- GPO – один объект с настройками групповых политики, содержащий в себе набор настроек которые вы хотите применить к рабочим станциям, сервера, и/или пользователей. Каждая GPO в домене имеет свой уникальный GUID и ее файлы хранятся в каталоге SYSVOL на контроллерах домена Active Directory (
\\winitpro.ru\SYSVOL\winitpro.ru\Policies\GPO_GUID
). Папка с GPO в Sysvol реплицируется между всеми контроллерами домена AD; - Клиентские компьютеры – получают объекты GPO с контроллеров домена и применяют настройки к Windows и пользователям. Процесс получения и применения GPO называется обновлением групповых политик;
- Административные шаблоны GPO (ADMX файлы) – это XML файлs шаблонов для редактора GPO. ADMX файлы содержат определения параметров политик, описывающие, какие параметры можно настроить, и их допустимые значения. Сторонние разработчики и администраторы могут создавать собственные ADMX шаблоны. Для мультиязычной поддержки в ADMX можно использовать ADML файлы. Вы можете устанавливать и обновлять административные шаблоны для различных программ и служб: например admx шаблоны для Microsoft Office, для настройки браузера Google Chrome у пользователей, параметры управления LAPS и т.д. В домене Windows рекомендуется создать центральное хранилище административных шаблонов, которое называется
PolicyDefinitions
. - Привязка GPO – настроенный объект GPO можно назначить н на весь домен, сайт Active Directory или организационный контейнер (Organizational Unit) в структуре AD;
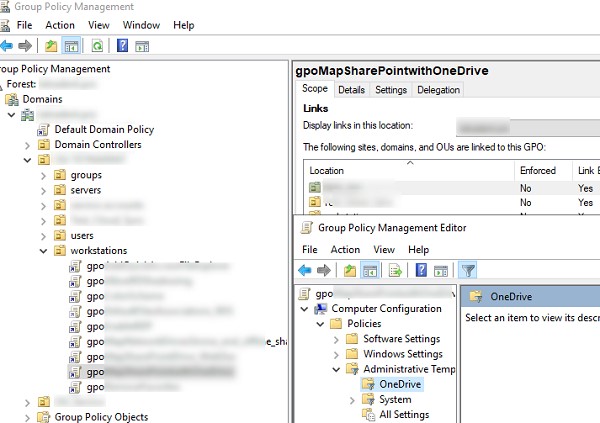
С помощью GPO Security Filtering и WMI фильтров можно ограничить область применения GPO до определенных компьютеров, пользователей, групп и т.д.
- Group Policy Preferences – встроенный набор клиентских расширений, которые расширил возможности применения GPO (доступен начиная с Windows Server 2008).
По умолчанию в домене созданы две групповые политики:
- Default Domain Policy – назначена на корень домена и содержит базовые параметры для всех пользователей и компьютеров. Включает в себя настройки политики паролей, параметры блокировки учетных записей, политики Kerberos.
- Default Domain Controller Policy – содержит базовые параметры безопасности и аудита для контроллеров домена Active Directory
Инструменты управления групповыми политиками
- MMC консоль редактора локальной групповой политики (Local Group Policy,
gpedit.msc
) – используется для настройки параметров GPO на локальном компьютере Windows. По умолчанию консоль gpedit.msc доступна только в Pro/Enterprise редакциях Windows, но вы можете установить и в Home редакциях. Локальная политики позволяет применить разные настройки GPO для разных групп пользователей с помощью возможностей MLGPO (множественных локальных групповых политик). Настройки локальной GPO можно экспортировать и перенести на другие компьютеры с помощью утилиты exe. - MMC консоль управления доменными групповыми политиками Active Directory (Group Policy Management Console,
gpmc.msc
) – используется для централизованного администрирования групповых политик на уровне всего домена AD. Позволяет применить групповые политики для всех компьютеров/пользователей домена, объектов в определенной OU, или конкретным группам пользователей или компьютеров. - PowerShell модуль Group Policy – позволяет создавать, удалять, назначать/отключать, настраивать параметры GPO из командной строки PowerShell.
Примеры настроек групповых политик для различных сценариев
Примеры использования Group Policy Preferences:
Диагностика и исправление ошибок применения GPO
Как задать (изменить) принтер по-умолчанию в Windows 10 и 11

Включаем аудит доступа к папкам и файлам в Windows
Управление языковыми пакетами и предпочтительным языком Microsoft Office

Отключить сохранение паролей в браузерах (Chrome, Edge, Firefox) с помощью GPO

Как включить или отключить брандмауэр (файервол) в Windows?

Добавляем папки в панель быстрого доступа Windows с помощью PowerShell
Отключить автозапуск диспетчера Server Manager в Windows Server
Скрываем лишние папки в проводнике Windows
Автоматическая синхронизация файлов из библиотеки SharePoint в OneDrive
Защита от вирусов и шифровальщиков с помощью встроенных средств Windows
Подключение сетевого диска с SharePoint Online в Windows
Настройка размера и параметров журнала событий Windows

Инструкции
Ниже приведены инструкции по использованию Windows PowerShell для управления объектами групповой политики Windows Active Directory.
- В приведенном ниже примере команды возвращаются все объектов групповой политики, найденные в указанном домене:
Get-GPO -All -Domain “TSDOMAIN.local”

- Get-GPO можно использовать для возврата общей информации для определенного объекта групповой политики. В примере ниже приведена общая информация для объекта групповой политики «Team_WP».
Get-GPO -Name Team_WP

- Информацию о объекте групповой политики можно вернуть, запросив идентификатор GUID объекта групповой политики. команда ниже приведена в качестве примера:
Get-GPO -Guid cb6fe78f-8b4f-4a77-9320-6a087a9d2bcc -Domain “TSDOMAIN.local”

- Команда Get-GPOReport ниже возвращает комплексный отчет для всех объектов групповой политики домена, компиляляя информацию в формате HTML для просмотра.
Get-GPOReport -All -Domain “TSDOMAIN.Local” -ReportType HTML -Path “C:\GPOReports\GPOReportsAll.html”

- После запуска Get-GPOReport файл HTML создается по пути к файлу, указанному в команде выше.

- Открываемые файлы будут отображаться как страница браузера со подробными сведениями о всех найденных объектов групповой политики домена.

Дополнительная информация
Похожее:
 Системное администрирование и программирование
 «Изменение размера шрифта для устройств Nokia по сравнению с изменением общего масштаба шрифта приложения на Android с использованием Configuration.fontScale»?
 Почему не применяется групповая политика, решаем за минуту
 Для чего нужны решения в GPOAdmin? Что такое динамическая политика gpo